썬더버드에서 안전한 이메일 사용을 위한 S/MIME 인증서 설정하기
썬더버드에서 S/MIME 인증서를 가져오거나 요청하고, 서명 및 암호화에 할당하고, 개인 키를 백업하고, 보안 이메일을 확인하세요.
Windows 파일 탐색기는 파일 보기 방식을 변경할 수 있는 다양한 옵션을 제공합니다. 시스템 보안에 매우 중요한 옵션 중 하나가 기본적으로 비활성화되어 있다는 사실을 모르실 수도 있습니다.
파일 확장자는 중요합니다
파일 확장자는 .txt, .exe, .pdf와 같이 파일 이름의 마지막 마침표 뒤에 붙는 세 글자 또는 네 글자의 접미사입니다. 이러한 확장자는 운영 체제(그리고 사용자)가 파일의 유형을 즉시 인식할 수 있도록 식별자 역할을 합니다.
Windows는 파일을 두 번 클릭할 때 실행할 응용 프로그램을 결정하기 위해 파일 확장명을 사용합니다. 예를 들어, .exe 파일은 응용 프로그램을 실행하고, .docx 파일은 Microsoft Word 에서 Word 파일을 엽니다 . 많은 프로그램이 특정 파일 확장명으로 파일을 저장하며, 이 파일들은 해당 프로그램(또는 호환되는 타사 도구)에서만 열 수 있습니다.
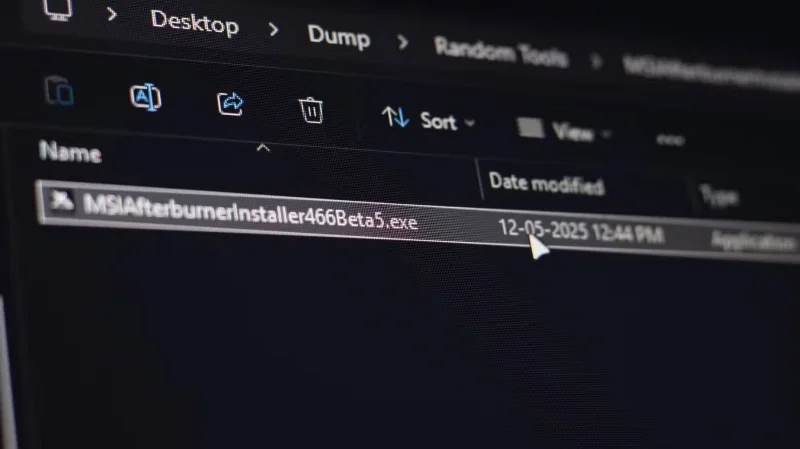
파일 확장자를 볼 수 있다는 것의 중요한 장점 중 하나는 잠재적으로 위험한 파일을 감지할 수 있다는 것입니다. .exe, .bat, .cmd, .vbs, .scr 등과 같은 특정 확장자는 시스템에서 악성 코드를 실행하도록 설계된 악성 파일일 수 있습니다. 이러한 파일은 합법적인 Windows 도구 및 프로그램에서 사용하는 파일 확장자를 사용하는 경우가 많기 때문에 이를 감지하는 것이 매우 어려울 수 있습니다.
파일 확장자는 그 중요성에도 불구하고 모든 최신 Windows 버전에서 기본적으로 숨겨져 있습니다. 이는 파일 탐색기에서 더욱 깔끔한 사용자 인터페이스를 제공하기 위한 것입니다. 하지만 악성코드 제작자는 악성 실행 파일을 무해해 보이는 문서로 위장하여 사용자를 속여 PC에서 악성코드를 실행하도록 유도하는 경우가 많으므로, 숨겨진 확장자를 표시하는 것이 가장 좋습니다.
Windows에서 파일 확장자 표시
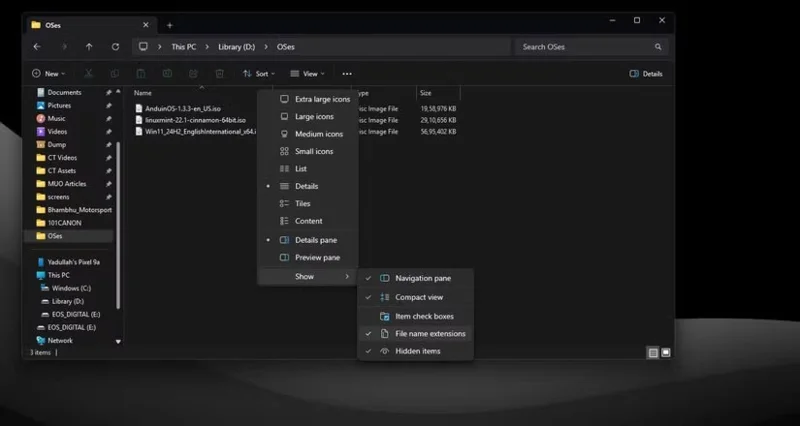
다행히 Windows에서 파일 확장자를 표시하는 데는 몇 번만 클릭하면 됩니다. Windows 11에서는 Windows 키 + E 단축키를 눌러 파일 탐색기를 열고 , 상단 표시줄에서 ' 보기'를 클릭한 후 '표시 ' 위에 마우스를 올려놓고 '파일 확장자'를 선택하세요 . 컴퓨터에 저장된 모든 파일의 확장자가 표시됩니다.
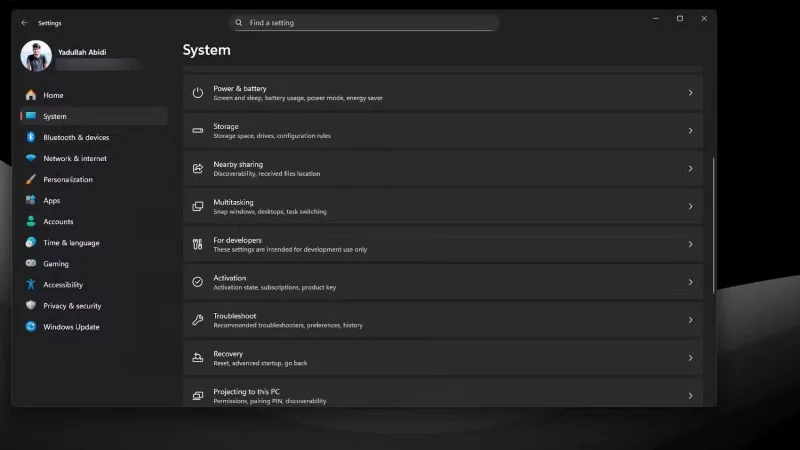
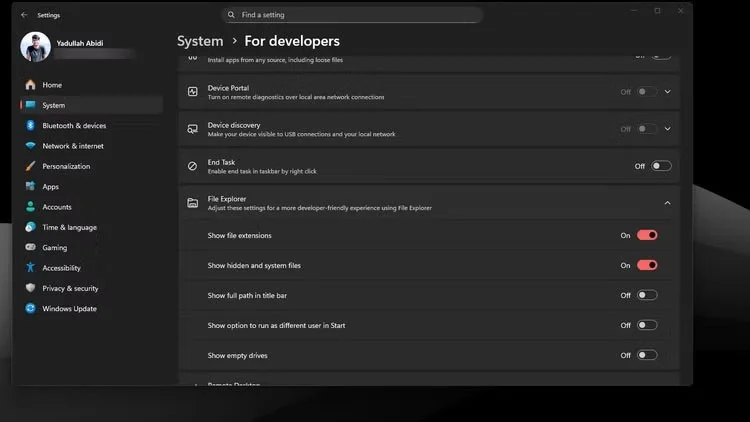
파일 탐색기에 상단 표시줄이 표시되지 않으면 Windows 설정에서 파일 확장자를 표시할 수도 있습니다. 다음 단계를 따르세요.
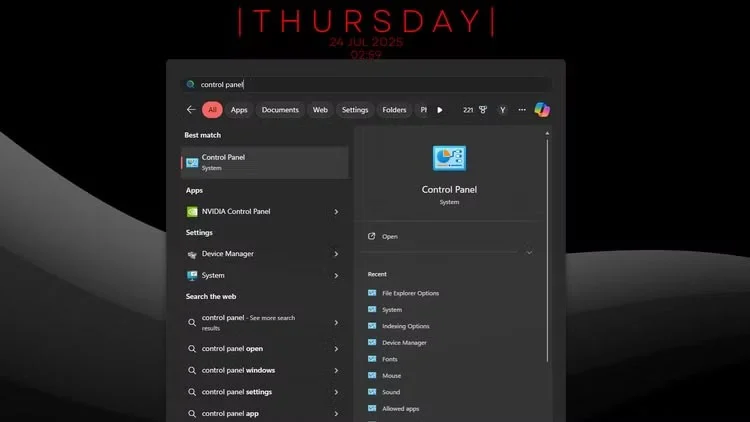
특히 이전 버전의 Windows를 사용하는 경우 제어판을 사용하여 파일 확장자를 표시하는 것도 유용합니다.
Windows 레지스트리를 약간 변경하여 파일 확장자를 표시할 수도 있지만, 이 방법은 피하는 것이 좋습니다. 위의 세 가지 방법은 2025년에 사용 중인 모든 Windows 버전에서 작동하며 오류 발생 가능성이 훨씬 낮습니다. 하지만 파일 확장자를 빠르게 표시하려면 Windows 터미널이나 PowerShell 에서 다음 명령을 실행하세요 .
reg add HKCU\Software\Microsoft\Windows\CurrentVersion\Explorer\Advanced /v HideFileExt /t REG_DWORD /d 0 /f이 명령은 파일 탐색기에 파일 확장자를 표시하도록 Windows 레지스트리에 필요한 항목을 추가합니다. 변경 사항을 확인하려면 F5 키를 눌러 파일 탐색기를 새로 고침하세요.
공격자가 숨겨진 파일 확장자를 악용하는 방법
앞서 언급했듯이 해커는 Windows에서 숨겨진 파일 확장자를 악용하여 악성 파일을 무해한 파일로 위장하는 경우가 많습니다. 예를 들어, image.png.exe라는 파일은 파일 탐색기에서 숨겨진 파일 확장자를 가진 PNG 이미지 파일로 표시되지만 , 실제로는 실행 시 악성 코드나 맬웨어를 실행할 수 있는 실행 파일입니다.
이 기법은 "이중 확장자 공격"이라고 불리며, 가장 흔한 파일 확장자 공격 유형입니다. 다행히 파일 확장자가 활성화되어 있다면 이러한 악성 EXE 파일은 비교적 쉽게 발견하고 차단할 수 있습니다. 하지만 숨겨진 확장자를 사용하여 사용자를 속이는 기법은 이뿐만이 아닙니다. 다른 일반적인 수법은 다음과 같습니다.
|
기술 |
예를 들어 |
설명하다 |
|---|---|---|
|
오른쪽에서 왼쪽으로 재정의(RTLO) |
image[RTLO]gpj.exe는 image.exe.jpg로 나타납니다. |
공격자는 유니코드 문자 U+202E를 사용하여 파일 이름을 반전시켰습니다. |
|
공백 패딩 |
document.pdf[공백 100개 삽입].exe |
가짜 파일 확장자와 실제 파일 확장자 사이에 공백을 더 많이 넣으면 파일 확장자가 표시되어 있어도 실제 파일 확장자가 화면에서 사라지게 됩니다. |
|
아이콘 조작 |
PDF 아이콘이 있는 document.exe 파일 |
이는 범죄자가 악성 파일의 아이콘을 PDF나 JPG 아이콘과 같이 보다 익숙한 아이콘으로 바꾸는 간단한 기술입니다. |
|
PIF 파일 |
문서.pif |
PIF 파일 확장자는 파일 확장자가 활성화되어 있더라도 Windows에서 자동으로 숨겨집니다. 하지만 최신 Windows 버전에서는 PIF 파일이 거의 사용되지 않습니다. |
보시다시피, 공격자는 이미지라고 착각할 수 있는 악성 실행 파일을 실행하도록 속이는 데 여러 가지 수법을 사용할 수 있습니다. 하지만 Windows에서 파일 확장자를 표시하는 데 몇 초만 투자하면, 실수로 PC에 악성코드를 실행하기 전에 이 수법에 속아넘어갈 수 있습니다.
파일 확장자는 파일의 유형을 식별하는 데 도움이 되지만, Microsoft가 파일 탐색기에서 파일 확장자를 숨기는 기본 설정은 악성 파일이 악성 파일로 위장할 수 있는 여지를 남겨둡니다. 이러한 속임수에 넘어가지 마세요! 파일 확장자를 표시하고, 특히 인터넷 에서 받았 거나 요청하지 않은 파일이라면 열기 전에 항상 다시 한번 확인하세요.
썬더버드에서 S/MIME 인증서를 가져오거나 요청하고, 서명 및 암호화에 할당하고, 개인 키를 백업하고, 보안 이메일을 확인하세요.
Ubuntu 24.04에서 절전 모드 후 Wi-Fi 연결 끊김 현상을 NetworkManager, 무선 차단, 업데이트, 절전 모드 및 드라이버 점검을 통해 해결하고, 절전 모드 해제 시마다 작동 여부를 확인합니다.
BitLocker를 사용하여 Windows 11과 함께 Ubuntu 24.04를 안전하게 설치하세요. 별도 드라이브 및 공유 드라이브 경로, 복구 키, 파티셔닝 및 부팅 검사를 비교해 보세요.
Ubuntu GNOME 환경에서 tracker-miner-fs-3가 높은 CPU 사용량을 보이는 이유와 인덱싱 상태 확인, 폴더 제외, Ubuntu 업데이트, 또는 검색 인덱스를 안전하게 재구축하는 방법을 알아보세요.
클리핑, ALSA 형식 변환 또는 HDA 절전 모드가 Ubuntu 24.04 오디오 왜곡을 유발하는지 추적한 다음, 해당되는 복구 가능한 수정 사항을 적용하십시오.
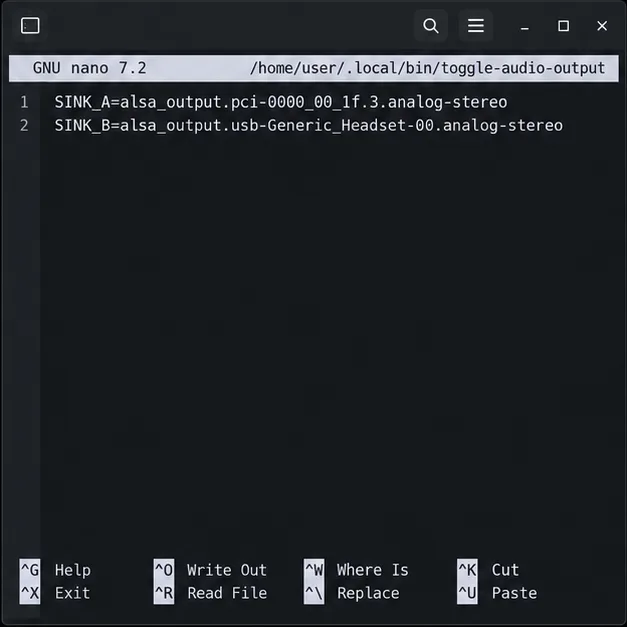
pactl 스크립트를 사용하여 기본 싱크를 업데이트하고 이미 재생 중인 스트림을 재라우팅함으로써 Debian 오디오를 지정된 PipeWire 출력 간에 전환할 수 있습니다.
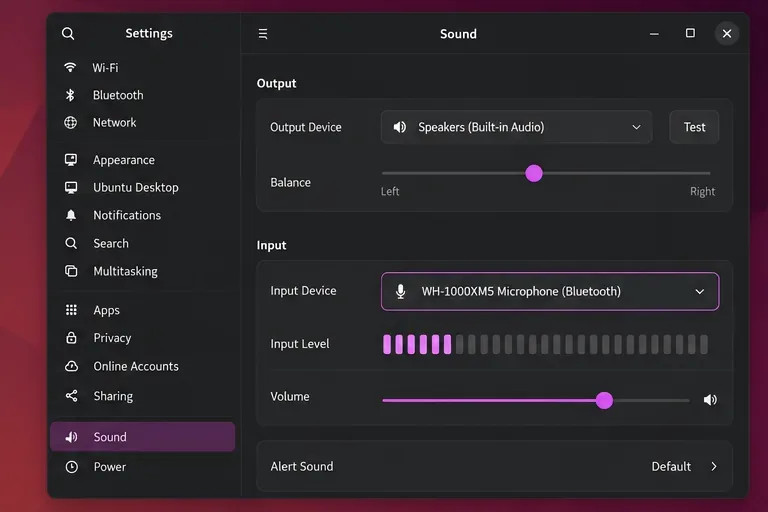
블루투스 헤드셋 마이크를 작동시키려면 올바른 입력 소스를 선택하고, 핸즈프리 오디오 프로필을 사용하고, Ubuntu의 PipeWire 경로를 확인하세요.
Flatpak 앱이 Ubuntu 24.04 GTK 테마를 무시하는 이유를 알아보고, 테마 확장 프로그램을 확인하고, Flatpak 앱을 새로 고치고, 포털 문제를 진단하는 안전한 단계를 따르세요.
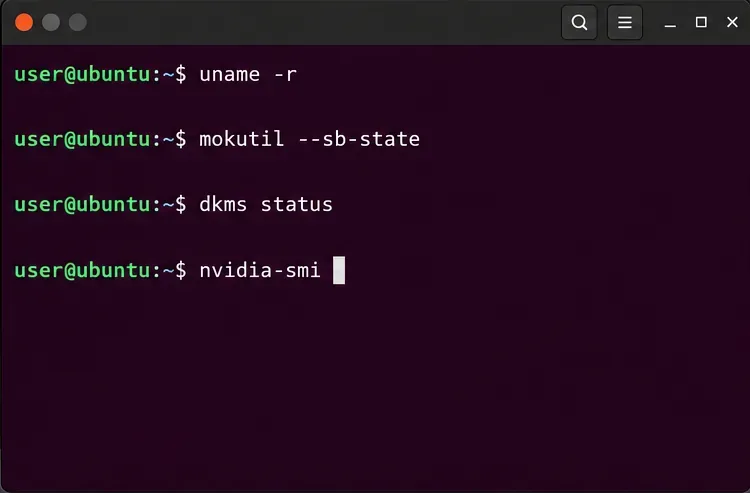
우분투 커널 업데이트 후 NVIDIA 드라이버 오류를 진단합니다. DKMS 및 보안 부팅을 확인하고, 해당 모듈을 재구축하고, MOK를 등록하고, 수정 사항을 검증합니다.
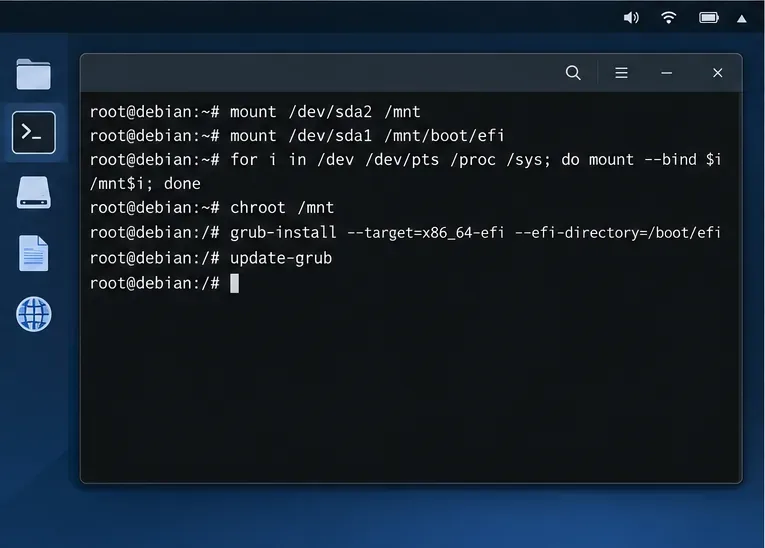
Debian을 재설치하지 않고도 부팅 모드, EFI 시스템 파티션, GRUB 파일 및 펌웨어 부팅 순서를 확인하여 Debian의 UEFI 부팅 오류를 해결할 수 있습니다.