썬더버드에서 안전한 이메일 사용을 위한 S/MIME 인증서 설정하기
썬더버드에서 S/MIME 인증서를 가져오거나 요청하고, 서명 및 암호화에 할당하고, 개인 키를 백업하고, 보안 이메일을 확인하세요.
Windows 보안은 기본적인 바이러스 차단 이상의 기능을 제공합니다. 피싱 , 랜섬웨어 차단 , 악성 앱 실행 방지 등 다양한 기능을 제공합니다. 하지만 이러한 기능은 여러 겹의 메뉴 뒤에 숨겨져 있어 쉽게 발견할 수 없습니다.
랜섬웨어로부터 민감한 파일을 보호하세요
파일을 다운로드하거나 알 수 없는 첨부 파일을 여는 것은 항상 어느 정도 위험을 수반하며, 특히 그중 하나가 몇 초 만에 파일을 잠글 수 있는 랜섬웨어라면 더욱 그렇습니다. 다행히 Windows에는 '제어된 폴더 액세스' 라는 기능이 있어 중요한 폴더를 바로 이러한 위험으로부터 보호할 수 있습니다.
이 기능을 활성화하면 신뢰할 수 없는 애플리케이션이 보호된 폴더를 수정하는 것을 차단합니다. 기본적으로 이 기능에는 문서, 사진, 바탕 화면 등의 위치가 포함되지만, 여기에만 국한되지는 않습니다. ' 보호된 폴더'를 클릭하면 업무 프로젝트, 재무 기록, 외장 하드 드라이브에 저장된 파일 등 원하는 위치를 추가할 수 있습니다.
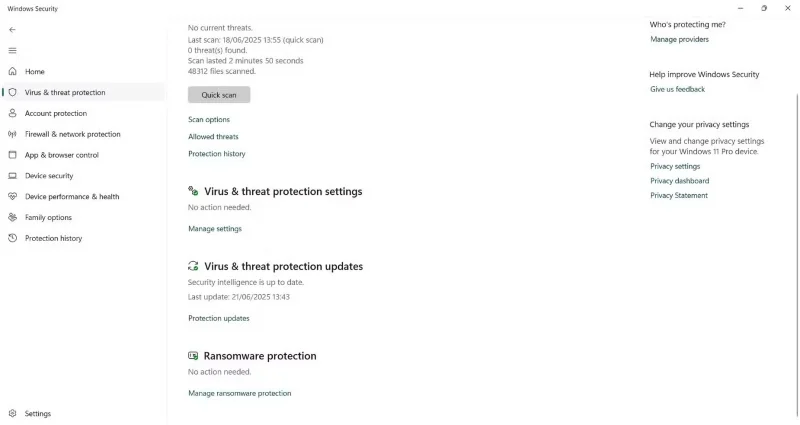
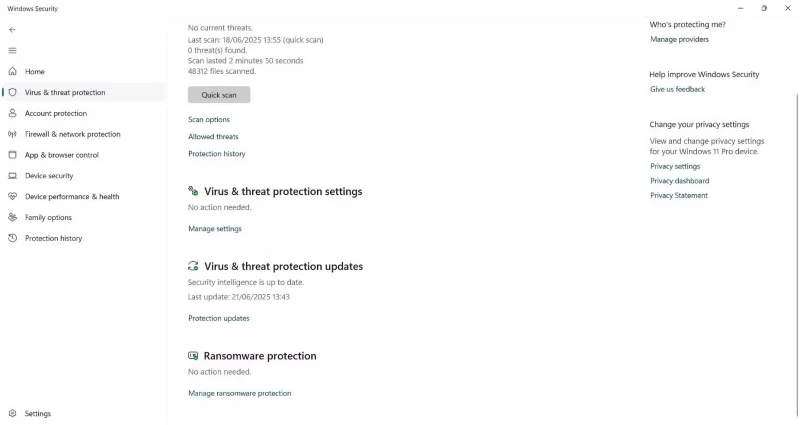
이 기능을 활성화하려면 Windows 보안을 열고 바이러스 및 위협 방지 로 이동한 다음, 랜섬웨어 보호 아래에서 랜섬웨어 보호 관리를 클릭하세요 . 그런 다음 제어된 폴더 액세스를 활성화하세요 .
신뢰할 수 있는 애플리케이션이 차단된 경우 Windows에서는 일반적으로 알림을 제공하지 않습니다. 차단된 애플리케이션을 확인하려면 Windows에서 보호된 폴더에 대한 최근 접근 기록을 저장하는 '보호 기록' 섹션을 여세요. '차단된 폴더 액세스 ' 섹션에서 인식하고 신뢰하는 애플리케이션을 허용하면 됩니다.
비디오 편집기나 백업 도구와 같이 잘 알려진 앱에 문제가 있는 경우, '제어된 폴더 액세스를 통해 앱 허용' 으로 바로 이동하여 해당 앱을 허용 목록에 추가하고 향후 중단을 방지할 수 있습니다.
설정 후 보호 기능은 백그라운드에서 자동으로 작동합니다. 랜섬웨어나 의심스러운 애플리케이션이 침투하려고 시도하면 Windows가 즉시 이를 차단하여 사용자가 아무것도 하지 않아도 파일을 안전하게 보호합니다.
악성 또는 신뢰할 수 없는 앱을 자동으로 차단합니다.
위협이 항상 의심스러워 보이는 것은 아닙니다. 다운로드한 파일이 유용해 보일 수 있지만, 추적 프로그램, 맬웨어 또는 기타 악성 프로그램이 설치될 수 있습니다. 가짜 로그인 페이지조차도 누군가를 속일 만큼 충분히 그럴듯해 보일 수 있습니다. 단 한 번의 잘못된 클릭으로 로그인 정보가 악의적인 사람의 손에 들어갈 수 있습니다.
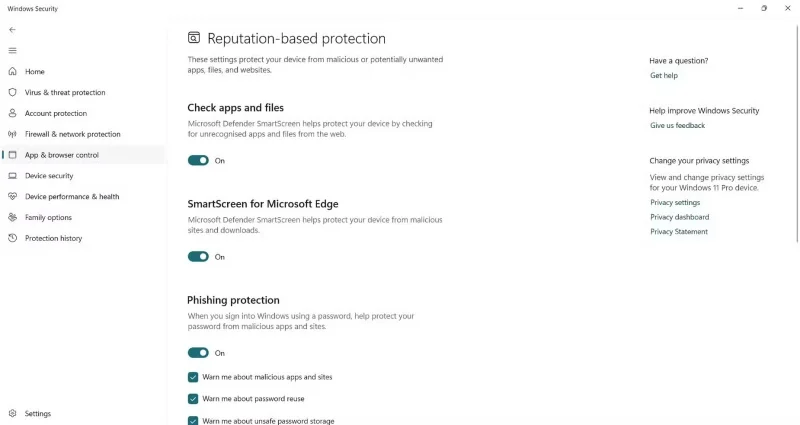
Windows 보안에 내장된 평판 기반 보호 기능은 이러한 위협이 사용자에게 도달하기 전에 차단합니다. Microsoft의 실시간 위협 인텔리전스를 활용하여 불법 앱, 의심스러운 다운로드, 피싱 웹사이트를 차단하므로 클릭할 때마다 두 번 생각할 필요가 없습니다.
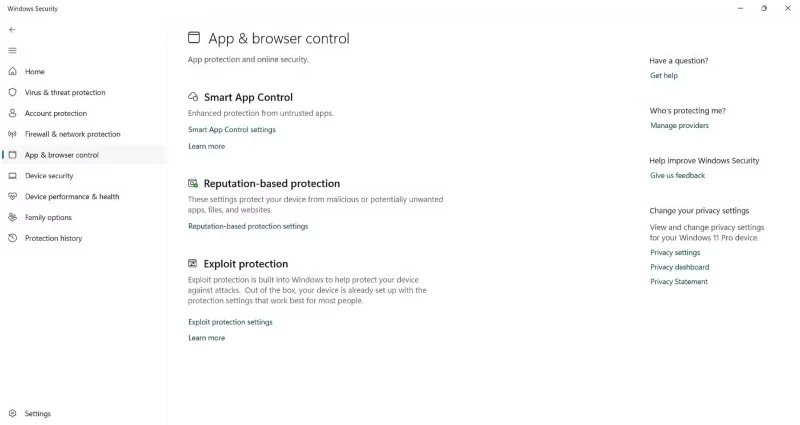
이 기능을 활성화하려면 Windows 보안을 열고 앱 및 브라우저 제어 로 이동합니다 . 평판 기반 보호 설정을 클릭한 다음, 사용 가능한 모든 옵션( 앱 및 파일 확인, Microsoft Edge용 SmartScreen, 잠재적으로 원치 않는 앱 차단 , 피싱 방지)을 활성화합니다 .
이 기능을 활성화하면 Windows가 백그라운드에서 사용자의 활동을 자동으로 모니터링합니다. 파일이나 웹사이트가 위험해 보이면 실행하기 전에 경고가 표시됩니다. 신뢰할 수 있는 앱은 승인할 수 있지만, 이러한 기본 제공 검사 기능은 나중에 심각한 결과를 초래할 수 있는 실수를 방지하는 데 도움이 됩니다.
오프라인 스캔으로 완고한 위협을 제거하세요
일부 악성코드는 정기적인 검사를 피할 만큼 정교합니다. 시스템 깊숙이 숨어 있다가 Windows가 시작되기 전에 실행되어 탐지를 피하고 백그라운드에서 조용히 피해를 입힙니다.
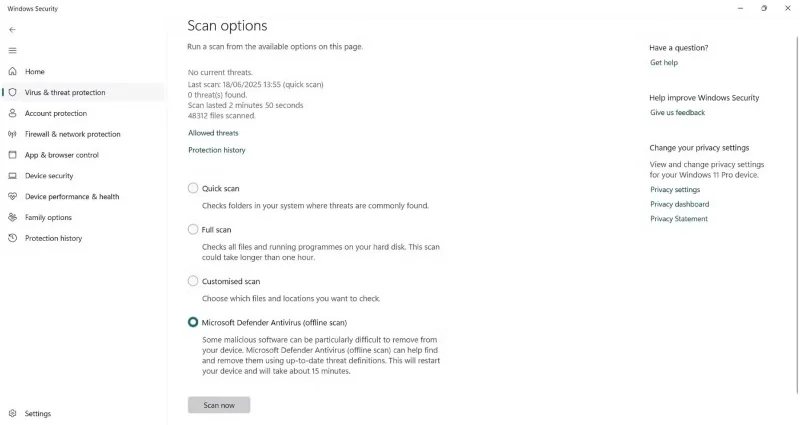
이런 경우에는 정기적인 검사만으로는 충분하지 않습니다. 그래서 Windows에는 오프라인 검사 기능이 포함되어 있습니다. 이 기능은 Windows 시작 전에 더욱 심층적인 검사를 수행합니다. 이렇게 하면 숨겨진 위협이 로드되거나 방해받을 기회를 차단할 수 있습니다.
실행하려면 Windows 보안을 열고 바이러스 및 위협 방지 로 이동한 다음 검사 옵션을 클릭하세요 .
Microsoft Defender Antivirus(오프라인 검사)를 선택 하고 지금 검사를 클릭합니다 .
컴퓨터가 다시 시작되고, 바이러스 검사가 수행된 후 완료되면 바탕 화면으로 돌아갑니다. 이 과정은 약 15분 정도 소요되며, 일단 시작되면 다른 작업을 할 필요가 없습니다. 완료되면 보호 기록을 열어 발견되거나 삭제된 항목이 있는지 확인하세요.
메모리 무결성으로 시스템을 보호하세요
시스템 메모리는 PC에서 가장 민감한 작업 중 일부를 처리합니다. 악성 프로그램이 이 메모리에 침투하면 중요한 프로세스를 방해하거나, 악성 드라이버를 설치하거나, 개인 파일에는 손대지 않고 은밀하게 시스템을 장악할 수 있습니다.
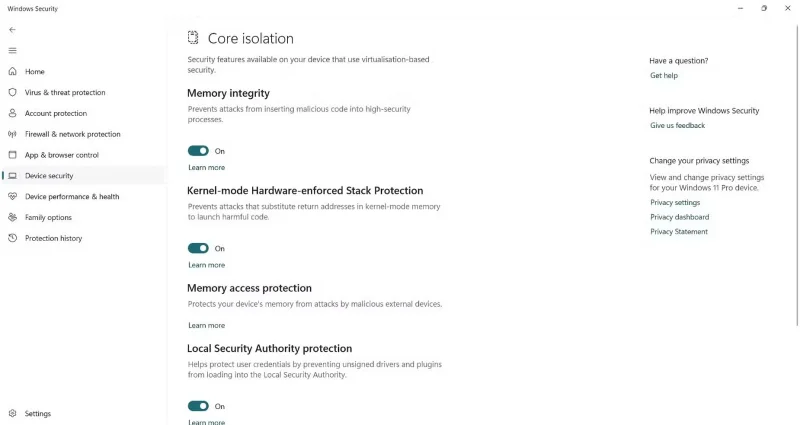
메모리 무결성은 시스템 핵심의 보안 검사점 역할을 합니다. 가상화를 통해 안전한 환경을 구축하여 중요한 프로세스를 신뢰할 수 없는 공격으로부터 보호합니다. 의심스러운 요소가 침투하려고 시도하면 실행을 시도하는 순간 차단됩니다.
이 기능을 활성화하려면 Windows 보안 > 장치 보안 > 코어 격리 세부 정보 로 이동하세요 . 메모리 무결성이 비활성화된 경우 이 기능을 활성화하세요. PC를 다시 시작하라는 메시지가 표시될 수 있습니다.
토글이 바로 작동하지 않으면 Windows에서 오래된 드라이버나 애플리케이션이 충돌의 원인으로 표시될 수 있습니다. 이 경우, 영향을 받는 소프트웨어를 업데이트하거나 다시 설치해 보세요. 모든 것이 호환되면 메모리 무결성 검사가 문제없이 활성화될 것입니다.
시스템 및 프로그램에 Exploit Protection을 설치하세요
대부분의 보안 위협은 사용자를 속여 의심스러운 프로그램을 설치하도록 유도하지만, 익스플로잇은 그보다 훨씬 교묘합니다. 권한을 요청하는 대신 애플리케이션의 숨겨진 취약점을 통해 침투합니다. 공격자는 취약점 하나만 놓치면 코드를 삽입하고, 프로세스를 하이재킹하고, 시스템을 은밀하게 장악할 수 있습니다.
Exploit Protection은 악성 코드가 침투하기 전에 이러한 취약점을 막는 데 도움이 됩니다. Windows에 내장된 Exploit Protection은 소프트웨어 취약점을 보호하는 강화된 방패 역할을 합니다.
이 기능은 Windows 보안에서 찾을 수 있습니다. 앱 및 브라우저 제어 로 이동하여 하단의 악용 방지 설정을 클릭하세요 . 이 기능은 기본적으로 활성화되어 있는 시스템 설정 과 개별 애플리케이션에 대한 사용자 지정 규칙을 만들 수 있는 프로그램 설정의 두 섹션으로 구성되어 있습니다.
빠른 재설정으로 TPM 보안 문제 해결
TPM(신뢰할 수 있는 플랫폼 모듈)은 컴퓨터에 내장된 작지만 필수적인 칩입니다. 암호화 키 저장 및 하드웨어 무결성 검증과 같은 중요한 보안 작업을 처리합니다.
하지만 Windows 주요 업데이트, BIOS 변경 또는 하드웨어 업그레이드 후에는 TPM 관련 문제가 발생할 수 있습니다. BitLocker 오류, Windows Hello 로그인 문제 또는 보안 프로세서 경고가 발생할 수 있습니다.
다행히 대부분의 TPM 문제는 Windows 보안을 통해 재설정하면 해결할 수 있습니다. 이 과정을 통해 저장된 데이터를 삭제하고 칩을 다시 초기화하여 일반적으로 개인 파일에 영향을 주지 않고 문제를 해결할 수 있습니다. 단, 나중에 BitLocker나 Windows Hello 와 같은 특정 기능을 다시 구성해야 할 수도 있습니다 .
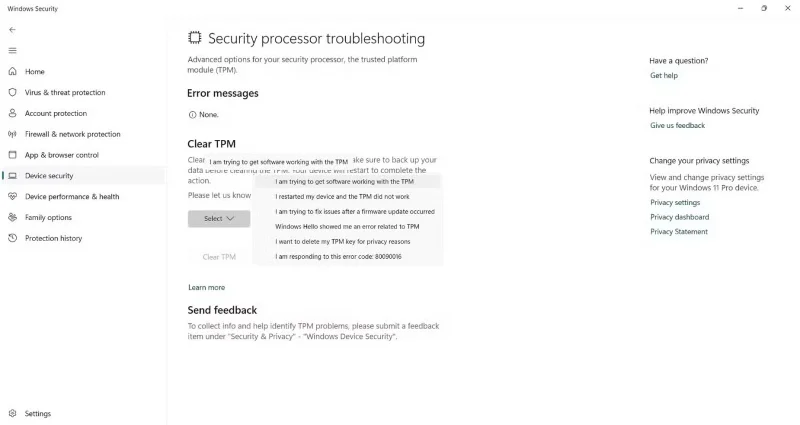
TPM을 재설정하려면 Windows 보안을 열고 장치 보안 으로 이동한 후 보안 프로세서 세부 정보를 클릭합니다 . 그런 다음 보안 프로세서 문제 해결을 선택 하고 재설정 이유를 선택한 후 TPM 지우기를 클릭합니다 . 프로세스가 완료되기 위해 PC가 다시 시작됩니다.
가족이 볼 수 있는 것과 할 수 있는 것을 제어하세요
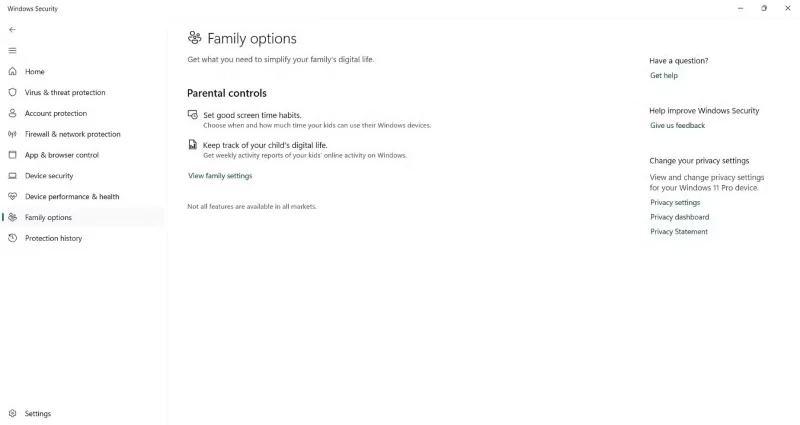
Windows 보안의 가족 옵션 패널은 Microsoft 가족 보호 기능에 직접 연결되어 경계를 설정하고 장치 사용 방식을 모니터링할 수 있는 중앙 공간을 제공합니다.
여기에서 화면 시간을 관리하고, 앱과 게임을 제한하고, 웹 콘텐츠를 필터링하고, Microsoft 가족 그룹의 모든 구성원에게 규칙을 적용할 수 있습니다. 이 기능은 특히 자녀의 안전하지 않은 콘텐츠나 승인되지 않은 다운로드에 노출되는 것을 방지하는 데 유용합니다.
이 기능에 액세스하려면 Windows 보안을 열고 가족 옵션 까지 아래로 스크롤한 후 가족 설정 보기를 클릭하세요 . 브라우저에서 Microsoft Family Safety 대시보드로 이동하여 자녀 계정을 만들고, 제한을 설정하고, 활동 보고서를 확인할 수 있습니다.
썬더버드에서 S/MIME 인증서를 가져오거나 요청하고, 서명 및 암호화에 할당하고, 개인 키를 백업하고, 보안 이메일을 확인하세요.
Ubuntu 24.04에서 절전 모드 후 Wi-Fi 연결 끊김 현상을 NetworkManager, 무선 차단, 업데이트, 절전 모드 및 드라이버 점검을 통해 해결하고, 절전 모드 해제 시마다 작동 여부를 확인합니다.
BitLocker를 사용하여 Windows 11과 함께 Ubuntu 24.04를 안전하게 설치하세요. 별도 드라이브 및 공유 드라이브 경로, 복구 키, 파티셔닝 및 부팅 검사를 비교해 보세요.
Ubuntu GNOME 환경에서 tracker-miner-fs-3가 높은 CPU 사용량을 보이는 이유와 인덱싱 상태 확인, 폴더 제외, Ubuntu 업데이트, 또는 검색 인덱스를 안전하게 재구축하는 방법을 알아보세요.
클리핑, ALSA 형식 변환 또는 HDA 절전 모드가 Ubuntu 24.04 오디오 왜곡을 유발하는지 추적한 다음, 해당되는 복구 가능한 수정 사항을 적용하십시오.
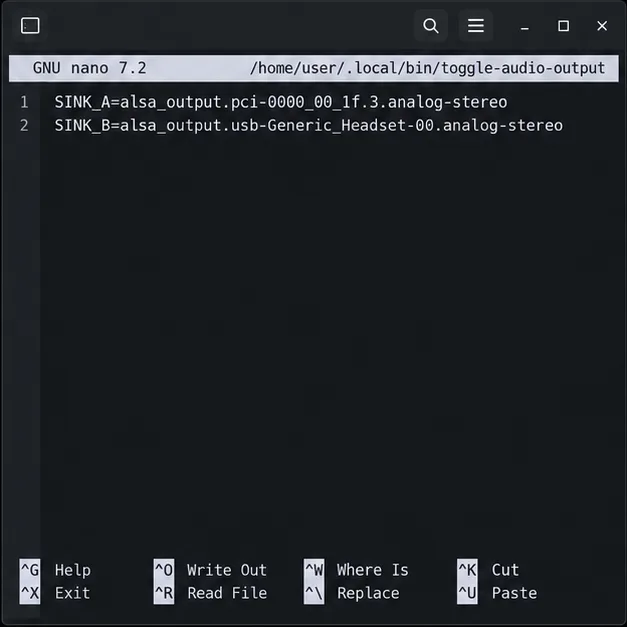
pactl 스크립트를 사용하여 기본 싱크를 업데이트하고 이미 재생 중인 스트림을 재라우팅함으로써 Debian 오디오를 지정된 PipeWire 출력 간에 전환할 수 있습니다.
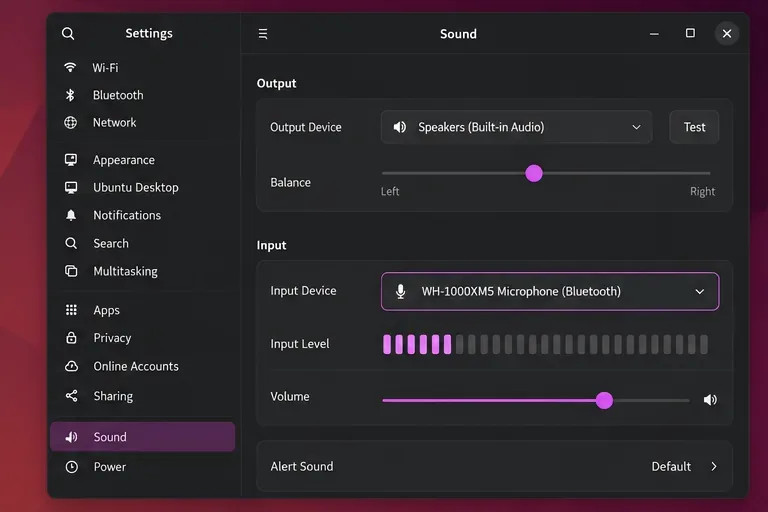
블루투스 헤드셋 마이크를 작동시키려면 올바른 입력 소스를 선택하고, 핸즈프리 오디오 프로필을 사용하고, Ubuntu의 PipeWire 경로를 확인하세요.
Flatpak 앱이 Ubuntu 24.04 GTK 테마를 무시하는 이유를 알아보고, 테마 확장 프로그램을 확인하고, Flatpak 앱을 새로 고치고, 포털 문제를 진단하는 안전한 단계를 따르세요.
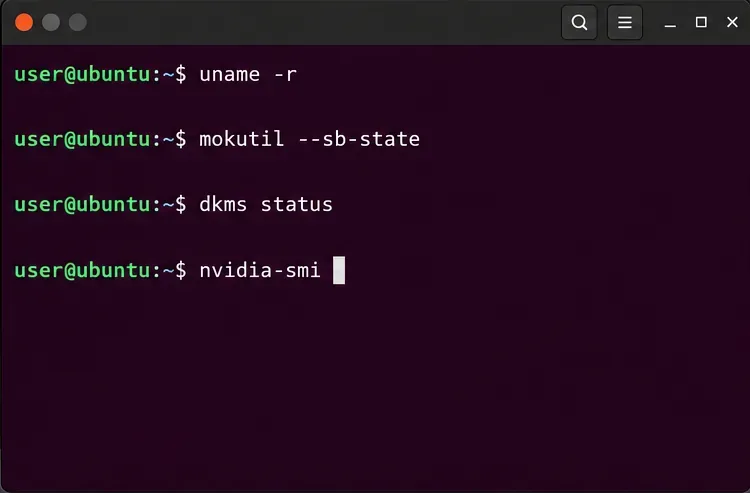
우분투 커널 업데이트 후 NVIDIA 드라이버 오류를 진단합니다. DKMS 및 보안 부팅을 확인하고, 해당 모듈을 재구축하고, MOK를 등록하고, 수정 사항을 검증합니다.
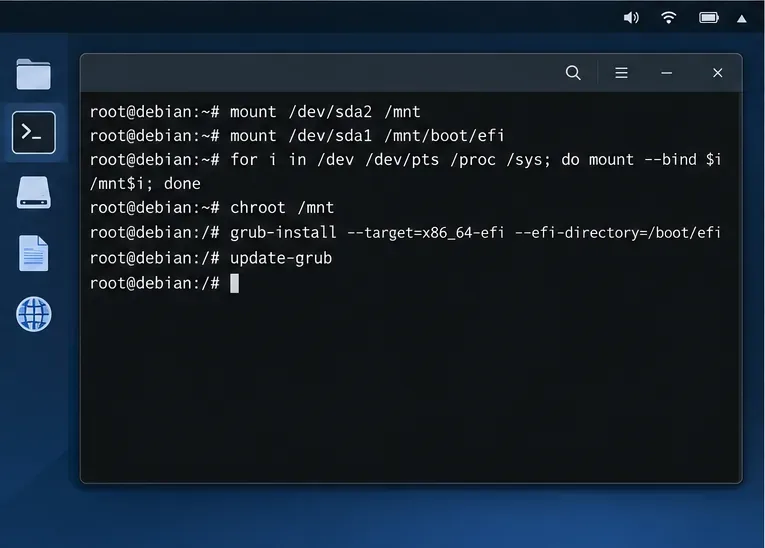
Debian을 재설치하지 않고도 부팅 모드, EFI 시스템 파티션, GRUB 파일 및 펌웨어 부팅 순서를 확인하여 Debian의 UEFI 부팅 오류를 해결할 수 있습니다.