SLES 15에서 FIPS 모드를 활성화하고 부팅 상태를 확인하십시오.

SUSE의 SP7 절차에 따라 FIPS 모드를 활성화하고, 안전하게 재부팅하고, 활성 정책을 확인하고, 규정 준수 요구 사항에 검증된 모듈이 필요한지 확인하십시오.
SUSE의 SP7 절차에 따라 FIPS 모드를 활성화하고, 안전하게 재부팅하고, 활성 정책을 확인하고, 규정 준수 요구 사항에 검증된 모듈이 필요한지 확인하십시오.

YaST와 cryptsetup을 사용하여 새로운 암호화된 SLES 데이터 볼륨을 생성하고, LUKS1 또는 LUKS2 암호화 방식을 선택한 후, 잠금 해제 및 마운트 동작이 안전한지 확인하십시오.

SLES 15에 RMT를 설정하고, 권한이 부여된 저장소를 미러링하고, 테스트 클라이언트에서 HTTPS 등록 및 패키지 액세스를 확인합니다.

YaST의 SSSD 기반 로그온 관리를 사용하여 SLES 15를 AD에 연결한 다음 디렉터리 조회, 도메인 로그인 및 Kerberos 티켓을 확인하십시오.

SLES 16.0 또는 15 SP7에 맞는 라이브 패치 경로를 설정하고, 적용 가능한 커널 수정 사항을 적용하고, 재부팅이 필요한 커널 업데이트와 혼동하지 않고 현재 활성화된 항목을 확인하십시오.

SLES 15 SP5는 SP6으로 온라인 마이그레이션이 가능하지만, 각 노드를 재부팅해야 합니다. 워크로드에 계속 액세스할 수 있도록 테스트를 거친 롤링 업그레이드 또는 블루-그린 컷오버 방식을 사용하십시오.

SLES 15 SP7에서 최소 권한 AppArmor 프로필을 생성, 개선 및 검증하고, SLES 16의 SELinux 기본 설정에 대한 명확한 설명을 추가합니다.

SUSE에서 지원하는 STIG 프로파일을 사용하여 SLES 15를 스캔하고, 수정 사항을 테스트하고, 남아 있는 문제점을 검토하고, 평가 증거를 보존하십시오.

SUSE의 최신 지침에 따라 DNS, 포트 9090, systemd 소켓, firewalld, TLS 및 로그인 설정을 통해 Cockpit 연결 실패 원인을 추적하십시오.

YaST와 Wicked를 사용하여 SLES 15에서 이중화 이더넷 연결을 생성하고, 액티브-백업 본딩을 구성한 다음, 두 포트와 페일오버를 모두 확인합니다.
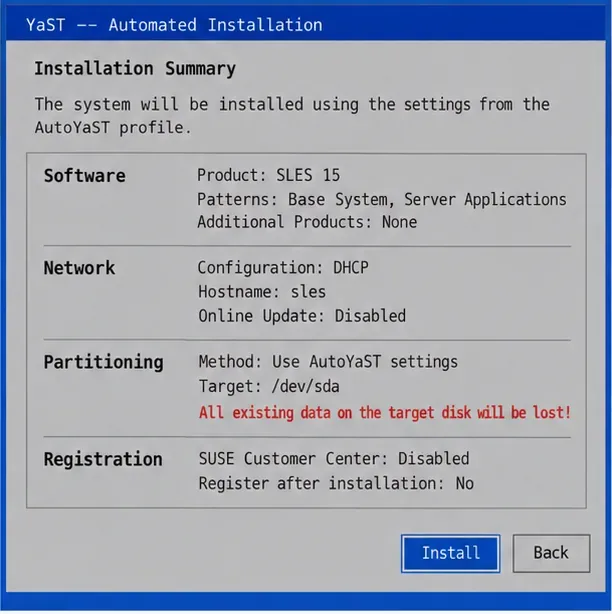
기존 SLES 15 시스템을 검토를 거친 AutoYaST 프로파일로 변환하고, 유효성을 검사한 후, 수동 작업을 줄여 테스트 서버를 배포하는 데 사용하세요.
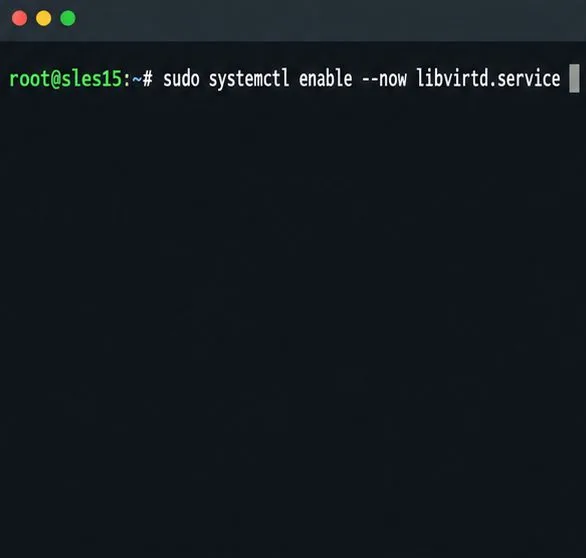
SLES 15 KVM 및 libvirt 도구를 설치하고, 올바른 호스트 서비스를 활성화하고, 재부팅 후 선택한 가상 머신이 시작되도록 구성하십시오.
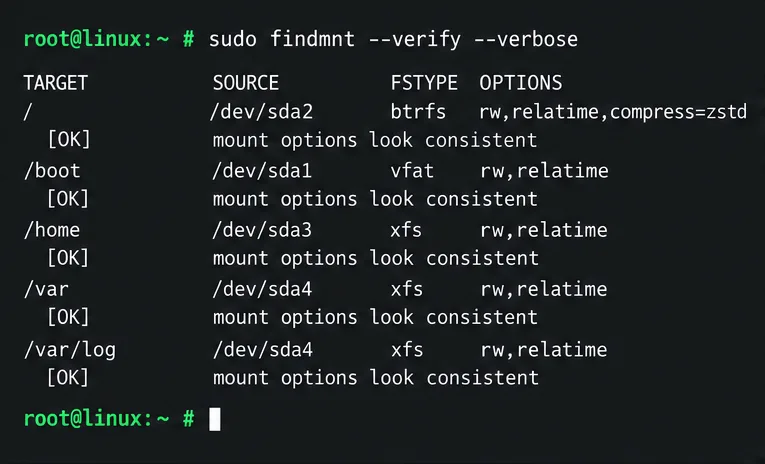
systemd 작업과 이전 부팅 저널을 사용하여 속도가 느린 서비스, 마운트 또는 스토리지 종속성을 찾아낸 다음 원인을 숨기지 않고 수정합니다.
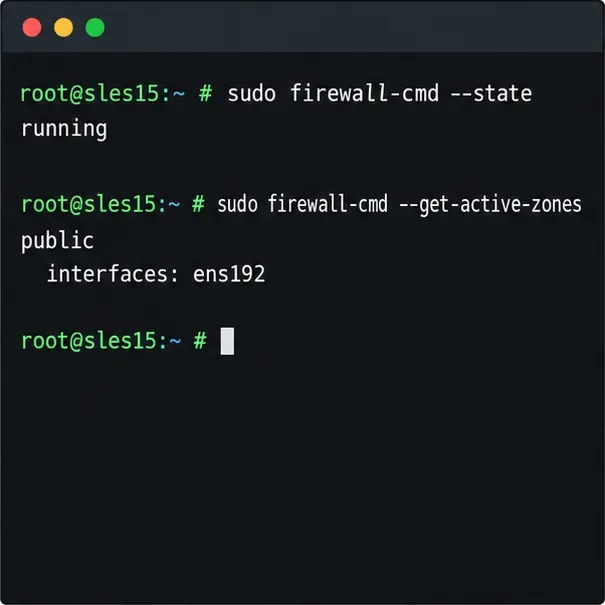
firewall-cmd를 사용하여 활성 영역을 검사하고, HTTP를 안전하게 허용하고, SSH 액세스를 유지하고, SLES 15에서 재로드 후에도 규칙이 유지되는지 확인하십시오.
PAM 오류의 원인을 서비스, 계정 정책 또는 ID 공급자까지 추적한 다음, 관리자 세션을 유지하면서 올바른 SLES 구성을 복구합니다.
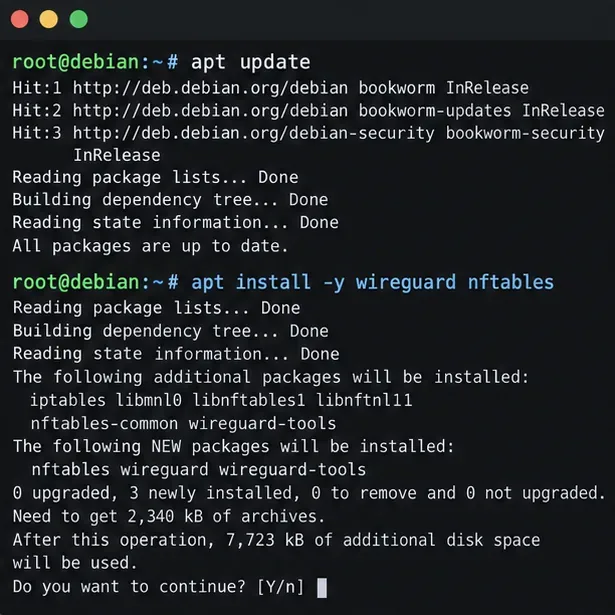
원격 클라이언트 한 명을 위해 Debian 12 기반 WireGuard VPN 서버를 설정합니다. 키, IPv4 포워딩, nftables NAT, 방화벽 액세스 및 연결 확인을 구성합니다.
Nextcloud 파일과 MariaDB를 함께 백업하고, cron을 사용하여 암호화된 Restic 스냅샷을 예약하고, 운영 서버에 위험을 초래하지 않고 복구를 검증하세요.
데비안에서 SSH 키, fstab, systemd 자동 마운트를 사용하여 SSHFS 부팅 마운트를 구성하는 방법입니다. 재부팅 확인, 권한 설정, 타임아웃 및 문제 해결 기능도 포함되어 있습니다.
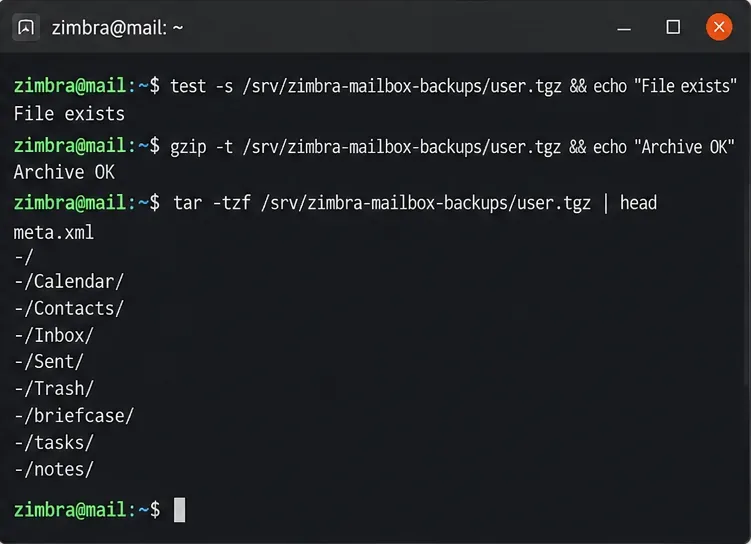
Zimbra Community Edition 개별 사서함을 내보내고, TGZ 백업의 유효성을 검사하고, 기존 메일을 덮어쓰지 않고 누락된 항목을 복원할 수 있습니다.
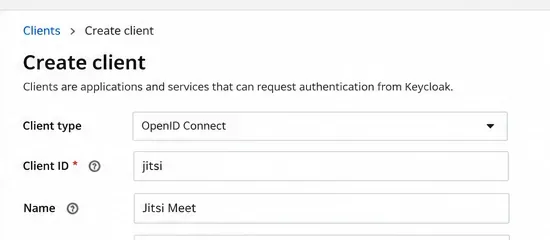
Keycloak 및 토큰 인증을 사용하여 승인된 계정만 Jitsi Meet 회의실을 시작할 수 있도록 허용하고, 필요한 경우 게스트 참여도 허용합니다.
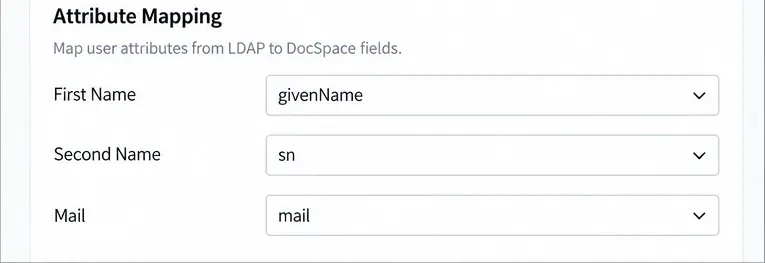
ONLYOFFICE DocSpace를 Active Directory 또는 OpenLDAP에 연결하고, 사용자 및 그룹을 안전하게 가져오고, 계정 필드를 매핑하고, 안정적인 동기화를 예약하세요.
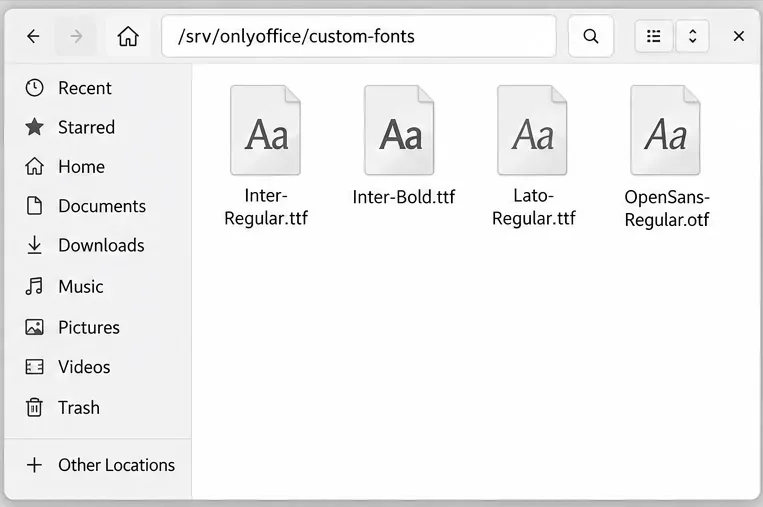
ONLYOFFICE Document Server에 사용자 지정 글꼴을 설치하고, Docker 마운트된 글꼴과 직접 복사된 글꼴을 비교하고, 글꼴 목록을 다시 빌드하고, 결과를 확인합니다.
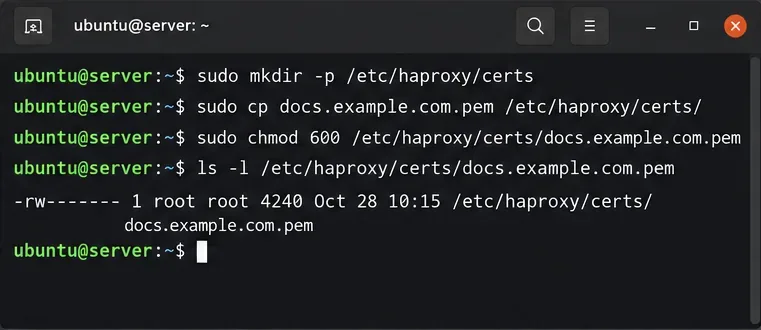
ONLYOFFICE Docs에 대해 HAProxy HTTPS, 전달 헤더, WebSocket 시간 초과 및 상태 확인을 구성한 다음 편집 및 저장이 제대로 되는지 확인합니다.

보안 부팅을 비활성화하지 않고 사용자 지정 SLES 15 커널 모듈을 로드합니다. 실행 중인 커널과 일치시키고, .ko 파일에 서명하고, MOK 키를 등록하고, 로드 여부를 확인합니다.
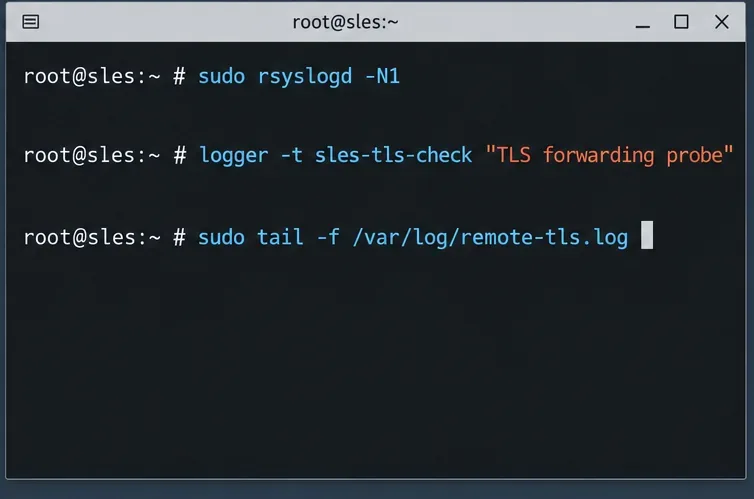
SLES 시스템 로그를 인증된 TLS를 통해 원격 rsyslog 수집기로 전송하고, 인증서 확인, 장애 버퍼링 및 전송 테스트를 수행합니다.
Ubuntu 서버 비상 모드를 안전하게 진단합니다. 부팅 로그를 읽고, 루트 및 fstab 마운트를 확인하고, 실패한 장치를 복구하고, 파일 시스템 오류를 처리하고, 정상적인 재부팅을 확인합니다.
신중한 CIS 벤치마크 워크플로를 통해 Debian 12 워크스테이션의 보안을 강화하십시오. 올바른 프로파일을 선택하고, 안전하게 패치를 적용하고, 서비스 및 액세스 권한을 검토하고, nftables를 구성하고, 증거를 문서화하십시오.
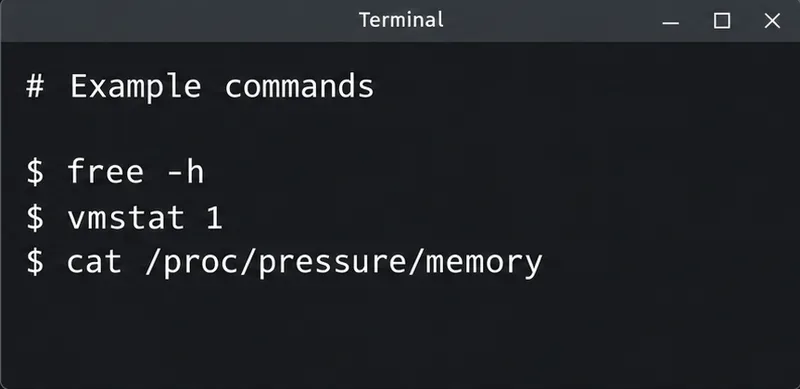
Debian 12에서 MySQL OOM(메모리 부족) 오류를 진단하고, VPS 메모리 제한을 확인하고, 스왑을 구성하고, 데이터베이스 메모리 및 동시 실행을 튜닝하는 방법을 안내합니다. 단, 만능 해결책을 제시하는 것은 아닙니다.
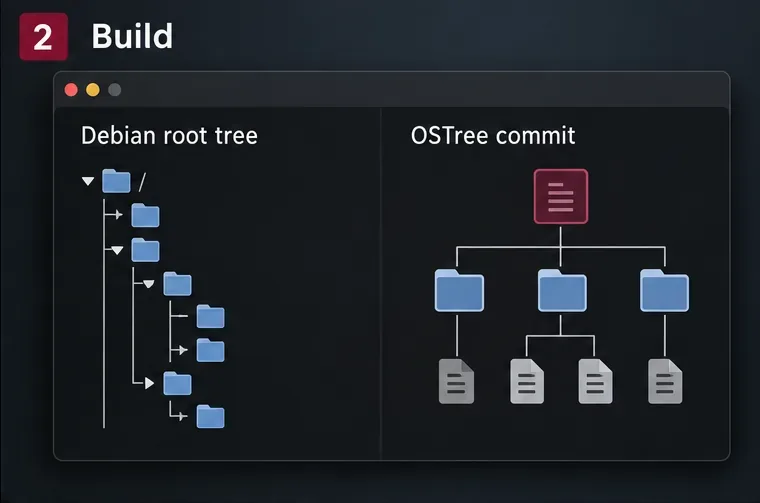
가상 머신에서 데비안 기반 OSTree 데스크톱을 생성하고 테스트하는 방법을 알아보세요. 여기에는 시스템 트리 준비, 부팅 통합, 배포 검사 및 롤백이 포함됩니다.
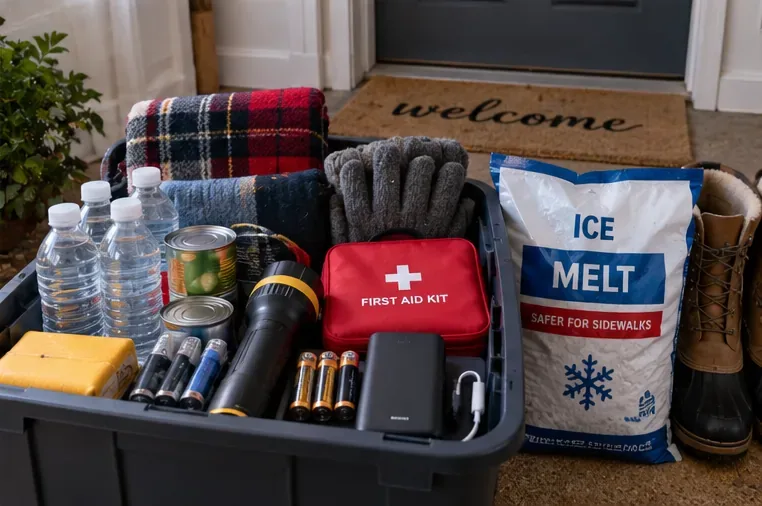
2026년 10월 시카고 및 일리노이주 주택 유지 관리에 필요한 실용적인 체크리스트입니다. 첫 서리, 난방 안전, 빗물받이, 낙엽, 배관, 세입자 관리, 겨울 폭풍 대비 등을 다룹니다.
WEBTECH 360의 사용 방법 카테고리에서 스마트폰, PC, 자동차 등 최신 기술 가이드와 문제 해결법을 확인하세요. 실전 팁으로 쉽게 따라 하며 경험 공유! 고장 수리 방법도 업데이트 중.