홈
» PC 팁
»
How to Dual-Boot Ubuntu 24.04 and Windows 11 With BitLocker Enabled
How to Dual-Boot Ubuntu 24.04 and Windows 11 With BitLocker Enabled
Yes, Ubuntu 24.04 LTS and Windows 11 can coexist while Windows keeps BitLocker protection, but the safe installation method depends on your disk layout. If you have a second physical drive for Ubuntu, you can generally leave the Windows drive encrypted and install Ubuntu on that other drive. If both operating systems must share one drive, Canonical's documented guided installation path requires turning BitLocker off and allowing Windows to decrypt before the Ubuntu installer changes that drive's layout.
This distinction matters: suspending BitLocker is not the same as turning it off. A suspended drive is still encrypted, and treating it as decrypted can result in an unsafe or blocked installer. The instructions below follow the Ubuntu Desktop 24.04 LTS installer documentation and Microsoft guidance available as of October 9, 2026; exact firmware and installer labels vary among computers.
Can You Keep BitLocker Enabled Throughout the Installation?
On a separate physical disk, usually yes. Ubuntu's installation documentation explicitly offers a separate, unencrypted disk when BitLocker prevents installing alongside the Windows volume. Windows retains its BitLocker-encrypted C: drive; Ubuntu uses a different drive. Boot changes may still make Windows ask for its recovery key.
On a shared physical disk, do not assume so. Canonical says the guided Ubuntu installer cannot reliably inspect an encrypted Windows installation to install alongside it. For the documented shared-disk process, decrypt Windows completely, install Ubuntu, then decide whether your Windows edition and device can re-enable encryption. Re-encryption is not guaranteed on every configuration. See Canonical's
BitLocker during Ubuntu installation.
Situation
Recommended installation path
BitLocker implication
Two physical internal drives; a suitable second drive is available
Install Ubuntu only on the second drive; confirm the disk model and capacity before approving changes
Windows C: can remain encrypted
One internal drive, Windows and Ubuntu must share it
Back up, decrypt Windows, create space, use the 24.04 guided alongside option when offered
BitLocker is temporarily off; check whether it can be re-enabled afterward
Work-managed machine or encryption must never be turned off
Get IT authorization and a separate approved disk, or use a virtual machine/WSL instead
Do not bypass corporate encryption policies
What Should You Check Before Changing the Disk?
1. Find the Recovery Key and Confirm Encryption Status
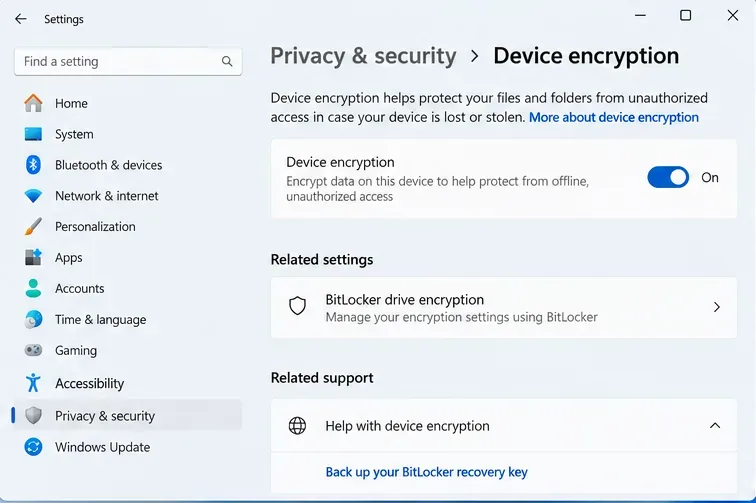
In Windows 11, open Settings > Privacy & security > Device encryption if that item exists. Windows Home can use Device Encryption on supported hardware, while BitLocker Drive Encryption management is offered on Pro, Enterprise, and Education. Search for Manage BitLocker if the classic control panel is available. Note which volumes are encrypted.
Back up the 48-digit recovery key where it will be accessible without booting this PC. For many personal devices, Microsoft provides recovery-key access through the Microsoft account linked to the computer; workplace or school devices may store keys with the organization. Match the recovery key ID shown on a recovery screen with the saved key record. Follow Microsoft's
instructions for finding a BitLocker recovery key. Do not proceed if you cannot recover the key.
The Windows 11 Device encryption settings show encryption enabled and a link to recovery-key information. Confirm your own system status and save the real recovery key before changing boot settings.
2. Back Up Files and Identify the Physical Drives
Copy important Windows files to independent storage and verify you can open them. A recovery key unlocks an encrypted volume; it does not replace a backup of your files. Keep recovery media for Windows and a working charger available.
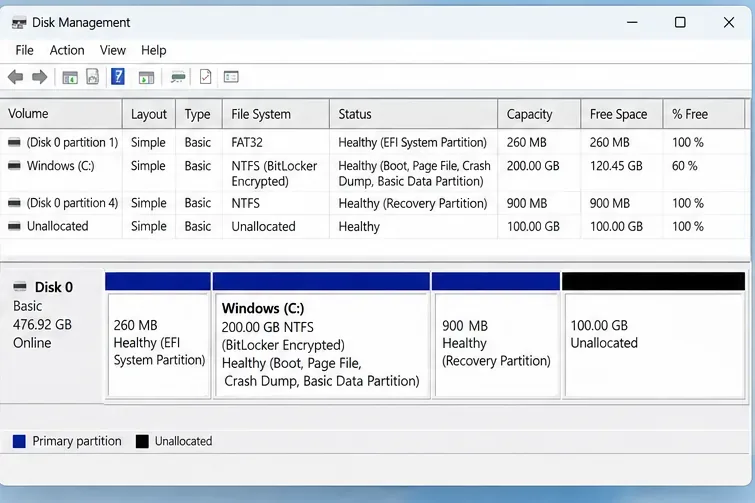
Open Disk Management (press Windows + R, enter diskmgmt.msc). Record the Windows disk number, capacity, EFI System Partition, C: volume, and recovery partition. If you have two physical drives, identify the second by its capacity and model. Disk numbers and Linux names such as /dev/nvme0n1 can change; verify the actual device during installation.
For the shared-disk method, aim for at least the Ubuntu installer minimum of 25 GB of storage; allocating roughly 50–80 GB or more is a practical planning suggestion for applications and personal files, not a Canonical requirement. Keep ample free space on Windows for updates.
Disk Management distinguishes the Windows operating-system volume, EFI and recovery partitions, and unallocated space. Identify the correct physical disk rather than relying only on its drive letter.
3. Is Your Computer Using UEFI and Secure Boot?
In Windows, run msinfo32 and check BIOS Mode. Modern Windows 11 installations normally use UEFI with a GUID Partition Table (GPT). Boot the Ubuntu USB in UEFI mode as well; mixing UEFI and legacy boot modes complicates dual booting.
일반적으로 Ubuntu 24.04를 설치하기 위해 Secure Boot를 비활성화할 이유는 없습니다. Secure Boot를 끄거나, TPM을 초기화하거나, 펌웨어 저장 모드를 변경하면 복구가 필요하거나 Windows가 시작되지 않을 수 있습니다. Ubuntu에서 Intel RST 저장 장치 관련 문제가 보고되면 펌웨어 설정을 변경하기 전에 작업을 중단하고 Ubuntu의 관련 저장 장치 컨트롤러 설명서를 참조하십시오.
Windows 빠른 시작은 Microsoft의 시스템 전원 상태 설명서 에 설명된 것처럼 일종의 최대 절전 모드를 사용합니다
. 공유 Windows 파일 시스템에 안정적으로 액세스하려면 Ubuntu에서 쓰기 작업을 위해 최대 절전 모드 상태의 Windows 볼륨을 마운트하지 마십시오. 일반 Windows 재시작은 빠른 시작 종료보다 더 완전한 종료를 수행하므로 운영 체제 간 작업을 할 때는 명시적인 완전 종료가 좋습니다.
단일 디스크 PC에서 Windows 파티션을 어떻게 준비하나요?
4. BitLocker를 끄고 암호 해독이 완료될 때까지 기다립니다.
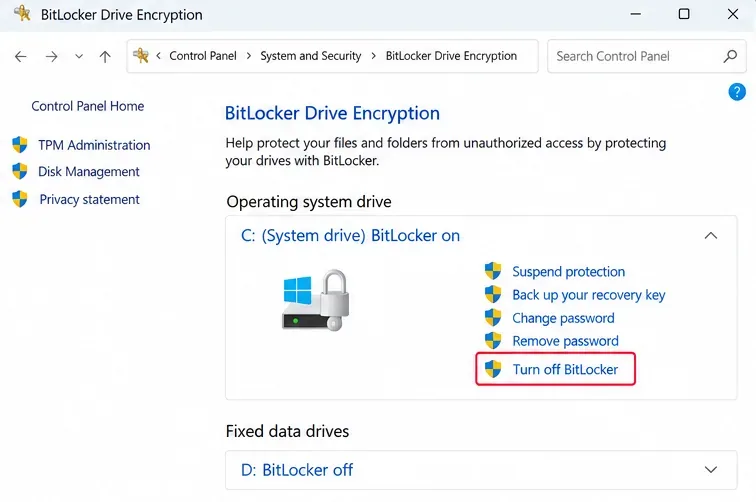
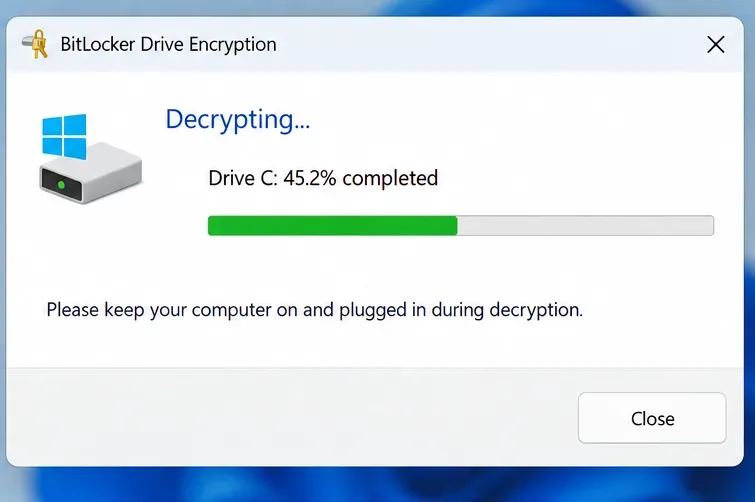
공유 디스크 경로에 대해서만 이 단계를 따르십시오. Windows에서 OS 볼륨에 대해 BitLocker를 끄거나 , 해당 제어 옵션이 있는 경우 장치 암호화를 끄십시오. 암호 해독 요청을 확인하고 작업이 진행되는 동안 PC 전원을 켜 두십시오. '보호 일시 중지 '만 선택하지 마십시오 . Microsoft에 따르면 일시 중지 시 데이터는 암호화된 상태로 유지되고 임시 평문 키가 저장되는데, 이는 Canonical에서 문서화한 필수 조건을 충족하지 않습니다.
설치 프로그램을 부팅하기 위해 프로세스를 중단하지 마십시오. BitLocker 활성화 대기 상태가 표시되면 디스크가 암호화되지 않았다고 가정하지 말고 Canonical의 특별 지침을 따르십시오. 암호화되지 않은 디스크에서도 Ubuntu 설치 프로그램이 차단될 수 있습니다. 또한 Windows 버전에서 암호화를 다시 활성화할 수 있는지 미리 확인하십시오. Canonical은 일부 Windows 버전에서는 암호화를 다시 활성화할 수 없다고 명시적으로 경고합니다.
BitLocker를 끄는 방법에 대해서는 Ubuntu 24.04 절차를 참조하고, BitLocker 일시 중지 및 복호화에 대한 Microsoft의 비교 자료를 참고하십시오 .
BitLocker 제어판에서는 '보호 일시 중지'와 'BitLocker 끄기'를 구분합니다. Canonical의 동일 드라이브 기반 워크플로를 사용하는 경우, 단순히 보호를 일시 중지하는 것보다 전체 암호 해독을 선택하십시오.BitLocker를 해제하는 동안 Windows에는 암호 해제 진행 상황이 표시됩니다. 디스크 암호 해제가 완료되고 디스크가 완전히 복호화될 때까지 기다린 후 파티션을 다시 나누십시오.
5. Windows에서 C 드라이브 크기를 줄이고 할당되지 않은 공간을 남겨둡니다.
암호 해독이 완료되면 Windows로 다시 시작하여 데이터에 액세스할 수 있는지 확인하십시오. 그런 다음 디스크 관리자를 다시 열고 C: 드라이브를 마우스 오른쪽 버튼으로 클릭한 다음 볼륨 축소를 선택합니다. Ubuntu에 사용할 공간을 확보하기 위해 필요한 크기를 입력합니다. 예를 들어 약 60,000MB를 축소하면 약 60GB의 공간이 확보됩니다. 이 수치는 예시일 뿐이며, 모든 PC에서 확보할 수 있는 최대 용량을 보장하는 것은 아닙니다.
생성된 영역을 할당되지 않은 상태로 두십시오 . 해당 영역에 NTFS 볼륨을 생성하거나, EFI 시스템 파티션을 삭제하거나, Windows 복구 파티션을 제거하거나, C: 드라이브를 포맷하지 마십시오. Windows에서 제공하는 축소 공간이 부족한 경우, Linux 파티션 편집기를 사용하여 보호된 Windows 구조를 강제로 이동하기보다는 작업을 중단하고 Windows 디스크 공간 제한 문제를 해결하십시오. Microsoft의
디스크 관리 설명서에서 내장된 축소 기능에 대해 자세히 설명합니다.
Windows를 덮어쓰지 않고 Ubuntu 24.04를 설치하는 방법은 무엇인가요?
6. 우분투 설치 프로그램을 USB 드라이브에 기록합니다.
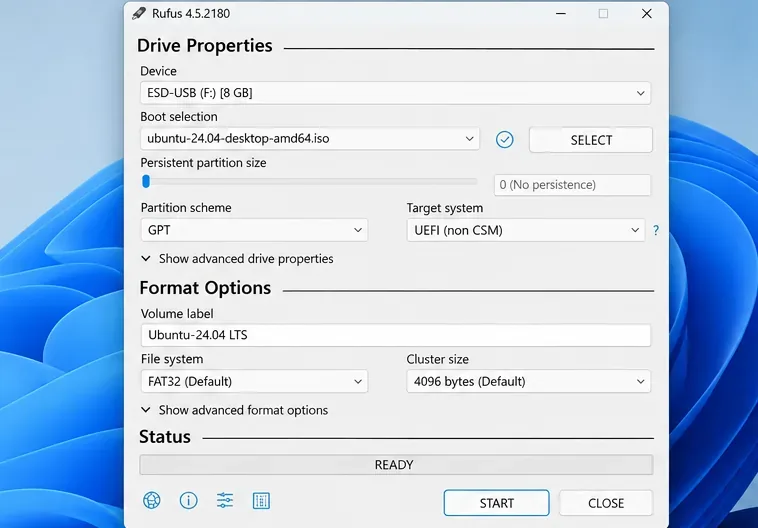
Canonical 웹사이트에서 Ubuntu 24.04 LTS 데스크톱 ISO 파일을 다운로드한 다음, Rufus와 같은 적절한 USB 이미지 생성 프로그램을 사용하여 부팅 가능한 설치 프로그램을 만드세요. Canonical은 8GB 이상의 USB 드라이브를 권장합니다. ISO 파일을 일반 USB 폴더에 복사하는 것만으로는 충분하지 않으며, 부팅 가능한 드라이브를 만들면 기존 내용이 모두 지워집니다.
일반적인 Windows 11 UEFI/GPT 컴퓨터에서 Rufus는 일반적으로 UEFI 호환 설정을 사용합니다. 시작하기 전에 USB 장치 선택을 다시 한번 확인하십시오. Canonical의
Ubuntu 24.04 부팅 가능한 USB 지침을 참조하십시오 .
Rufus는 Ubuntu 데스크톱 ISO, 선택한 USB 드라이브, GPT 파티션 구성표 및 UEFI 대상 시스템을 표시합니다. 표시된 USB 장치는 덮어쓰기될 드라이브입니다.
7. USB를 UEFI 모드로 부팅하고 라이브 세션을 확인합니다.
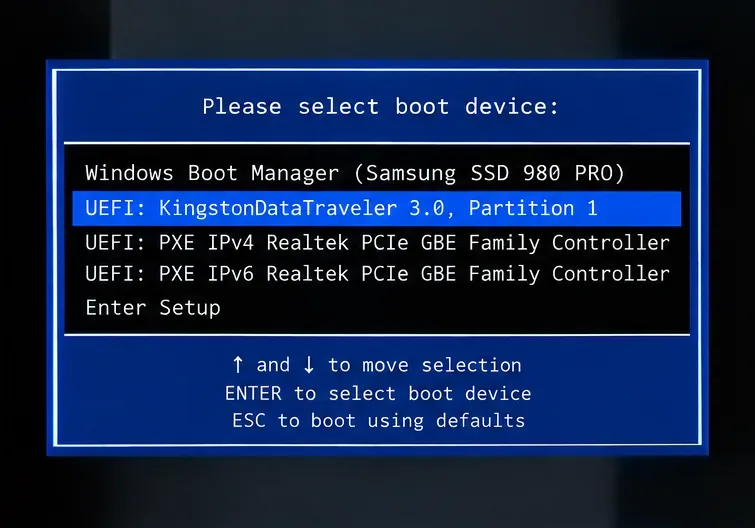
재부팅 후 일회성 펌웨어 부팅 메뉴를 엽니다. 부팅 키는 제조사에 따라 다르지만, 일반적으로 F12 , Esc , F10 , F2 등이 있습니다. 여러 버전이 나열되면 UEFI 라고 표시된 USB 옵션을 선택합니다. "Ubuntu 체험하기" 옵션 이 나타나면 선택한 다음, 설치하기 전에 Wi-Fi, 키보드, 디스플레이, 저장 장치 감지 여부를 확인합니다.
실시간 세션은 유용한 호환성 검사 도구이지만, 설치 후 모든 드라이버 또는 암호화된 디스크 상호 작용이 정상적으로 작동한다는 보장은 없습니다. 설치 프로그램이 의도한 두 번째 드라이브를 인식하지 못하거나 스토리지 컨트롤러 경고를 표시하는 경우, 펌웨어 변경을 시도하지 말고 설치를 중단하십시오.
펌웨어 부팅 선택기는 Windows 부팅 관리자와는 별개인 UEFI USB 장치를 강조 표시합니다. 컴퓨터 제조업체에서 제공하는 실제 부팅 메뉴 키와 장치 이름을 사용하십시오.
8. 대상 디스크를 선택하고 모든 파티션 변경 사항을 검토하십시오.
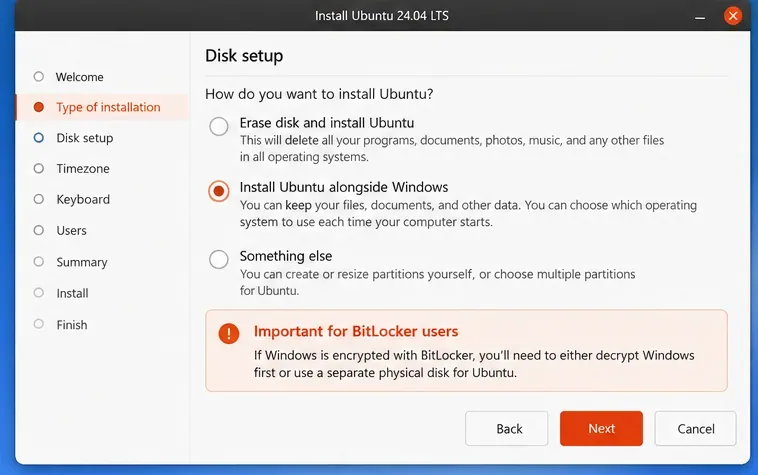
Ubuntu 데스크톱 설치 프로그램에서 대화형 설치 경로를 선택하고 디스크 설정 으로 진행합니다 . 이미 암호 해제된 단일 드라이브의 경우, 설치 프로그램이 Windows를 인식하고 해당 옵션을 제시하면 "Ubuntu를 Windows와 함께 설치"를 선택 합니다. 제안된 분할 레이아웃을 검토하고 의도적으로 확보해 둔 공간을 사용합니다. 감지된 레이아웃이 불분명하면 취소하고 Windows로 돌아갑니다.
물리적 드라이브가 두 개인 경우 , 두 번째 드라이브의 데이터를 정확히 선택하여 삭제하세요. Canonical 문서에서는 '디스크 지우기'를 통해 다른 드라이브에 Ubuntu를 설치하는 방법을 제시하지만, 이 방법은 선택한 드라이브의 데이터를 완전히 삭제합니다 . 두 번째 드라이브에 필요한 데이터가 없고, 드라이브의 모델과 용량을 확실히 확인한 경우에만 이 방법을 선택하세요. 해당 드라이브에 데이터를 보존해야 하는 경우, 숙련된 사용자가 수동으로 파티션을 생성해야 합니다. Windows 드라이브에서는 절대로 '디스크 지우기' 옵션을 선택하지 마세요.
수동 파티션 설정은 고급 사용자를 위한 것입니다. 필요한 경우 기존 EFI 시스템 파티션과 Windows 복구 파티션을 확인하고 포맷하지 않도록 주의하며, Linux 파일 시스템은 사용 가능한 공간이나 Linux 디스크에만 할당하십시오. 펌웨어 레이아웃은 다양하므로 EFI 파티션 번호나 고정된 /dev/nvme...장치 이름을 가정하지 마십시오. Canonical의
Ubuntu 24.04 설치 가이드에서는 안내 옵션과 수동 디스크 설정의 제한 사항을 설명합니다.
디스크 설정 옵션은 Windows와 함께 설치하는 방법과 디스크를 완전히 삭제하는 방법을 비교합니다. Ubuntu 24.04 빌드에 따라 화면 문구가 다릅니다. BitLocker 경고는 디스크 또는 암호 해독 상태를 다시 확인해야 한다는 의미이며, 경고를 무시해서는 안 된다는 뜻입니다.
9. 설치를 완료하고 두 운영 체제를 모두 부팅합니다.
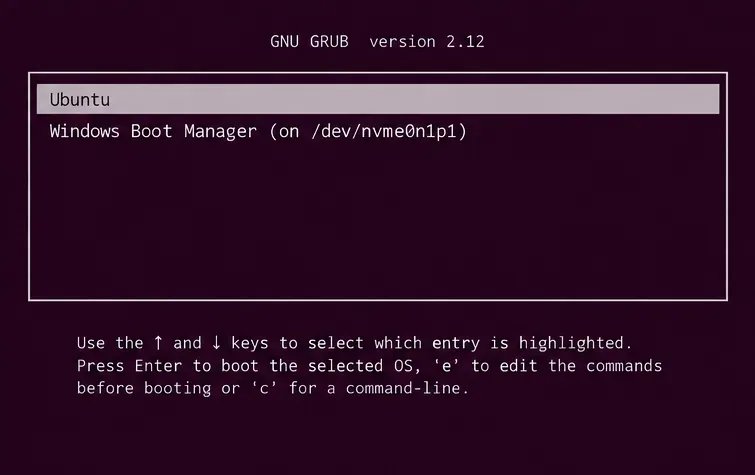
최종 설치 요약을 검토하여 Windows 운영 체제 및 복구 파티션이 삭제 또는 포맷 대상으로 표시되지 않았는지 확인하십시오. Ubuntu 사용자 이름과 암호를 선택하고 설치를 완료한 후 메시지가 표시되면 USB를 제거하십시오. 펌웨어 버전에 따라 GRUB 메뉴에 Ubuntu 와 Windows 부트 관리자가 표시될 수 있으며 , 펌웨어의 일회성 부팅 메뉴를 사용하여 운영 체제를 선택해야 할 수도 있습니다.
먼저 Ubuntu로 부팅하여 홈 디렉터리, 인터넷 및 저장소가 정상적으로 작동하는지 확인하십시오. 그런 다음 Windows로 부팅하십시오. 부팅 경로가 변경되면 암호화된 Windows 볼륨이 덮어쓰기되지 않았더라도 BitLocker 복구가 발생할 수 있습니다. 메시지가 표시되면 저장된 48자리 복구 키를 입력하고 Windows가 시작되는지 확인한 후, 향후 펌웨어 또는 부트로더 변경 시를 대비하여 키를 보관하십시오.
GRUB 부팅 메뉴는 Ubuntu와 Windows 부트 관리자를 제공할 수 있습니다. 일부 UEFI 시스템은 자체 부팅 선택기를 사용하며, 표시되는 항목은 설치 완료 상태에 따라 다릅니다.
공유 디스크 설치 후 BitLocker를 다시 활성화해야 할까요?
Windows에서 지원하는 방법이 있는 경우에만 그렇게 하십시오. Windows로 돌아가 설치를 확인하고, 사용 중인 버전에 맞는 암호화 설정을 열어 BitLocker 또는 장치 암호화를 활성화할 수 있는지 확인하십시오. 활성화할 수 있다면 보호 기능을 활성화하고 암호화가 완료될 때까지 기다린 후 새/기존 복구 정보를 저장하십시오. Ubuntu를 Windows 암호화 데이터 볼륨과 분리하여 보관하고 암호화가 완료된 후 Windows 시작을 다시 테스트하십시오.
우분투 설치 전에 BitLocker가 작동했다고 해서 설치 후에도 자동으로 다시 활성화될 것이라고 가정하지 마십시오. Windows 버전, 조직 정책, 하드웨어 요구 사항 및 계정 구성이 BitLocker 활성화 여부에 영향을 미칩니다. BitLocker가 한 번도 비활성화된 적이 없는 두 드라이브 경로의 경우 불필요하게 BitLocker를 껐다 켜기보다는 상태를 확인하십시오.
관리자 권한으로 열린 Windows 터미널에서 변환 진행률과 보호 상태를 보고합니다. 보호되고 완전히 암호화된 C: 드라이브는 암호화가 완료되었고 보호가 활성화되어 있음을 표시해야 합니다. 만약 결과가 다르다면 Windows 데이터가 암호화되었다고 간주하기 전에 먼저 문제를 조사해야 합니다. Microsoft는 manage-bde 상태 참조manage-bde -status C: 에서 이러한 필드에 대해 설명합니다
.
Windows가 BitLocker 복구 화면으로 부팅되면 어떻게 해야 할까요?
복구 메시지에 표시된 ID와 일치하는 저장된 키를 사용하십시오. 이 문제는 EFI 부팅 경로, 보안 부팅, 펌웨어 또는 TPM의 부팅 환경 측정값 변경 후에 발생할 수 있습니다. 하지만 이것만으로는 Ubuntu가 Windows 파일을 삭제했다는 것을 증명하는 것은 아닙니다. Windows가 시작되면 시스템 드라이브 상태를 확인하고 부팅 설정을 다시 변경하기 전에 반복적으로 나타나는 메시지가 있는지 확인하십시오.
Ubuntu는 부팅되지만 GRUB에 Windows가 나타나지 않으면 펌웨어의 일회성 부팅 메뉴에서 Windows 부트 관리자 항목을 확인하십시오 . GRUB 항목이 없는 것은 Windows 파티션이 없는 것과는 다릅니다. 장치 레이아웃을 확인하지 않고 임의로 부팅 복구 명령을 실행하거나 EFI 파티션을 다시 생성하지 마십시오. 두 운영 체제 모두 정상적으로 부팅되지 않으면 복구 미디어와 백업을 사용하십시오. 부트로더 실험보다는 데이터 복구를 우선시하십시오.
Ubuntu에서 디스크 잠금 해제 암호를 요구하는 경우, 이는 Windows 복구 키와는 별개입니다. Ubuntu의 선택적 LUKS 암호화 및 실험적인 TPM 기반 암호화에는 각각 고유한 요구 사항과 복구 메커니즘이 있습니다. Canonical은
고급 디스크 암호화 옵션 및 TPM 기반 암호화의 제한 사항을 문서화하고 있으므로 , 일반적인 설치 과정에 암호화된 Ubuntu 설정이 자동으로 포함된다고 가정하지 마십시오.
듀얼 부팅 설정이 완료되었는지 어떻게 확인할 수 있나요?
Windows: 부팅이 잘 되고, 기존 파일이 열리고, Windows 업데이트가 정상적으로 작동하며, BitLocker는 사용자가 의도한 보호 상태를 정확하게 표시합니다.
우분투: 독립적으로 부팅되고, 자체 파일 시스템을 인식하며, Wi-Fi, 사운드, 그래픽과 같은 주요 하드웨어가 작동합니다.
부팅 선택: 두 OS 항목 모두 스토리지 컨트롤러 모드를 변경하지 않고 GRUB 또는 UEFI 부팅 메뉴를 통해 접근할 수 있습니다.
복구: 현재 Windows 복구 키는 컴퓨터와 별도로 저장되며, Ubuntu 디스크 암호화 자격 증명도 백업됩니다.
파티션: Windows의 C: 드라이브, EFI 드라이브 및 복구 영역은 그대로 유지됩니다. Ubuntu는 계획된 디스크 공간 또는 여유 공간만 차지합니다.
이러한 검사 중 하나라도 실패하면 파티션이나 펌웨어 설정을 변경하지 말고 해당 실패 원인을 진단하십시오. 안정적인 최종 상태는 단순히 우분투 데스크톱에 한 번 진입하는 것만이 아닙니다. 두 시스템 중 하나로 재부팅하여 의도한 암호화를 유지하고 부팅 체인이 변경되더라도 접근 권한을 복구할 수 있어야 합니다.