Debian 12에서 WireGuard Point-to-Site VPN을 구성하는 방법

원격 클라이언트 한 명을 위해 Debian 12 기반 WireGuard VPN 서버를 설정합니다. 키, IPv4 포워딩, nftables NAT, 방화벽 액세스 및 연결 확인을 구성합니다.
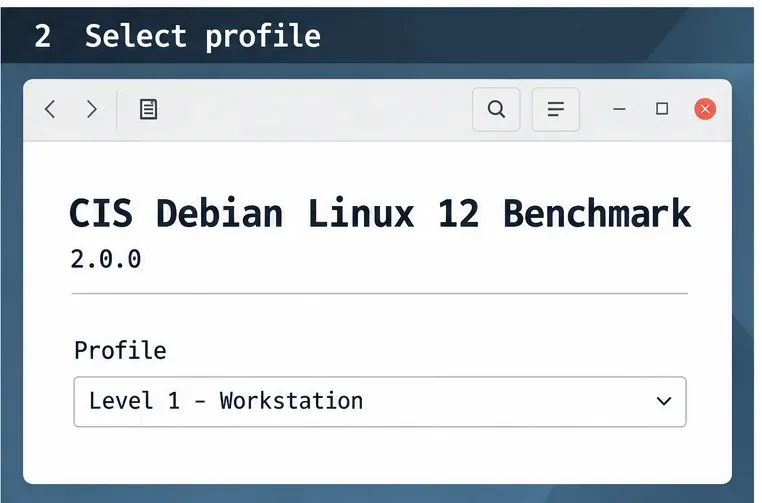
간단히 말해서, 데비안 12의 보안을 강화하려면 CIS 벤치마크 버전과 워크스테이션 프로파일을 선택하고, 복구 가능한 테스트 환경에서 권장 사항을 적용한 다음, 각 검사 항목에 대한 증거를 수집해야 합니다. 몇 가지 셸 명령만으로는 시스템이 CIS 규격을 준수하는지 확인할 수 없습니다. 벤치마크 버전, 프로파일, 범위, 예외 사항 및 검증 방법 모두 중요합니다.
예시 시나리오: 마야라는 관리자가 사내 업무용으로 데비안 12 데스크톱을 준비한다고 가정해 보겠습니다. 이는 가상의 예시이며, 실제 배포 또는 테스트 사례는 아닙니다. 마야는 실수로 시스템에 접근이 차단되거나 데스크톱 기능이 손상되지 않도록 안정적인 기준선을 설정하고 싶어합니다. 이와 동일한 의사 결정 과정을 통해 관리자는 벤치마크를 실제 워크스테이션에 맞게 조정할 수 있습니다.
일반적인 "데비안 보안 강화" 체크리스트가 아닌 정확한 벤치마크부터 시작하십시오. 2026년 10월 9일 기준으로 CIS는 CIS 데비안 리눅스 12 벤치마크 v2.0.0을 제공하고 있습니다 . 공식 문서를 다운로드하여 버전 및 발행 정보를 기록해 두십시오. 향후 개정으로 권장 사항이 변경될 수 있습니다. CIS는 비상업적 용도로는 벤치마크 PDF를 무료로 제공하지만, 일부 평가 도구 및 빌드 키트는 회원 자격이 필요하다고 명시하고 있습니다. 평가 자료를 선택하기 전에 최신 CIS 데비안 리눅스 벤치마크 페이지를 확인하십시오 .
컴퓨터 사용 방식과 충족해야 하는 범위에 맞는 프로필을 선택하십시오. 현재 Debian 12 벤치마크에서 워크스테이션 프로필을 제공하는 경우 데스크톱 환경에 맞게 해당 프로필을 검토하십시오. 서버 컨트롤이 그래픽 엔드포인트에 적합하다고 가정하지 마십시오. 조직에서 다른 프로필이나 맞춤형 기준선을 지정하는 경우 해당 요구 사항을 따르고 매핑 내용을 문서화하십시오. Maya는 모든 권장 사항을 무분별하게 적용하기보다는 먼저 벤치마크 버전과 선택한 워크스테이션 프로필을 변경 티켓에 기록해야 합니다.
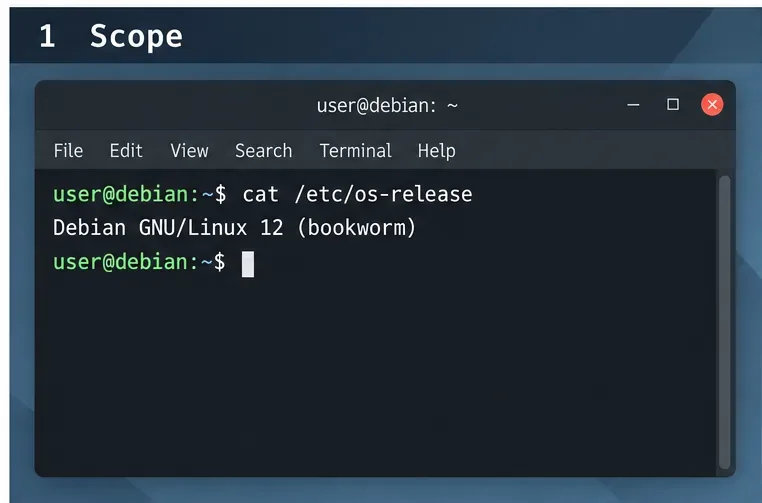
시스템 설정을 변경하기 전에 복원 가능한 백업을 생성하고 가상 머신이나 여유 워크스테이션에서 테스트하십시오. 로컬 콘솔, 복구 미디어 및 백업에 대한 접근 권한이 있는지 확인하십시오. 가상 머신의 경우 스냅샷을 생성하고 복원 방법을 숙지하십시오. 가상 디스크 또는 호스트에 장애가 발생할 수 있는 경우 스냅샷은 별도의 백업을 대체할 수 없습니다.
권장 사항 번호, 원래 설정, 새 설정, 이유, 롤백 명령 또는 파일 복사본을 포함하는 변경 로그를 유지하십시오. 관련 변경 사항을 소량씩 적용하고, 관련 서비스만 재부팅하거나 다시 시작한 다음 로그인, 네트워킹, 오디오, 인쇄 및 필수 애플리케이션이 제대로 작동하는지 확인하십시오. Maya는 이러한 단계별 프로세스를 통해 추적 불가능한 대량의 편집 작업을 처리하는 대신 어떤 특정 변경 사항이 회귀를 일으켰는지 식별할 수 있습니다.
먼저 기준선을 설정하십시오. 운영 체제 버전, 설치된 패키지, 실행 중인 서비스, 활성화된 장치, 수신 대기 소켓, 로컬 사용자 및 현재 방화벽 규칙을 검토하십시오. 예를 들면 다음과 같습니다.
cat /etc/os-release
systemctl --type=service --state=running
systemctl list-unit-files --state=enabled
ss -lntup
getent passwd
이 명령들은 인벤토리를 제공하는 것이지 규정 준수 여부를 판단하는 것이 아닙니다. 출력 결과를 선택한 프로필에 적용되는 제어 항목과 비교하십시오. 예상치 못한 리스너 또는 서비스를 조사하되, 필수 데스크톱 구성 요소와 선택적 네트워크 연결 소프트웨어를 구분하십시오. 서비스를 유지할지 여부를 결정하기 전에 해당 서비스가 필요한 이유를 기록해 두십시오.

시스템을 지원되는 패치 상태로 만든 후 구성을 평가하십시오. Debian 12 Bookworm은 현재 올드스테이블(Oldstable) 버전이며, Debian의 최신 릴리스 정보에 따르면 LTS(장기 지원) 기간은 2028년 6월 30일에 종료됩니다. 지원 범위는 아키텍처 및 패키지에 따라 다를 수 있으므로 시스템에 설치된 패키지가 지원되는지 확인하십시오. 최신 지원 범위 및 권고 사항은 Debian Bookworm 릴리스 정보 와 Debian LTS 보안 페이지를 참조하십시오.
관리형 시스템에서는 조직의 저장소 및 유지 관리 프로세스를 따르십시오. 개인 테스트 시스템에서는 변경 사항을 적용하기 전에 보류 중인 변경 사항을 검토하십시오.
sudo apt update
sudo apt full-upgrade
업데이트가 필요한 경우 시스템을 재부팅하고 시스템을 다시 확인한 후 날짜를 기록하십시오. 데비안의 unattended-upgrades패키지는 적절하게 구성하면 업데이트를 자동화할 수 있지만, 자동화 기능이 있다고 해서 올바른 보안 소스가 활성화되었는지, 업데이트가 실제로 설치되었는지 확인해야 할 필요가 없어지는 것은 아닙니다.
벤치마크에서 제시하는 서비스 및 패키지 권장 사항을 검토 지침으로 활용하세요. 불필요하고 변경해도 안전한 구성 요소만 비활성화하거나 제거하십시오. 데스크톱은 네트워킹, 인쇄, 블루투스, 디스플레이 관리, 원격 액세스 또는 하드웨어 지원 서비스에 의존할 수 있습니다. 최적의 해결책은 사용자의 업무와 조직의 정책에 따라 달라집니다.
단위를 변경하기 전에 해당 단위의 상태와 종속성을 검사하십시오. 영향을 완전히 파악하기 전까지는 패키지를 제거하는 것보다 되돌릴 수 있는 서비스 수준 변경을 우선적으로 고려하십시오. 변경 후에는 데스크톱이 제대로 시작되고 승인된 기능이 정상적으로 작동하는지 확인하십시오. 예를 들어, 마야는 지원팀에 원격 관리 서비스가 필요하다는 것을 문서화하고, 체크리스트를 더 깔끔하게 보이게 하기 위해 해당 서비스를 비활성화하는 대신, 승인된 예외 사항으로 처리하고 보완 조치를 취할 수 있습니다.
관리자 멤버십, 휴면 계정, 암호 정책 및 관리자의 원격 연결 방식을 검토하십시오. 소유권 및 복구 경로를 확인한 후에만 액세스 권한을 제거하십시오. 관련 없는 가이드의 설정을 복사하지 말고 CIS 권장 사항을 정확하게 적용하십시오. SSH의 경우, Debian 문서에서 `--resource-config` 및 `--resource-config` 와 sshd_config(5)같은 옵션을 참조하십시오. Debian Bookworm OpenSSH 서버 구성 설명서를 참조하십시오 .PermitRootLoginPermitEmptyPasswords
호스트에 SSH가 필요한 경우, 첫 번째 관리자 세션을 닫기 전에 두 번째 관리자 세션을 테스트하십시오. sudo sshd -t서비스를 다시 시작하기 전에 구성을 검증하십시오. 필요한 모든 계정에 대해 키 기반 액세스가 구성 및 테스트될 때까지 암호 인증을 비활성화하지 마십시오. 원격 액세스가 필요하지 않은 경우, 벤치마크 및 조직 정책에 따라 원격 액세스를 비활성화하고 콘솔 복구 기능을 유지하십시오.
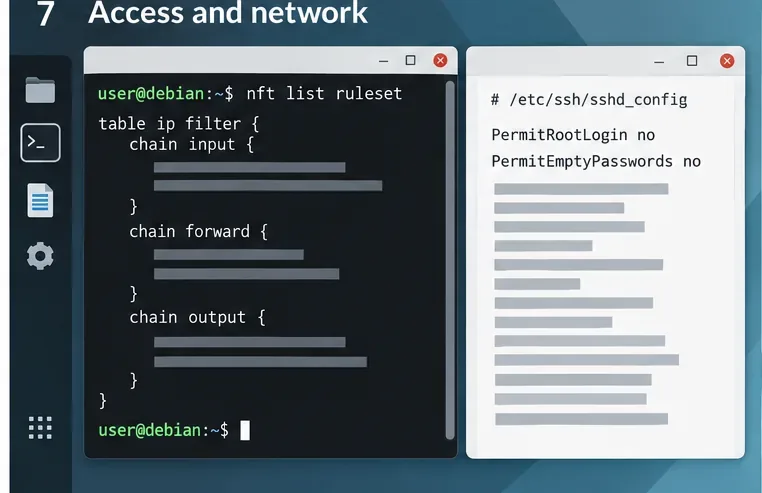
먼저 DHCP, DNS, IPv6, 원격 지원, 인쇄 및 모든 로컬 서비스를 포함하여 필요한 인바운드 및 아웃바운드 트래픽을 식별하십시오. Debian은 nftables를 패킷 필터링 프레임워크로 사용합니다. 패킷 필터링에 대한 자세한 내용은 Debian 관리자 핸드북의 해당 섹션을 참조하십시오 . 호스트의 요구 사항에 맞게 수정하지 않고 일반적인 방화벽 규칙 세트를 워크스테이션에 붙여넣지 마십시오.
현재 규칙은 .nft 명령어로 검사하십시오 sudo nft list ruleset. 편집하는 경우 /etc/nftables.conf, 로드하기 전에 구문을 확인하십시오 sudo nft -c -f /etc/nftables.conf. 콘솔 또는 대역 외 경로를 항상 사용할 수 있도록 유지하고, 규칙을 영구적으로 활성화하기 전에 테스트하십시오. IPv4 및 IPv6 동작과 필요한 모든 데스크톱 기능을 확인하십시오. 공식 Debian Bookworm nft 매뉴얼에서 명령 옵션에 대한 설명을 확인할 수 있습니다. 방화벽은 하나의 방어 계층일 뿐이며, 패치, 계정 제어 또는 애플리케이션 보안을 대체하는 것이 아닙니다.
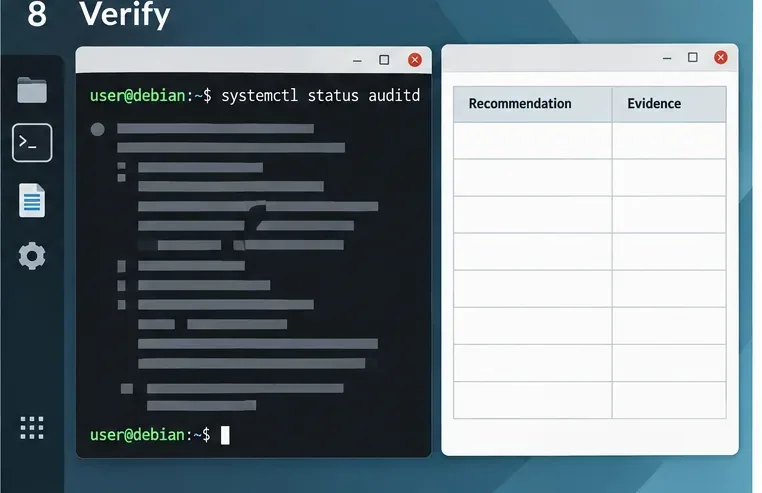
각 권장 사항을 정확한 벤치마크 버전 및 프로필과 비교하여 평가하십시오. 조직의 평가 방법에 따라 통과, 실패, 해당 없음 또는 예외와 같은 상태를 기록하고 명령 출력, 구성 경로, 패키지 상태 또는 승인된 예외 참조와 같은 증거를 첨부하십시오. 관련 명령이 실행되었다는 이유만으로 검사를 통과로 표시하지 마십시오.
감사 로깅은 조사 및 증거 수집에 도움이 될 수 있습니다. Debian auditd패키지는 Linux 커널 감사 시스템을 위한 사용자 공간 도구를 제공하지만, 이를 설치하는 것만으로는 필요한 규칙이 구성되었거나 로그 보존 정책이 준수되었음을 보장할 수 없습니다. 벤치마크에서 제시하는 특정 감사 권장 사항을 활용하여 실제 기록 및 서비스 동작을 검증하십시오. CIS 벤치마크 페이지에서는 현재 CIS-CAT Pro 및 빌드 키트를 회원 리소스로 안내하고 있습니다. 도구 사용 가능 여부 및 라이선스 정보는 최신 공식 페이지를 참조하십시오.
문제 해결 후 및 주요 시스템 변경 후 평가를 반복하십시오. 결과, 예외 사항 및 증빙 자료를 자산 기록과 함께 보관하십시오. 벤치마크는 구성 기준선을 제공하며, 규정 준수는 해당 요구 사항 및 완전하고 문서화된 평가에 따라 달라집니다. 이 가이드는 안전한 워크플로를 설명하지만 Maya의 가상 데스크톱이나 실제 시스템을 보증하는 것은 아닙니다.
원격 클라이언트 한 명을 위해 Debian 12 기반 WireGuard VPN 서버를 설정합니다. 키, IPv4 포워딩, nftables NAT, 방화벽 액세스 및 연결 확인을 구성합니다.
신중한 CIS 벤치마크 워크플로를 통해 Debian 12 워크스테이션의 보안을 강화하십시오. 올바른 프로파일을 선택하고, 안전하게 패치를 적용하고, 서비스 및 액세스 권한을 검토하고, nftables를 구성하고, 증거를 문서화하십시오.
Debian 12에서 MySQL OOM(메모리 부족) 오류를 진단하고, VPS 메모리 제한을 확인하고, 스왑을 구성하고, 데이터베이스 메모리 및 동시 실행을 튜닝하는 방법을 안내합니다. 단, 만능 해결책을 제시하는 것은 아닙니다.
가상 머신에서 데비안 기반 OSTree 데스크톱을 생성하고 테스트하는 방법을 알아보세요. 여기에는 시스템 트리 준비, 부팅 통합, 배포 검사 및 롤백이 포함됩니다.
Configure an SSHFS boot mount in Debian with SSH keys, fstab, and systemd automount. Includes reboot checks, permissions, timeouts, and troubleshooting.
서울·경기도의 2026년 10월 집 관리법을 확인하세요. 바닥난방·보일러 안전 점검, 창틀 패킹과 틈바람, 실내 건조·가습기 관리, 가을 미세먼지 환기 요령을 정리하고 세입자와 집주인의 확인 범위, 기후 평년값과 단기예보의 차이도 설명합니다.
2026년 10월 서울과 경기도에서 심기 좋은 채소·허브·꽃을 정리했습니다. 기상청 평년값과 9월 29일 현재 예보를 구분해 직파, 모종 정식, 실내 파종, 첫서리 대비와 주차별 할 일을 안내합니다.
팟캐스팅이 처음이신가요? 2026년 비디오, 콘텐츠 검색, 스크립트, AI, 분석, 수익 창출을 좌우하는 트렌드와 실용적인 출시 계획을 알아보세요.
진정성을 잃지 않고 고객 및 크리에이터 콘텐츠를 발굴, 허가, 브리핑, 게시 및 측정하는 실용적인 UGC 마스터클래스입니다.
커뮤니티 구축은 신뢰, 고객 유지, 피드백 및 지지를 강화할 수 있지만 모든 마케팅 채널을 대체할 수는 없습니다. 장단점을 비교하여 적합한 모델을 선택하세요.







