저사양 RAM VPS에서 Debian 12 사용 시 MySQL 메모리 부족 오류(OOM) 발생을 줄이는 방법

Debian 12에서 MySQL OOM(메모리 부족) 오류를 진단하고, VPS 메모리 제한을 확인하고, 스왑을 구성하고, 데이터베이스 메모리 및 동시 실행을 튜닝하는 방법을 안내합니다. 단, 만능 해결책을 제시하는 것은 아닙니다.
To mount a remote SSHFS directory automatically in Debian, configure noninteractive SSH authentication and add an SSHFS entry to /etc/fstab. With systemd, you can either connect during boot or activate an automount at boot and connect when the directory is first accessed. The second approach is useful when the remote server or network may be unavailable during startup.
This reference uses Debian 13 “trixie” documentation reviewed on October 9, 2026, including SSHFS 3.7.3 and systemd 257 documentation. The commands are configuration examples, not results from a tested deployment. Check your installed manuals if you use another release.
| Requirement | Configuration choice | Expected behavior |
|---|---|---|
| Make the directory available on demand after boot | Use x-systemd.automount | The first access triggers the remote mount. |
| Attempt the remote connection during boot | Omit x-systemd.automount | systemd starts the mount as part of startup. |
| Allow startup to continue if storage is unavailable | Use nofail | The mount is not a required boot dependency. |
| An application must wait for this storage | Add a dependency to that application’s service | The application starts only after the mount succeeds. |
The main example uses an on-demand mount. The distinction matters: an active automount does not mean an SSHFS connection already exists. See Debian’s systemd automount manual for the relationship between the automount and its matching mount unit.
Replace files@storage.example.net:/srv/data with your remote username, hostname, and directory. The hostname is a placeholder. The local mount point is /mnt/remote; the dedicated key is /root/.ssh/sshfs_boot.
This is an administrator-managed system mount. It runs locally as root but logs into the remote server as files, not remote root. The SSHFS project documentation generally recommends running ordinary interactive mounts as a regular user. A system boot mount requires deliberate credential and access management.
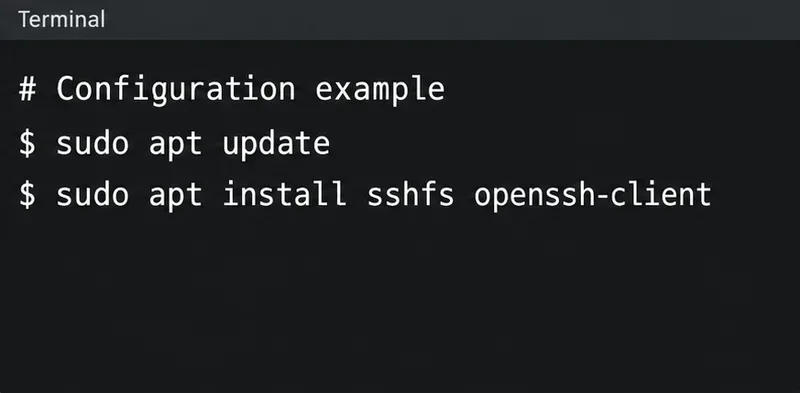
sudo apt update
sudo apt install sshfs openssh-client
sshfs --version
systemctl --version
Install SSHFS on the Debian client. The remote system needs working SFTP service; it does not need an SSHFS installation just to serve files. If package installation fails, resolve the repository or connectivity issue before editing boot configuration.
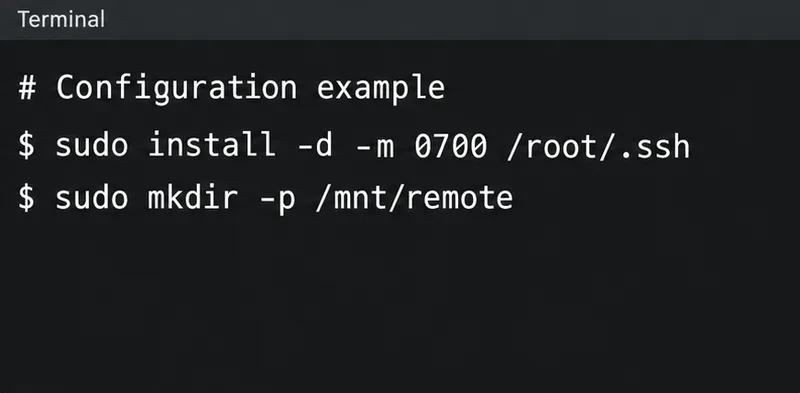
sudo install -d -m 0700 /root/.ssh
sudo mkdir -p /mnt/remote
sudo ssh-keygen -t ed25519 -f /root/.ssh/sshfs_boot -N ''
sudo chmod 0600 /root/.ssh/sshfs_boot
해당 경로에 기존 키가 있는 경우 덮어쓰지 마십시오. 필요한 경우 다른 이름을 선택하고 아래에서 일관되게 사용하십시오. 이 무인 실행 예시에서는 암호가 비어 있는 것이 의도적입니다. 부팅 중에 키를 잠금 해제할 담당자가 없기 때문입니다. 클라이언트를 보호하고 원격 계정에 필요한 디렉터리 권한만 부여하십시오. 정책상 암호화된 키가 필요한 경우 관리형 무인 잠금 해제 메커니즘을 마련하십시오.
키 생성 옵션은 Debian의 ssh-keygen 설명서 에 나와 있습니다 . 데스크톱 SSH 에이전트에서 잠금 해제된 키는 시스템 마운트에서 자동으로 사용할 수 없습니다.
sudo ssh-copy-id -i /root/.ssh/sshfs_boot.pub files@storage.example.net설정 연결 과정에서 표시되는 호스트 키 지문을 신뢰할 수 있는 채널을 통해 서버 관리자로부터 받은 값과 비교한 후 승인하십시오. 이 명령은 로컬 루트 권한으로 실행되므로 일반적인 호스트 키 레코드는 루트 사용자의 SSH 파일에 저장됩니다. 서버에서 암호 기반 설정이 비활성화된 경우, 관리자에게 공개 키를 설치하도록 요청하십시오.
다음으로, 부트 마운트에서 사용할 동일한 ID 및 호스트 키 파일을 사용하여 SFTP를 테스트합니다.
sudo sftp -i /root/.ssh/sshfs_boot \
  -o IdentitiesOnly=yes -o BatchMode=yes \
  -o StrictHostKeyChecking=yes \
  -o UserKnownHostsFile=/root/.ssh/known_hosts \
  files@storage.example.net
SFTP 프롬프트에서 를 입력한 ls /srv/data다음 를 입력합니다 bye. 이 작업은 암호나 확인 메시지 없이 작동해야 합니다. 는 대화형 인증을 방지합니다. 명시적인 호스트 키 설정은 검증을 유지합니다. 이러한 옵션은 OpenSSH 클라이언트 구성 설명서BatchMode=yes 에 정의되어 있습니다 .
기본 포트가 아닌 다른 포트를 사용하려면 -p 2222ssh-copy-id, -P 2222sftp 및 port=2222SSHFS 옵션에서 해당 포트를 지정하십시오. 점프 호스트가 필요한 경우 루트 사용자의 SSH 컨텍스트에서 해당 경로를 구성하고 테스트하십시오.

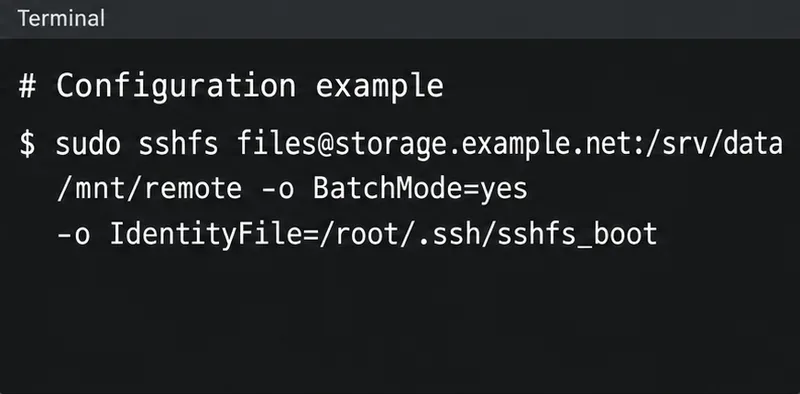
sudo sshfs files@storage.example.net:/srv/data /mnt/remote \
  -o IdentityFile=/root/.ssh/sshfs_boot,IdentitiesOnly=yes,BatchMode=yes \
  -o StrictHostKeyChecking=yes,UserKnownHostsFile=/root/.ssh/known_hosts
sudo ls /mnt/remote
sudo umount /mnt/remote
해당 목록이 의도한 원격 디렉터리에 속하는지 확인하십시오. 이 예제는 처음에 로컬 마운트 소유자인 root에게만 접근을 허용하므로, sudo를 사용하여 확인하십시오. systemd로 관리되는 구성을 시작하기 전에 마운트를 해제하십시오. 해당 디렉터리를 사용하는 셸과 애플리케이션이 사용 중이면 모두 닫으십시오.
SSHFS는 원격 계정의 권한을 사용합니다. 클라이언트에서 root 권한을 가지고 있다고 해서 서버에서 추가 권한이 부여되는 것은 아닙니다. 설정을 영구 저장하기 전에 인증, SFTP 또는 원격 경로 오류를 수정하십시오.
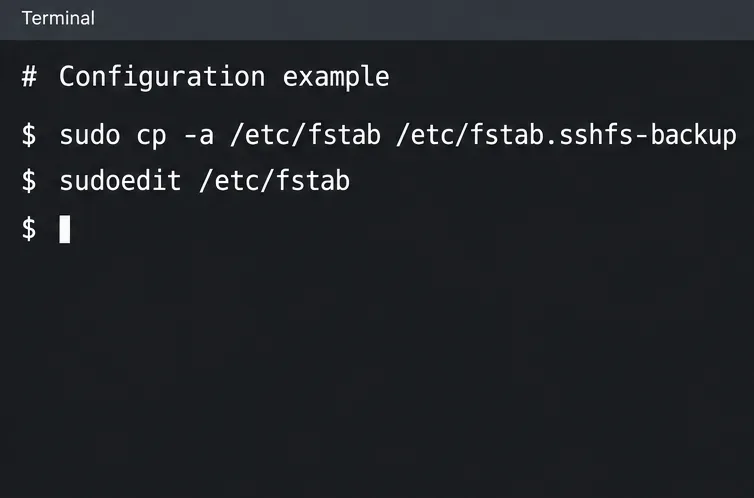
sudo cp -a /etc/fstab /etc/fstab.sshfs-backup
sudoedit /etc/fstab
이미 백업 파일이 있는 경우 다른 백업 파일 이름을 선택하십시오. 다음 내용을 한 줄로 추가하되 , 예시 서버와 경로는 바꿔주세요.
files@storage.example.net:/srv/data /mnt/remote sshfs _netdev,nofail,x-systemd.automount,x-systemd.mount-timeout=30s,IdentityFile=/root/.ssh/sshfs_boot,IdentitiesOnly=yes,BatchMode=yes,StrictHostKeyChecking=yes,UserKnownHostsFile=/root/.ssh/known_hosts,ConnectTimeout=10,reconnect,ServerAliveInterval=15,ServerAliveCountMax=3 0 0Debian의 SSHFS 설명서에서는sshfs fstab 파일 시스템 유형으로 를 지정 하고 fuse.sshfs호환성을 위해 를 허용합니다. 마지막 필드는 이 항목에 대한 덤프 및 파일 시스템 검사 예약 실행을 비활성화합니다. 경로에 공백이 포함된 경우 fstab 형식 참조를 확인하십시오 .
| 옵션 | 목적 |
|---|---|
_netdev | 마운트를 네트워크 종속형으로 분류합니다. |
nofail | 이 마운트를 요구하지 않고 부팅을 계속 진행하겠습니다. |
x-systemd.automount | 접근 시 자동으로 마운트되는 기능을 생성합니다. |
x-systemd.mount-timeout=30s | 초기 마운트 명령의 대기 시간을 제한합니다. |
ConnectTimeout=10 | 경계 SSH 연결 설정. |
reconnect및 서버 활성 설정 | 끊어진 연결을 감지하고 다시 연결하는 데 도움을 주세요. |
systemd 관련 옵션은 Debian systemd 마운트 매뉴얼 에 설명되어 있습니다 . 마운트 시간 초과는 이후의 모든 파일 작업에 마감 시간을 부과하지는 않습니다.
sudo findmnt --verify --verbose
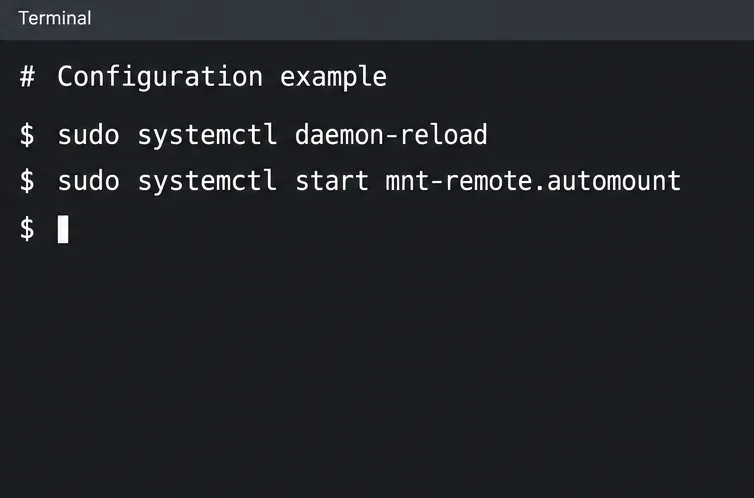
sudo systemctl daemon-reload
sudo systemctl start mnt-remote.automount
systemctl status mnt-remote.automount
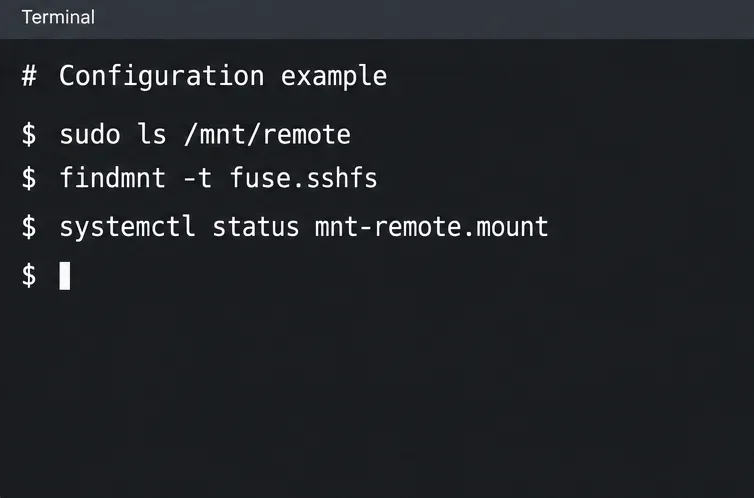
sudo ls /mnt/remote
findmnt -t fuse.sshfs
계속 진행하기 전에 확인 메시지를 검토하십시오. findmnt 설명서에는 fstab 확인에 대한 내용이 나와 있습니다. 이는 원격 자격 증명이 작동하는지 여부가 아니라 구성을 확인하는 것입니다. 디렉터리에 액세스하면 별도의 연결 테스트가 수행됩니다.
위의 유닛 이름은 에 해당합니다 /mnt/remote. 다른 경로의 경우, 를 사용하여 마운트 이름을 확인하십시오 systemd-escape --path --suffix=mount /your/path. fstab에서 생성된 유닛은 별도의 명령이 필요하지 않습니다 systemctl enable.
부팅 시 연결 시도를 하려면 x-systemd.automount해당 항목에서 제거하십시오. 디렉터리 사용자를 해제한 후 자동 마운트 및 마운트 장치를 중지하고 systemd를 다시 로드한 다음 해당 마운트 장치를 시작하십시오. nofail저장소가 선택 사항으로 유지되어야 하는 경우에는 그대로 두십시오.
적절한 유지 관리 시간에 재부팅하십시오. 온디맨드 구성의 경우, 먼저 자동 마운트를 확인한 다음 디렉토리에 액세스하십시오.
systemctl status mnt-remote.automount
sudo ls /mnt/remote
systemctl status mnt-remote.mount
findmnt -t fuse.sshfs
정상적인 작동 징후는 시작 후 자동 마운트가 활성화되고 접속 후 실제 SSHFS 마운트가 이루어지는 것입니다. autofs단순히 항목만 있다고 해서 원격 파일이 연결되었다고 단정할 수는 없습니다. 로컬 마운트 지점 폴더의 존재 여부만 확인하는 것이 아니라, 알려진 원격 파일이나 디렉터리를 검증해야 합니다.
애플리케이션이 시작하기 전에 이 저장 공간이 필요한 경우, 해당 서비스에 다음 내용을 포함하는 드롭인 파일을 추가하세요.
[Unit]
RequiresMountsFor=/mnt/remote
systemd.unit 에 문서화된 이 종속성은 필요한 마운트를 가져와 순서를 지정합니다. systemd를 다시 로드하고 해당 애플리케이션의 시작을 별도로 테스트하십시오. 또한 애플리케이션에는 적절한 로컬 액세스 권한이 필요합니다.
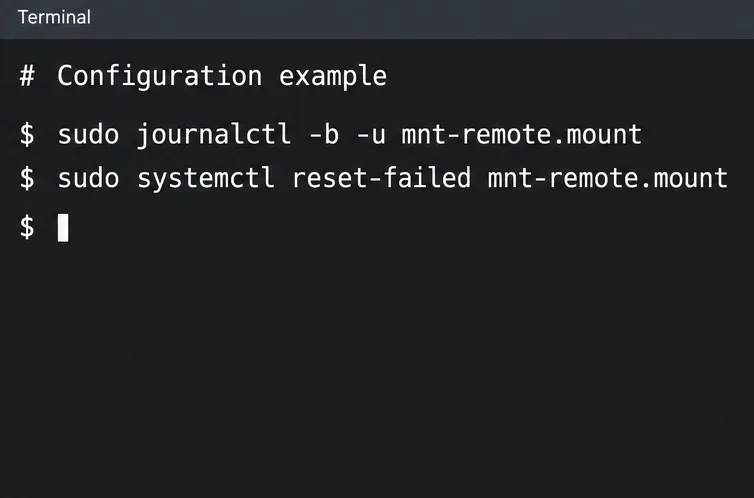
sudo journalctl -b -u mnt-remote.mount
sudo journalctl -b -u mnt-remote.automount| 증상 | 다음을 확인하세요 |
|---|---|
| 공개키 인증이 실패했습니다 | 루트 컨텍스트 SFTP 테스트를 반복하고, 선택한 키와 원격 인증을 확인하십시오. |
| 호스트 키 확인 실패 | 서버 지문과 루트 사용자의 known_hosts 항목을 확인하십시오. 키를 업데이트하기 전에 변경된 키를 조사하십시오. |
| 이름 확인 또는 연결 실패 | DNS, 라우팅, 포트 액세스, VPN 시작 및 점프 호스트 가용성을 확인하십시오. |
| sudo 사용자는 파일을 읽을 수 있지만 로컬 사용자는 읽을 수 없습니다. | FUSE 접근 정책 및 소유권 매핑을 검토하십시오. |
| 마운트가 바쁩니다 | 마운트 지점 아래에 작업 디렉터리 또는 열려 있는 파일이 있는 프로세스를 종료합니다. |
network-online.target이는 시작 시 동기화 지점일 뿐, 특정 서버 또는 VPN에 연결할 수 있음을 보장하는 것은 아닙니다. systemd의 network-online 설명에서 이러한 제한 사항을 설명하고 있습니다.
로컬 사용자가 의도적으로 접근하려면 allow_other,default_permissions,uid=1000,gid=1000실제 로컬 ID로 대체하여 를 추가하는 것을 고려하십시오. 이렇게 하면 커널 권한 검사가 계속 적용되는 동안 마운트 소유자를 넘어 접근 권한이 노출됩니다. UID/GID 옵션은 서버 측 소유권이 아닌 표시되는 소유권을 변경합니다. 루트 마운트의 경우 user_allow_otherfuse.conf에 를 추가할 필요가 없습니다. 이 정책은 루트가 아닌 마운트가 더 광범위한 접근 권한을 요청할 수 있도록 합니다. FUSE 권한 설명서를 참조하십시오 . 이러한 옵션을 변경한 후 의도한 애플리케이션 사용자로 다시 테스트하십시오.
근본적인 문제를 해결한 후, 마운트 실패 상태를 지우고 다시 접근을 시도하십시오.
sudo systemctl reset-failed mnt-remote.mount
sudo ls /mnt/remote
재연결 기능은 모든 애플리케이션에 대해 투명한 복구를 제공하지 않습니다. 이전에 열었던 파일에 오류가 발생하여 다시 열어야 할 수 있으며, 쓰기 작업이 중단되면 데이터 손실이 발생할 수 있습니다. 워크로드에 더 강력한 장애 복구 기능이 필요한 경우 다른 스토리지 설계를 선택하십시오.
이 구성을 비활성화하려면 해당 디렉터리를 사용하는 애플리케이션을 중지하고, fstab 파일에서 해당 항목만 제거한 mnt-remote.automount다음 , 를 실행하십시오 . 다른 fstab 항목은 그대로 유지하십시오. 마운트 구성을 제거해도 원격 파일이 삭제되거나 원격 인증 키가 취소되지는 않습니다.mnt-remote.mountsudo systemctl daemon-reload
Debian 12에서 MySQL OOM(메모리 부족) 오류를 진단하고, VPS 메모리 제한을 확인하고, 스왑을 구성하고, 데이터베이스 메모리 및 동시 실행을 튜닝하는 방법을 안내합니다. 단, 만능 해결책을 제시하는 것은 아닙니다.
가상 머신에서 데비안 기반 OSTree 데스크톱을 생성하고 테스트하는 방법을 알아보세요. 여기에는 시스템 트리 준비, 부팅 통합, 배포 검사 및 롤백이 포함됩니다.
Configure an SSHFS boot mount in Debian with SSH keys, fstab, and systemd automount. Includes reboot checks, permissions, timeouts, and troubleshooting.
서울·경기도의 2026년 10월 집 관리법을 확인하세요. 바닥난방·보일러 안전 점검, 창틀 패킹과 틈바람, 실내 건조·가습기 관리, 가을 미세먼지 환기 요령을 정리하고 세입자와 집주인의 확인 범위, 기후 평년값과 단기예보의 차이도 설명합니다.
2026년 10월 서울과 경기도에서 심기 좋은 채소·허브·꽃을 정리했습니다. 기상청 평년값과 9월 29일 현재 예보를 구분해 직파, 모종 정식, 실내 파종, 첫서리 대비와 주차별 할 일을 안내합니다.
팟캐스팅이 처음이신가요? 2026년 비디오, 콘텐츠 검색, 스크립트, AI, 분석, 수익 창출을 좌우하는 트렌드와 실용적인 출시 계획을 알아보세요.
진정성을 잃지 않고 고객 및 크리에이터 콘텐츠를 발굴, 허가, 브리핑, 게시 및 측정하는 실용적인 UGC 마스터클래스입니다.
커뮤니티 구축은 신뢰, 고객 유지, 피드백 및 지지를 강화할 수 있지만 모든 마케팅 채널을 대체할 수는 없습니다. 장단점을 비교하여 적합한 모델을 선택하세요.
주요 소셜 플랫폼들이 2026년 순위 변동에 대해 실제로 확인한 내용은 무엇인지, 상황에 따라 달라지는 요소는 무엇인지, 그리고 근거 없는 소문에 현혹되지 않고 어떻게 변화에 적응해야 하는지 알아보세요.
증거, 실제적인 긴장감, 윤리적인 고객 사례, 그리고 실질적인 진위 검증을 활용하여 브랜드 스토리텔링을 신뢰할 수 있고, 인간적이며, 구체적으로 만드는 방법을 알아보세요.