미국-이스라엘-이란 간 핵전쟁이 발발할 경우 유럽은 전쟁에 휘말릴 것인가? 나토 규정 설명

나토 4조 및 5조, 유엔 자위권 규정, 그리고 협의가 유럽의 자동 참전을 의미하지 않는 이유에 대한 안내.
악명 높은 Lumma Stealer 맬웨어가 새로운 캠페인을 통해 돌아와 여러분의 데이터를 훔칠 준비를 마쳤습니다. 이번에 사기꾼들은 수천 개의 가짜 Reddit 및 WeTransfer 웹사이트를 사용하여 맬웨어로 직접 연결하지만 믿을 수 없을 정도로 설득력 있게 보입니다.
악성코드에 감염된 가짜 Reddit 페이지에 주의하세요!
보안 분석가 @crep1x가 새로운 Lumma Stealer 캠페인을 발견하고 손상된 도메인의 전체 목록을 GitHub에 업로드했습니다. 이 게시물이 게재될 당시 Reddit을 사칭한 페이지가 500개가 넘고 WeTransfer를 가장한 페이지가 400개가 넘었는데, 모두 맬웨어 다운로드 링크가 포함되어 있었습니다.
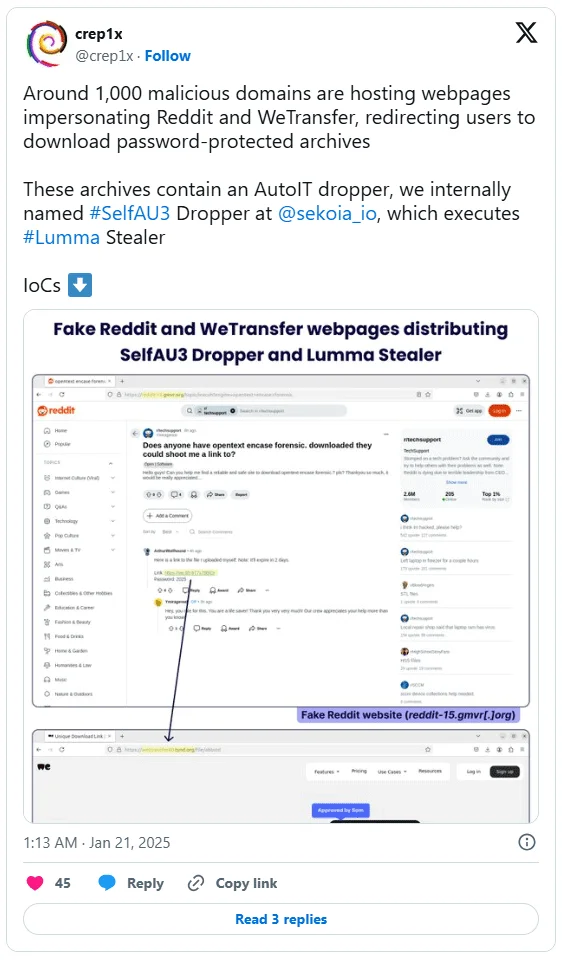
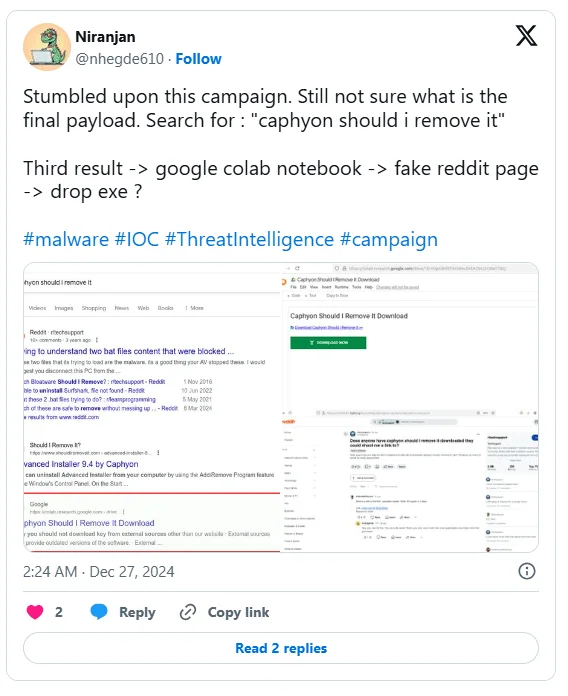
피해자들은 다양한 기술을 사용하여 가짜 Reddit 페이지로 연결되는 링크를 제공받습니다. 예를 들어, Google Notebooks는 Google 검색에서 순위가 매겨진 악성 페이지에 대한 링크를 호스팅하는데, 이 링크는 아무것도 모르는 사용자를 Lumma Stealer 페이로드를 호스팅하는 WeTransfer 페이지로 연결합니다.
이 악성 소프트웨어가 설치되면 다른 플랫폼에서 사용하거나 다크웹 포럼에서 판매할 목적으로 데이터를 훔칩니다. 그러나 잠재적 피해자 중에는 어느 정도 관대한 경우도 있습니다. Crep1x는 "요청은 잠재적인 피해자로 간주되는 시스템에서 나와야 합니다"라고 말했습니다. 그렇지 않으면 합법적인 웹사이트로 리디렉션됩니다.
듣기에는 좋지만 보안 방법으로 사용하기에는 적합하지 않습니다.
정보를 훔치는 악성코드는 위험하고 어디에나 존재합니다.
Lumma Stealer를 이용한 이 악성코드 캠페인은 개인 데이터를 표적으로 삼은 최초의 캠페인이 아닙니다. 사기꾼들은 이전에 이 맬웨어를 가짜 CAPTCHA 프로그램에 사용한 적이 있습니다. 이는 가짜 ChatGPT 앱 에서 사용되는 일반적인 맬웨어 유형 중 하나입니다 .
따라서 이 악성 소프트웨어 사기는 Reddit과 WeTransfer 페이지를 미끼로 사용하지만 Lumma Stealer를 사용하는 것은 독특한 일이 아닙니다.
나토 4조 및 5조, 유엔 자위권 규정, 그리고 협의가 유럽의 자동 참전을 의미하지 않는 이유에 대한 안내.
이란에 대한 주장을 6단계로 평가하고, 우라늄 농축, 무기 개발 및 검증된 보유 여부를 구분하십시오.
미국의 민간 통제 및 이스라엘 관련 공개 정보의 한계를 포함하여 핵 결정 권한을 6단계로 이해해 보세요.
2026년 호르무즈 해협 해상 운송 방해, 이란 관련 주장, 확인된 사건 및 불확실한 사항에 대한 공식 증거 가이드.
이란의 가상 시나리오를 바탕으로 핵 확전 위험, 유엔 헌장 규정 및 나토 조약 5조에 대한 자료 기반 안내서.
정전 대비를 위한 5단계 절차를 따르세요. 원자력 및 EMP 시나리오는 가상 상황이며, 공식 대피소 안내가 최우선입니다.
사이버 공격 발생 시 이를 확인하고, 가정용 계정을 보호하며, 정전을 전쟁으로 오인하지 않도록 5가지 방어 단계를 따르세요.
이 5단계를 활용하여 가상의 이란 공격이 기후에 미치는 영향을 평가하고, 모델 가정을 비교하며, 근거 없는 예측을 피하십시오.
가상의 핵전쟁 이후 기후, 식량 및 생태계 복구에 관한 연구 논문을 읽는 6단계 방법을 살펴보세요.
밀폐된 식품과 물, 라디오, 의료 용품, 그리고 대피소 안내를 포함한 실용적인 방사능 낙진 대비 키트를 6단계로 만들어 보세요.







