Pardus 23 APT 오류: DNS 및 yirmiuc 저장소를 확인하세요
Pardus 23의 APT 연결 실패를 진단하고, 공식 yirmiuc 소스를 확인하며, 패키지 서명 검사를 우회하지 않고 apt 업데이트를 복원합니다.
해커들이 가장 많이 공격하는 운영체제는 윈도우입니다. 따라서 온라인과 오프라인 모두에서 안전을 유지하려면 PC의 방어 시스템을 강화해야 합니다. 이 문서에서는 Windows 10 또는 Windows 11에서 보안 로그인을 활성화하거나 비활성화하는 방법을 안내합니다.
Netplwiz란 무엇인가요?
Netplwiz는 사용자 계정 설정을 편집할 수 있는 Windows 기본 도구입니다. 사용자 이름과 비밀번호를 변경하는 것부터 보안 로그인을 활성화하는 것까지 Netplwiz를 사용하면 Windows 로그인을 인증하는 방법을 구성할 수 있습니다.
예를 들어 Netplwiz를 사용하여 로그인 비밀번호를 제거할 수 있습니다. 이렇게 하면 로그인 정보를 입력하지 않고도 Windows에 들어갈 수 있습니다.
혹은 Netplwiz를 사용하여 Windows 로그인 프로세스의 보안을 강화할 수도 있습니다.
Windows 10 로그인 프로세스에는 단점이 없는 것은 아닙니다. 일반적으로 사용하기는 안전하지만, 맬웨어 프로그램이 프로세스를 하이재킹할 수 있기 때문입니다. 백그라운드에서 실행되는 맬웨어 프로그램은 로그인 화면을 위조하여 사용자를 속여 로그인 정보를 제공하게 할 수 있습니다.
Windows 10 및 Windows 11의 보안 로그인 기능은 프로그램이 가짜 로그인 화면을 표시하는 것을 차단하여 문제의 근본 원인을 해결합니다.
보안 로그인이란 무엇인가요?
보안 로그인은 Windows 10, Windows 11 로그인 화면의 추가 구성 요소입니다. 로그인 정보가 있는 경우 사용자가 PC에 접근하는 것을 막지는 않습니다. 대신 Windows는 키 시퀀스가 입력될 때까지 로그인 필드를 지웁니다. 그런 다음 평소처럼 비밀번호나 PIN을 입력하세요.
이 기능은 맬웨어를 방지하기 위한 것입니다 . 악성 코드는 백그라운드에 숨어서 Windows 로그인 화면을 스푸핑하여 로그인 정보를 캡처할 수 있습니다. 일반적으로 애플리케이션과 프로그램은 Ctrl + Alt + Del 명령 에 액세스할 수 없으므로 , 이 3개 키를 입력하여 활성화되는 보안 로그인을 사용하면 가짜 로그인 화면을 우회할 수 있습니다.
보안 로그인은 어떻게 작동하나요?
Netplwiz를 사용하면 Windows에 대한 보안 로그인을 설정할 수 있습니다. 보안 로그인을 사용하면 특정 키 조합을 누른 후에만 로그인 화면에 접근할 수 있도록 하여 이러한 시도를 차단할 수 있습니다.
프로그램은 Ctrl + Alt + Del 로 생성된 경로에 접근할 수 없습니다 . Windows Vista부터 Windows에서는 이 키 조합을 보안 주의 보호/시퀀스로 사용해 왔습니다. 로그인 정보를 바이러스와 맬웨어로부터 안전하게 보호하려면 로그인 정보를 입력하기 전에 이 조합을 누르세요.
계속하기 전에 간단히 알아두세요. 보안 로그인은 맬웨어 방지 프로그램을 대체하지 않습니다. 컴퓨터에 맬웨어에 대한 다른 보호 기능이 설치되어 있는지 확인하세요.
Netplwiz 명령을 사용하여 보안 로그인을 활성화하거나 비활성화합니다.
시작하려면 Win+를 눌러 실행을 열고 텍스트 필드에 netplwiz를R 입력한 다음 확인 버튼을 클릭 (또는 Enter를 누름 )하여 계속합니다.
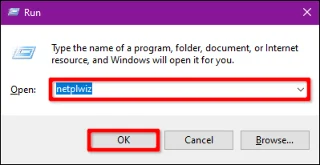
또는 작업 표시줄 검색 필드에 netplwiz를 입력하고 적절한 결과를 선택하여 사용자 계정에 액세스할 수 있습니다.
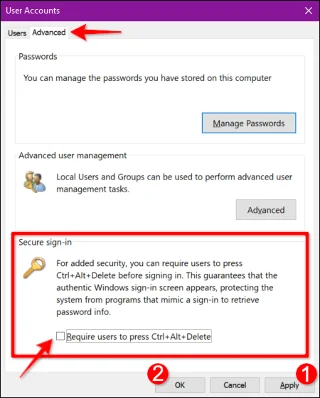
사용자 계정 제어판이 화면에 나타나면 고급 탭을 클릭합니다 (기본적으로 열려 있지 않은 경우). 보안 로그인 에서 사용자에게 Ctrl+Alt+Delete 키를 누르도록 요구 옵션을 선택하거나 선택 취소합니다 .
적용 버튼을 클릭한 다음 확인 버튼을 클릭하여 완료합니다.
로컬 보안 정책을 사용하여 보안 로그인 활성화 또는 비활성화
이 방법은 사용자 계정 튜토리얼보다 조금 더 복잡합니다. Windows 레지스트리를 피하고 싶다면 이 방법을 사용하세요 .
실행을 열고 텍스트 필드에 secpol.msc를 입력한 다음 확인 버튼을 클릭합니다 (또는 Enter를 누릅니다 ).
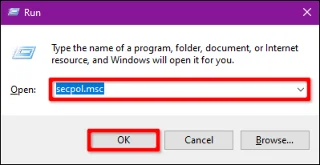
마찬가지로, 작업 표시줄 검색 필드에 secpol.msc를 입력하고 적절한 결과를 선택하여 로컬 보안 정책에 액세스할 수도 있습니다 .
로컬 보안 정책 창에서 왼쪽의 로컬 정책을 확장하고 아래의 보안 옵션 폴더를 선택합니다 . 다음으로, 오른쪽으로 스크롤하여 대화형 로그온: CTRL+ALT+DEL 필요 없음을 두 번 클릭합니다 .
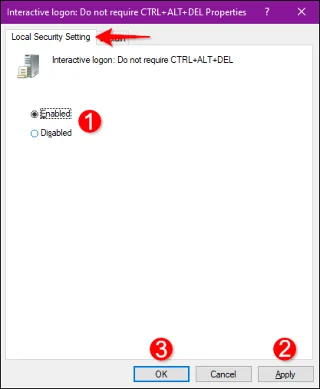
속성 대화 상자가 화면에 나타나고 기본적으로 로컬 보안 설정 탭이 표시됩니다. 이 기능을 활성화 또는 비활성화하려면 활성화 또는 비활성화 버튼을 클릭하세요 . 그런 다음 적용 버튼을 클릭 하고 확인을 누릅니다 .
레지스트리를 사용하여 보안 로그인을 활성화하거나 비활성화합니다.
보안 로그인을 활성화하거나 비활성화하는 또 다른 방법은 로컬 보안 정책을 사용하는 것입니다. 하지만 레지스트리를 변경하면 시스템이 불안정해질 수 있다는 점에 유의하세요. 변경하기 전에 레지스트리와 시스템을 백업 해야 합니다 .
실행을 시작하고 regedit를 입력한 후 확인을 클릭 하거나 Enter를 누릅니다 .
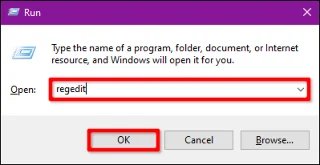
작업 표시줄을 사용하여 레지스트리 편집기를 열 수도 있습니다 .
레지스트리 편집기에서 다음 폴더를 순서대로 확장합니다.
HKEY_LOCAL_MACHINE > SOFTWARE > Microsoft > Windows NT > CurrentVersionCurrentVersion 폴더 에서 Winlogon을 선택하여 오른쪽 창에 설정을 표시합니다. DisableCad를 두 번 클릭하여 값을 편집합니다.
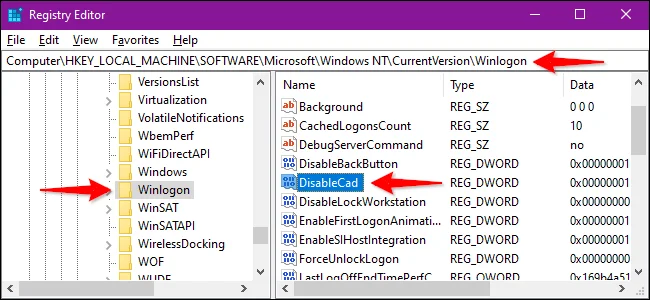
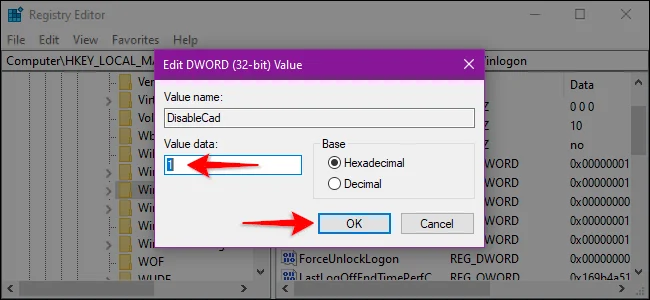
나타나는 DWORD(32비트) 값 편집 상자에서 값 데이터를 다음 값 중 하나로 변경합니다.
완료하려면 확인 버튼을 클릭하세요 . 설정을 저장하려면 컴퓨터를 다시 시작하세요.
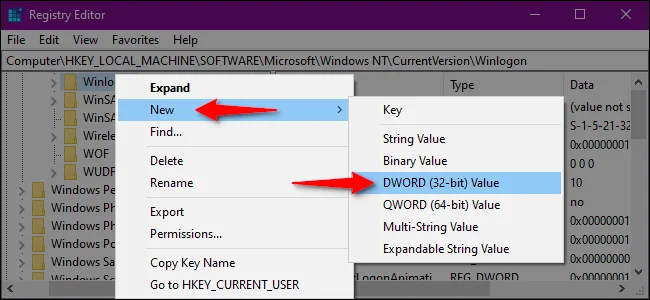
참고 : Winlogon 설정 에서 DisableCad 항목이 보이지 않으면 Winlogon을 마우스 오른쪽 버튼으로 클릭하고 , 나타나는 메뉴에서 새로 만들기를 선택한 다음, 다음 목록에서 DWORD(32비트) 값을 클릭합니다. 새로운 DWORD의 이름을 DisableCAD로 지정 하고 값을 변경합니다.
행운을 빌어요!
Pardus 23의 APT 연결 실패를 진단하고, 공식 yirmiuc 소스를 확인하며, 패키지 서명 검사를 우회하지 않고 apt 업데이트를 복원합니다.
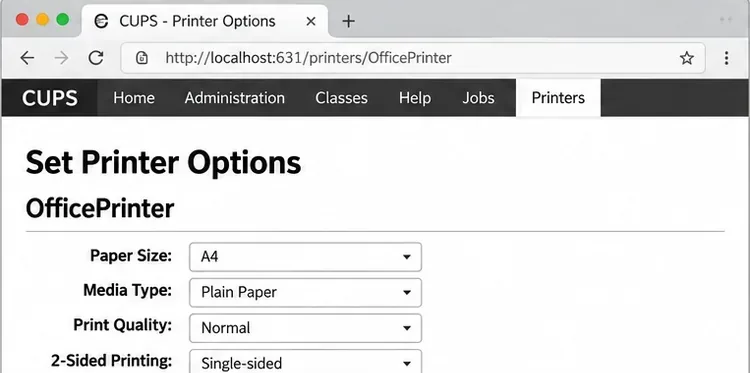
Harmonica OS에서 CUPS를 사용하여 프린터를 구성하고, 드라이버가 필요 없는 IPP와 기존 드라이버를 비교하고, 테스트 페이지를 통해 USB 또는 네트워크 인쇄를 확인합니다.
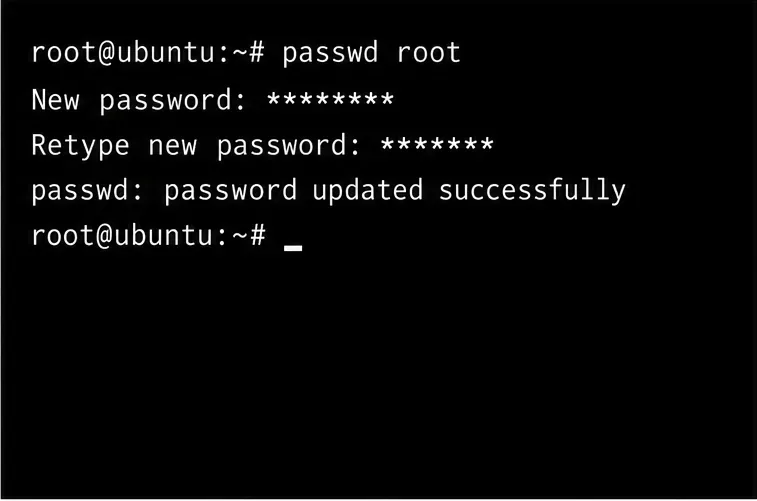
암호화된 디스크, 읽기 전용 파일 시스템 및 sudo를 사용하는 계정에 대한 검사를 포함하여 복구 셸을 사용하여 새 Harmonica OS 루트 암호를 설정하십시오.
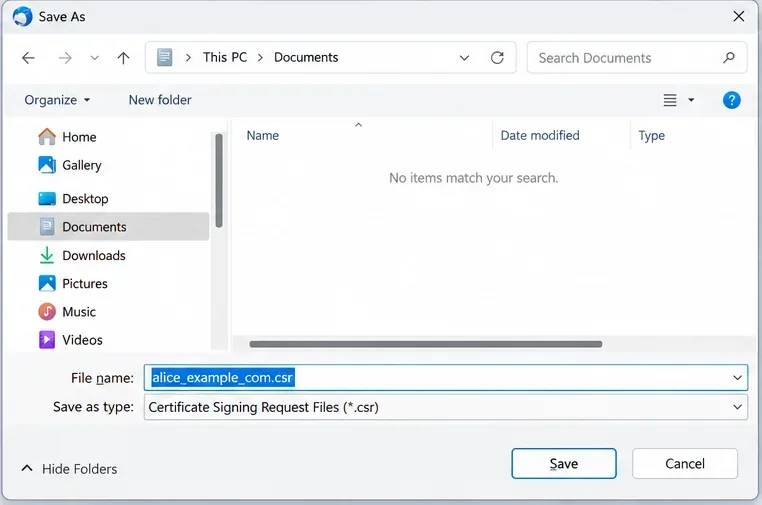
썬더버드에서 S/MIME 인증서를 가져오거나 요청하고, 서명 및 암호화에 할당하고, 개인 키를 백업하고, 보안 이메일을 확인하세요.
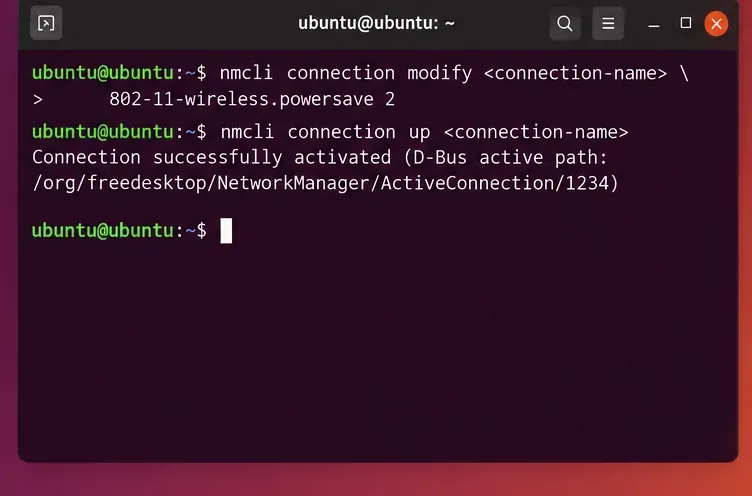
Ubuntu 24.04에서 절전 모드 후 Wi-Fi 연결 끊김 현상을 NetworkManager, 무선 차단, 업데이트, 절전 모드 및 드라이버 점검을 통해 해결하고, 절전 모드 해제 시마다 작동 여부를 확인합니다.
BitLocker를 사용하여 Windows 11과 함께 Ubuntu 24.04를 안전하게 설치하세요. 별도 드라이브 및 공유 드라이브 경로, 복구 키, 파티셔닝 및 부팅 검사를 비교해 보세요.
Ubuntu GNOME 환경에서 tracker-miner-fs-3가 높은 CPU 사용량을 보이는 이유와 인덱싱 상태 확인, 폴더 제외, Ubuntu 업데이트, 또는 검색 인덱스를 안전하게 재구축하는 방법을 알아보세요.
클리핑, ALSA 형식 변환 또는 HDA 절전 모드가 Ubuntu 24.04 오디오 왜곡을 유발하는지 추적한 다음, 해당되는 복구 가능한 수정 사항을 적용하십시오.
pactl 스크립트를 사용하여 기본 싱크를 업데이트하고 이미 재생 중인 스트림을 재라우팅함으로써 Debian 오디오를 지정된 PipeWire 출력 간에 전환할 수 있습니다.
블루투스 헤드셋 마이크를 작동시키려면 올바른 입력 소스를 선택하고, 핸즈프리 오디오 프로필을 사용하고, Ubuntu의 PipeWire 경로를 확인하세요.