Debian 12에서 WireGuard Point-to-Site VPN을 구성하는 방법

원격 클라이언트 한 명을 위해 Debian 12 기반 WireGuard VPN 서버를 설정합니다. 키, IPv4 포워딩, nftables NAT, 방화벽 액세스 및 연결 확인을 구성합니다.
ONLYOFFICE DocSpace와 LDAP 또는 Microsoft Active Directory 계정을 동기화하려면 설정 > 통합 > LDAP 설정에서 LDAP 인증을 활성화하고 디렉터리 연결 및 검색 매개변수를 입력한 다음 저장하고 가져오기를 확인하십시오. 이후 자동 동기화를 활성화하면 초기 설정을 반복하지 않고도 디렉터리 변경 사항이 DocSpace에 계속 반영됩니다.
이 절차는 DocSpace의 LDAP 통합에 적용되며, 독립형 ONLYOFFICE Docs 문서 편집 서버에는 적용되지 않습니다. ONLYOFFICE Workspace의 경우, 해당 설정은 제어판 > 포털 설정 > LDAP에서 찾을 수 있습니다. 2026년 10월 기준으로 확인된 최신 ONLYOFFICE 문서에 따르면, LDAP는 DocSpace SaaS 제품에서 유료 비즈니스 기능입니다. 사용 중인 자체 호스팅 버전의 기능은 별도로 확인하십시오. DocSpace LDAP 참조 및 Workspace 서버 설정 지침을 참조하십시오 .
예시 시나리오: Acme Corp는 라는 Active Directory 도메인을 보유하고 있습니다 acme.local. IT 관리자는 Employees 조직 단위(OU)에 속한 각 직원에 대해 DocSpace 계정을 생성하고, 선택적으로 별도의 Groups OU에서 보안 그룹을 가져오려고 합니다. 아래의 이름, 경로 및 계정 예시는 가상의 구성 값이며, 실제 배포 환경의 결과가 아닙니다.
DocSpace를 사용하기 전에 서버가 도메인 컨트롤러에 연결할 수 있는지 확인하고, 포함해야 할 계정을 결정하고, 읽기 권한이 있는 디렉터리 계정을 준비하십시오. 도메인 관리자 계정 대신 읽기 전용 서비스 ID를 사용하십시오. 디렉터리 위치를 식별하는 정확한 LDAP 고유 이름(DN)과 Active Directory에서 이미 사용 중인 로그인 및 이메일 속성을 기록해 두십시오.
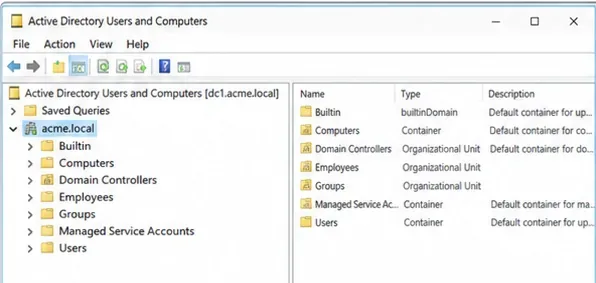
Acme의 예시 검색 기준은 입니다 OU=Employees,DC=acme,DC=local. 이 OU에서 시작하면 서비스 계정이나 관련 없는 사용자를 가져올 가능성을 줄일 수 있습니다. 사용자 또는 문서가 있는 기존 포털의 경우 LDAP 필터를 변경하기 전에 적절한 백업을 생성하고 복구 절차를 확인하십시오. ONLYOFFICE는 서버, 사용자 또는 그룹 검색 설정을 변경하면 이전에 가져온 계정과 해당 데이터에 영향을 줄 수 있다고 경고합니다. ONLYOFFICE의 백업 및 복원 문서를 검토하십시오 .
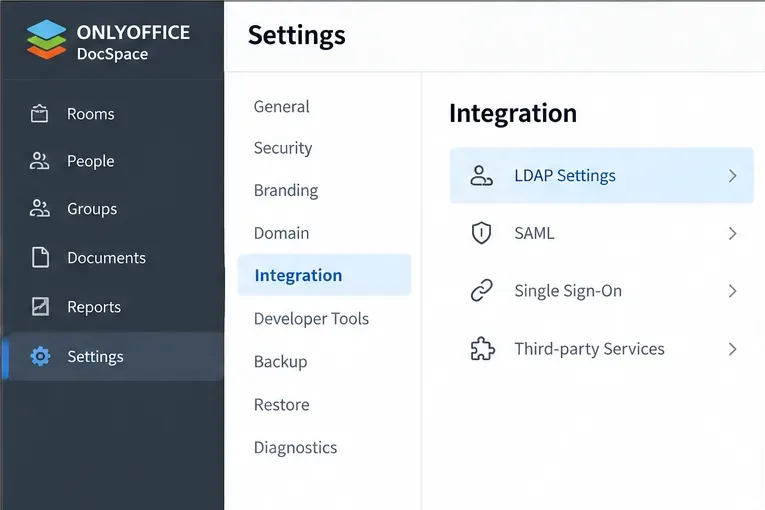
DocSpace 관리자 계정으로 로그인하세요. 왼쪽 하단의 옵션 메뉴에서 설정을 선택한 다음, 통합 > LDAP 설정을 엽니다. LDAP 인증을 활성화하세요 . 구성 양식이 축소되어 있으면 표시 를 사용하여 펼치세요. 별도의 SAML 싱글 사인온 페이지를 LDAP 동기화 페이지와 혼동하지 마세요.
TLS로 업그레이드된 LDAP 연결의 경우 일반적으로 TCP 포트에서 StartTLS를 활성화하거나 , 389일반적 으로 TCP 포트에서 LDAPS에 SSL을 활성화하십시오636 . Acme 시나리오의 경우, 도메인 컨트롤러가 유효한 서버 인증서로 LDAPS를 사용하도록 구성되어 있다고 가정하면 LDAPS://dc1.acme.local및 를 사용하십시오 636. 지원되는 보안 방법 중 하나를 선택하십시오. 보호되지 않은 LDAP를 통해 바인딩 암호를 전송하지 마십시오.
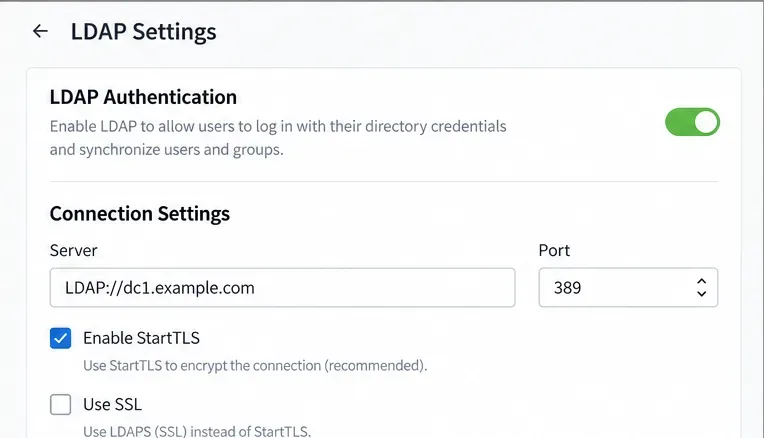
Active Directory 도메인 컨트롤러에서 LDAPS를 사용하려면 적절한 인증서, 일치하는 DNS 이름 및 네트워크 액세스가 필요합니다. Microsoft는 SSL을 통한 LDAP용 인증서 구성 에 이러한 요구 사항을 명시하고 있습니다 . TLS 유효성 검사를 약화시키는 대신 서버에서 인증서 신뢰 문제를 해결하십시오.
서버를 LDAP 또는 LDAPS URL로 설정 하고 포트 번호를 선택한 포트로 설정하십시오. 사용자 및 그룹 레코드를 읽기 위해 디렉터리 계정이 필요한 경우 양식의 인증svc_docspace@acme.local 옵션을 활성화하고 승인된 로그인과 암호를 입력하십시오. 샘플 서비스 ID는 다음과 같을 수 있습니다 . 실제 디렉터리에서 허용하는 바인딩 형식을 사용하십시오. 암호와 실제 계정 이름은 게시된 가이드나 스크린샷에 절대 포함해서는 안 됩니다.
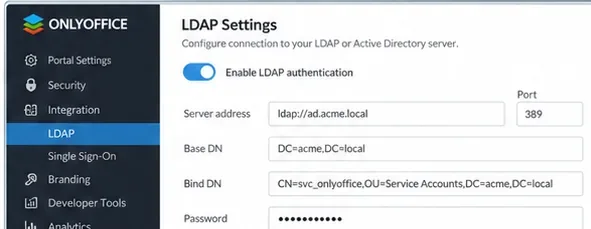
사용자 DN을OU=Employees,DC=acme,DC=local 입력 하십시오 . Active Directory의 경우 ONLYOFFICE에서 권장하는 시작 필터는 입니다 . 이 필터는 선택한 검색 범위 내에 사용자 주체 이름이 있는 레코드를 선택합니다. 하지만 이 필터 자체만으로는 모든 결과가 실제 직원임을 보장하지는 않습니다. 조직에서 더 좁은 범위의 구성원을 필요로 하는 경우 OU 내용을 검토하거나 신중하게 검증된 필터를 사용하십시오.(userPrincipalName=*)
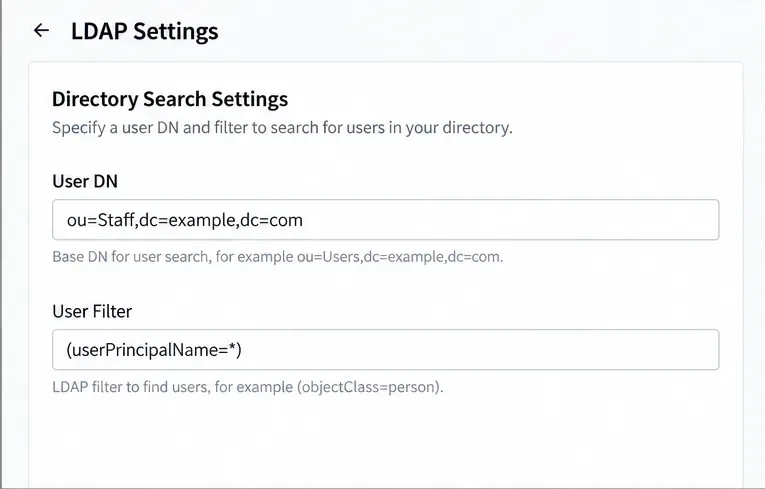
(uid=*)OpenLDAP 디렉터리에서는 사용자 필터와 로그인 속성에 대한 기본 설정이 다릅니다 uid. 이러한 기본 설정을 그대로 Active Directory 환경에 복사하지 마십시오.
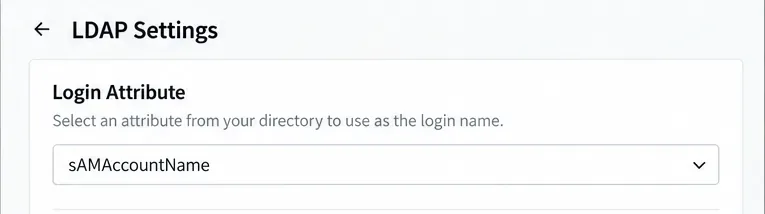
AD의 경우 ONLYOFFICE 지침에 따라 로그인 속성을 설정하십시오 . 구성된sAMAccountName 로그인 속성은 사용자가 DocSpace 로그인 페이지에 입력하는 내용을 결정합니다. 지원되는 형식에는 단순 로그인, 로그인과 LDAP 도메인, 도메인 백슬래시 로그인이 있습니다. 가져오기 후 관리자가 아닌 직원 계정으로 형식을 테스트하십시오.
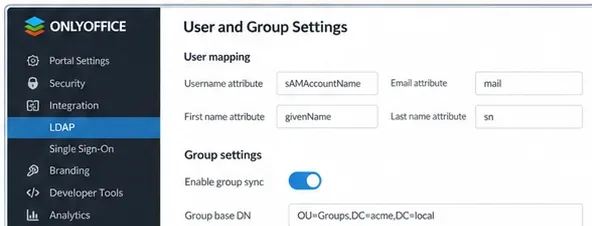
속성 매핑 에서 AD 스키마에 해당 필드가 있는 경우 이름(First Name)은 에 givenName, 성(Second Name)은 에 sn, 메일(Mail)은 에 매핑하십시오 mail. 이는 실제 디렉터리와 비교하여 확인해야 할 예시 매핑이며, 모든 환경에 적용되는 가정값이 아닙니다. 이메일 주소는 중요합니다. ONLYOFFICE에 따르면 메일 매핑은 DocSpace 이메일 주소에 사용됩니다. 메일 데이터가 누락되면 로그인 및 LDAP 도메인에서 파생된 주소가 생성되어 사용자에게 알림이 전달되지 않을 수 있습니다.

Acme에서 디렉터리 그룹도 사용하려면 그룹 멤버십을 활성화하십시오 . 이 예에서는 OU=Groups,DC=acme,DC=local그룹 DN에 를, (objectClass=group)그룹 필터에 를 사용합니다. ONLYOFFICE에서 제공하는 AD 매핑 문서에서는 distinguishedName사용자 속성에 를, member그룹 속성에 를 사용합니다. 디렉터리에 적합한 기존 그룹 이름 속성을 사용하십시오.
저장하기 전에 멤버십을 확인하십시오. ONLYOFFICE에서는 그룹 가져오기를 활성화하면 가져온 사용자가 하나 이상의 일치하는 그룹에 속한 사용자로 제한된다는 점을 명시적으로 알려드립니다. Acme의 시범 운영 직원이 선택한 그룹에 속하지 않는 경우, 처음에는 그룹 가져오기를 비활성화하거나 가져오기 전에 디렉터리 범위를 수정하십시오. 단순히 사용자 수를 늘리기 위해 그룹 필터를 전체 도메인으로 확장하지 마십시오.
검색 기준, 계정 매핑 및 원하는 디렉터리 멤버십을 검토한 다음 저장을 클릭합니다. 가져오기 확인 대화 상자 에서 확인을 선택하여 시작합니다. 디렉터리 검색 및 가져오기에 시간이 소요될 수 있으며, 소요 시간은 환경에 따라 다릅니다. 대규모 AD 배포의 경우 ONLYOFFICE 설명서에서는 AD 쿼리 제한을 1,000개 항목으로 명시하고 있습니다. 도메인 컨트롤러 설정을 변경하기 전에 AD 관리자와 협의하여 페이징 또는 디렉터리 제한을 변경하십시오.
가져온 계정은 계정 메뉴 에서 확인하세요 . LDAP에 연결된 프로필은 관리자 보기에서 LDAP 표시기가 나타납니다. 처음 실행할 때는 의도적으로 범위를 좁혀 잘못된 필터, 메일 매핑 또는 그룹 규칙을 수정하고 전체 조직을 추가하기 전에 오류를 바로잡으세요. 저장 성공 여부만으로 사용자가 인증할 수 있다고 주장하지 마세요.
LDAP 설정으로 돌아가서 자동 동기화를 활성화 하고 DocSpace 버전에 따라 시간별, 일별, 주별 또는 월별 동기화 간격을 선택하세요. 일정을 저장합니다. 즉시 업데이트하려면 LDAP 페이지 하단의 사용자 동기화를 선택하세요 . ONLYOFFICE 문서에는 LDAP 사용자가 로그인한 후 사용자별 업데이트가 설명되어 있지만, 이러한 로그인 동작은 그룹 및 계정 레코드를 새로 고쳐야 할 때 수행되는 정기적인 디렉터리 전체 동기화를 대체하는 것은 아닙니다.
파일럿 직원 계정을 사용하여 AD 자격 증명으로 로그인한 다음 DocSpace 프로필에 예상 이름과 이메일 주소가 표시되는지 확인합니다. 그룹 기능이 활성화된 경우, 직원이 가져온 그룹에 속해 있고 DocSpace 권한을 통해 부여된 회의실에만 접근할 수 있는지 확인합니다. 마지막으로 파일럿 계정에서 중요하지 않은 디렉터리 필드를 변경하고 사용자 동기화를 실행한 다음 DocSpace 프로필에 변경 사항이 반영되었는지 확인합니다.
선택한 사용자가 가져오기되고, 파일럿 사용자가 디렉터리 자격 증명으로 인증할 수 있고, 의도한 그룹 제한이 적용되고, 이후 프로필 변경 사항 중 하나 이상이 올바르게 동기화될 때만 설정이 확정됩니다.
원격 클라이언트 한 명을 위해 Debian 12 기반 WireGuard VPN 서버를 설정합니다. 키, IPv4 포워딩, nftables NAT, 방화벽 액세스 및 연결 확인을 구성합니다.
Nextcloud 파일과 MariaDB를 함께 백업하고, cron을 사용하여 암호화된 Restic 스냅샷을 예약하고, 운영 서버에 위험을 초래하지 않고 복구를 검증하세요.
데비안에서 SSH 키, fstab, systemd 자동 마운트를 사용하여 SSHFS 부팅 마운트를 구성하는 방법입니다. 재부팅 확인, 권한 설정, 타임아웃 및 문제 해결 기능도 포함되어 있습니다.
Zimbra Community Edition 개별 사서함을 내보내고, TGZ 백업의 유효성을 검사하고, 기존 메일을 덮어쓰지 않고 누락된 항목을 복원할 수 있습니다.
Keycloak 및 토큰 인증을 사용하여 승인된 계정만 Jitsi Meet 회의실을 시작할 수 있도록 허용하고, 필요한 경우 게스트 참여도 허용합니다.
ONLYOFFICE DocSpace를 Active Directory 또는 OpenLDAP에 연결하고, 사용자 및 그룹을 안전하게 가져오고, 계정 필드를 매핑하고, 안정적인 동기화를 예약하세요.
ONLYOFFICE Document Server에 사용자 지정 글꼴을 설치하고, Docker 마운트된 글꼴과 직접 복사된 글꼴을 비교하고, 글꼴 목록을 다시 빌드하고, 결과를 확인합니다.
ONLYOFFICE Docs에 대해 HAProxy HTTPS, 전달 헤더, WebSocket 시간 초과 및 상태 확인을 구성한 다음 편집 및 저장이 제대로 되는지 확인합니다.
보안 부팅을 비활성화하지 않고 사용자 지정 SLES 15 커널 모듈을 로드합니다. 실행 중인 커널과 일치시키고, .ko 파일에 서명하고, MOK 키를 등록하고, 로드 여부를 확인합니다.
SLES 시스템 로그를 인증된 TLS를 통해 원격 rsyslog 수집기로 전송하고, 인증서 확인, 장애 버퍼링 및 전송 테스트를 수행합니다.







