YaST의 X11 포워딩을 SSH를 통해 작동시키는 방법

YaST의 SSH를 통한 XIO 실행 오류를 수정하고, X11 포워딩 및 xauth를 검증하며, 원격 창이 필요하지 않을 때는 ncurses 인터페이스로 전환합니다.
Btrfs 루트와 Snapper가 활성화된 표준 SUSE Linux Enterprise Server(SLES) 설치에서 가장 안전한 복구 방법은 실패한 업데이트 이전에 생성된 스냅샷으로 부팅하여 읽기 전용 상태에서 테스트한 다음, 를 실행하는 것입니다 sudo snapper rollback. 이렇게 하면 테스트된 상태에서 쓰기 가능한 새 루트가 생성됩니다. 이 과정은 모든 디스크, 하위 볼륨 또는 애플리케이션 데이터베이스를 되돌리지는 않습니다.
현재 SLES 15 SP7 관리 지침에서는 여전히 부팅 및 테스트 워크플로를 사용합니다. 이 워크플로를 따르기 전에 시스템이 SUSE에서 지원하는 롤백 레이아웃을 충족하는지 확인하고 실패한 Zypper 또는 YaST 트랜잭션에 대한 사전 스냅샷을 확인하십시오.
아니요. 부팅 가능한 시스템 롤백은 기본 Snapper root구성의 스냅샷에 적용됩니다. SUSE는 단일 루트 장치에 Btrfs 파일 시스템이 설치되어 있고 부트 로더가 정상적으로 작동하는 기본 루트 서브볼륨 구성을 지원한다고 명시하고 있습니다. 롤백은 서브볼륨 의 내용만 변경하며 , 다른 서브볼륨은 포함되지 않습니다. 일반적인 SLES 레이아웃에서 , , , , 와 /같은 경로는 스냅샷 범위 밖에 있는 경우가 많습니다. 따라서 데이터베이스나 서비스는 시스템 패키지가 이전 상태로 되돌아가더라도 스냅샷 이후에 기록된 데이터를 유지할 수 있습니다./var/srv/opt/usr/local/home
롤백을 실행하기 전에 중요한 애플리케이션 데이터의 별도 백업을 생성하거나 확인하십시오. 또한 기본 Btrfs 서브볼륨 레이아웃을 변경했거나 다중 장치 루트를 사용하는 경우 이 절차를 피하십시오. SLES 15 SP7의 부팅 가능한 롤백 요구 사항은 이러한 설정을 지원하지 않습니다. 진행하기 전에 SUSE의 Snapper 복구 요구 사항을 읽어보십시오 .
루트 파일 시스템에 대한 Snapper 구성을 사용하고 트랜잭션의 사전/사후 스냅샷 쌍을 비교하십시오. Btrfs 루트 스냅샷이 활성화된 일반적인 SLES 시스템에서 Zypper와 YaST는 패키지 작업 전후에 스냅샷을 생성합니다. 사전 스냅샷은 해당 작업 전의 루트 상태를 나타내고, 사후 스냅샷은 부분적으로 실패한 트랜잭션을 포함하여 작업 실행 후의 상태를 나타냅니다.
sudo snapper list-configs. 라는 이름의 구성을 찾으십시오 root.findmnt -no FSTYPE /. 이 부팅 가능한 롤백 절차의 경우 `git install .`이 표시되어야 합니다 btrfs. 그런 다음 `git install .`을 실행 sudo btrfs filesystem show /하고 루트 파일 시스템이 `git install .`을 보고하는지 확인하십시오 Total devices 1.sudo snapper -c root list -t pre-post. 날짜와 설명을 실패한 업데이트와 일치시킵니다. 해당 Pre #열에는 쌍을 이루는 항목이 아닌 거래 번호를 기록합니다 Post #.PRE및 를 POST기기에 표시된 숫자로 바꾸십시오.sudo snapper -c root status PRE..POST
sudo snapper -c root diff PRE..POST이 명령들은 변경된 경로와 파일 차이점을 나열합니다. 스냅샷 번호, 날짜, 패키지 설명 및 출력은 호스트마다 다를 수 있으므로 스크린샷에서 예시 번호를 복사하지 마십시오. 관련 쌍이 표시되지 않으면 Snapper가 활성화되어 있는지, 그리고 정리 정책에 따라 스냅샷이 이미 삭제되었는지 확인하십시오. 누락된 스냅샷은 Snapper를 사용하여 나중에 다시 생성할 수 없습니다.

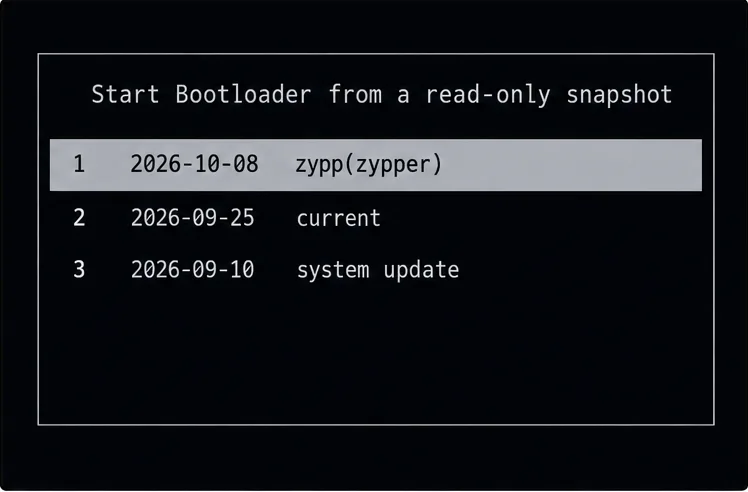
재부팅 후 부트 로더의 스냅샷 항목을 사용하십시오. SLES에서는 [스냅샷]을 선택한 Start Bootloader from a read-only snapshot다음, 실패한 트랜잭션 바로 직전 날짜의 스냅샷을 선택합니다. 부팅 메뉴에는 항목에 날짜와 설명이 표시되며, 설명에는 zypp(zypper)YaST 작업 등이 포함될 수 있습니다. 기록해 둔 업데이트 전 스냅샷을 선택하십시오. 설명이 더 알아보기 쉽다는 이유만으로 업데이트 후 스냅샷을 선택하지 마십시오.
로그인 후 오류가 발생한 서비스 또는 애플리케이션을 테스트하십시오. 이 테스트 동안 스냅샷의 루트 파일은 읽기 전용이므로, 이 부팅만으로는 기본 루트가 변경되지 않습니다. 잘못된 스냅샷이거나 시스템에 여전히 문제가 발생하는 경우, 시스템을 재부팅하고 다른 스냅샷을 시도하거나 복구 시스템을 사용하십시오. 메뉴 선택을 영구적으로 저장하기 위해 강제로 롤백하지 마십시오.
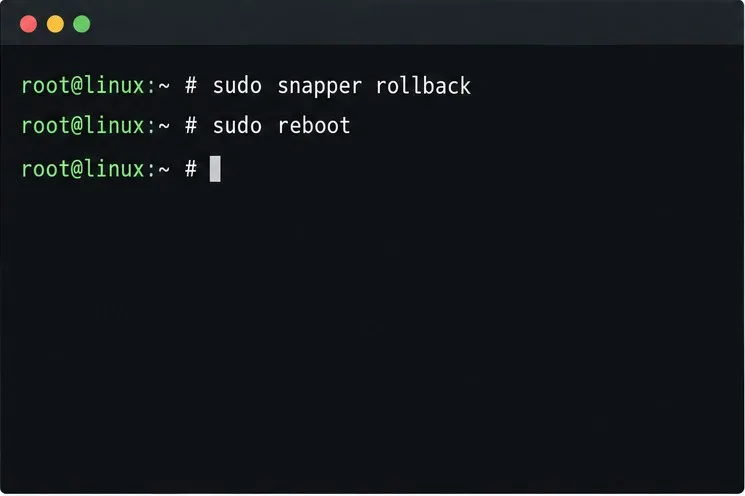
이전 스냅샷이 부팅되어 검사를 통과한 후에만 롤백을 실행하십시오. 읽기 전용 스냅샷에서 다음 명령을 실행하십시오.
sudo snapper rollback그런 다음 재부팅하고 기본 부팅 항목을 선택하십시오.
sudo rebootSnapper는 롤백 이전 시스템 상태의 스냅샷을 저장하고, 테스트된 스냅샷을 기반으로 새로운 읽기/쓰기 가능한 루트를 생성합니다. 문서화된 스냅샷 기반 부팅 워크플로에서는 이 명령에 이전 스냅샷 번호를 전달하지 않습니다. 결과적으로 새로운 기본 루트가 생성되며, 읽기 전용 스냅샷 자체를 쓰기 가능한 형태로 변환하는 것은 아닙니다. 스냅샷은 나중에 정리 규칙에 따라 삭제될 수 있으므로, 이전 롤백 스냅샷을 장기 보관용으로 사용하기 전에 필요한 파일을 모두 복사해 두십시오.
기본 부팅 항목을 선택하고 명령 완료 여부뿐만 아니라 실제 복구 과정을 확인하십시오. 예상되는 커널 및 패키지 상태를 확인하고, 실패한 서비스의 상태와 로그를 검토하고, 간단한 애플리케이션 수준 검사를 실행하십시오. 그런 다음 Snapper의 새로운 상태를 검사하십시오.
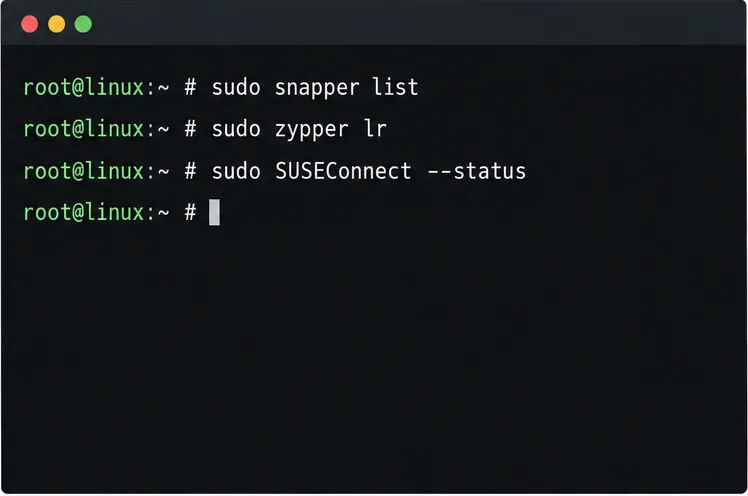
sudo snapper -c root list일반적인 패키지 업데이트의 경우, 이 작업만으로 시스템이 새 루트에서 부팅되는지 확인할 수 있습니다. 서비스 팩 마이그레이션 작업이 실패한 경우 , SUSE에서 권장하는 롤백 후 점검 사항(리포지토리 새로 고침 및 검사, 등록 확인)도 따라야 합니다.
sudo zypper ref -fs
sudo zypper lr
sudo SUSEConnect --status
저장소는 복원한 서비스 팩과 일치해야 하며, 설치된 제품은 등록되어 있어야 합니다. 등록이 복원되지 않으면 SUSE의 SLES 15 SP7 서비스 팩 롤백 절차 에 설명된 sudo SUSEConnect --rollback복구 단계를 따르십시오. 해당 등록 명령은 마이그레이션 복구 전용이므로 일반적인 패키지 업데이트에는 실행하지 마십시오.
이 호스트가 transactional-update트랜잭션 SLE Micro 시스템(예: 트랜잭션 SLE Micro 시스템)을 사용하는 경우, 기존 SLES 명령 시퀀스를 적용하는 대신 해당 제품의 절차를 따르십시오. 해당 설명서에는 실행 중인 시스템에서 스냅샷을 선택하는 방법과 현재 루트에 문제가 발생했을 때 별도의 부팅 읽기 전용 스냅샷 워크플로가 나와 있습니다. SUSE의 트랜잭션 업데이트 롤백 지침을sudo transactional-update rollback SNAPSHOT_NUMBER 참조하십시오 .
YaST의 SSH를 통한 XIO 실행 오류를 수정하고, X11 포워딩 및 xauth를 검증하며, 원격 창이 필요하지 않을 때는 ncurses 인터페이스로 전환합니다.
업데이트 전 Btrfs 스냅샷을 찾고, 읽기 전용으로 테스트한 다음, Snapper를 사용하여 영구 복구를 수행하고 루트 롤백에서 제외되는 데이터가 무엇인지 파악합니다.
SLES 시스템 로그를 인증된 TLS를 통해 원격 rsyslog 수집기로 전송하고, 인증서 확인, 장애 버퍼링 및 전송 테스트를 수행합니다.
RAM, 스왑, 커널 및 Zypper 로그를 사용하여 실제 메모리 부족 현상을 파악하고, 패키지 상태를 보호하고, 보다 안전한 SLES 업그레이드 재시도 방법을 선택하십시오.
SSH를 통한 Debian의 무인 보안 업데이트를 활성화하고, 기본 패키지 소스를 유지하며, systemd 및 APT 로그를 통해 예약된 실행을 확인하십시오.
메일 전송 옵션을 비교하고, Ubuntu에서 smartd를 구성하고, 디스크 상태 경고가 받은 편지함에 제대로 도착하는지 확인하세요.
debian 12에서 DNS 조회를 복원하려면 systemd-resolved를 확인하고, 필요한 경우 resolv.conf를 복구하고, 상위 DNS 및 애플리케이션 이름 확인을 검증하십시오.
Ubuntu에서 모니터 또는 TV를 오디오 출력 장치로 인식하도록 하려면, 소리 설정에서 해당 장치를 선택하고, HDMI가 없는 경우 연결 또는 PipeWire 장치 목록을 확인하십시오.
보안을 비활성화하지 않고도 오류가 발생한 소스를 식별하고, 검증된 키를 갱신하고, 결과를 확인하여 Ubuntu APT 서명 경고를 안전하게 해결할 수 있습니다.
균형 잡힌 3상 공식을 배우고, 선간 전압, 전류, kW, kVA 및 역률을 단계별로 변환하는 방법을 예제와 함께 확인하고 점검 범위를 살펴보세요.







