SLES 라이브 패칭을 활성화하고 커널 수정 사항을 검증하세요.

SLES 16.0 또는 15 SP7에 맞는 라이브 패치 경로를 설정하고, 적용 가능한 커널 수정 사항을 적용하고, 재부팅이 필요한 커널 업데이트와 혼동하지 않고 현재 활성화된 항목을 확인하십시오.
SLES 서버에서 고객 대면 서비스가 실행되는 경우 짧은 유지 관리 시간을 확보하기는 어렵습니다. SUSE는 SLES 15 SP5에서 SP6으로의 온라인 서비스 팩 마이그레이션을 지원하지만, 업그레이드된 시스템은 재부팅이 필요합니다. "온라인"이라고 해서 재부팅이 필요 없다는 의미는 아닙니다. 애플리케이션에 계속 액세스할 수 있도록 하려면, 중복 노드를 하나씩 업그레이드하거나 SP6 대체 서버를 구축하여 트래픽을 해당 서버로 이동해야 합니다. 단일 서버는 재부팅하는 동안 자체 운영 체제를 계속 사용할 수 없습니다.
예시 시나리오: 가상의 팀이 로드 밸런서 뒤에 있는 세 개의 SLES 15 SP5 노드에서 웹 애플리케이션을 실행합니다. 애플리케이션은 하나의 노드를 유지 관리하는 동안 나머지 두 노드에서 요청을 처리할 수 있습니다. 아래 순서는 해당 팀이 클러스터를 마이그레이션하는 방법을 보여주는 예시입니다. 이는 테스트를 수행했거나 모든 클러스터가 노드 장애를 견딜 수 있다는 주장이 아니라 단지 예시일 뿐입니다.
SLES 15 SP5에서 SP6으로의 마이그레이션을 위해 SUSE는 온라인 및 오프라인 업그레이드 방법을 모두 문서화했습니다. 온라인 방법은 YaST 마이그레이션을 사용하거나 zypper migration운영 체제가 실행 중인 상태에서 마이그레이션을 수행한 후 시스템을 재시작해야 합니다. 패키지 변경으로 인해 서비스가 재시작될 수도 있으므로 온라인 마이그레이션만으로는 애플리케이션 연속성을 보장할 수 없습니다.
워크로드가 이미 지원되는 정상 클러스터로 보호되는 경우에만 SLE 고가용성 롤링 업그레이드 절차를 사용하십시오. 클러스터는 노드 하나가 오프라인 상태일 때에도 서비스를 실행할 수 있도록 쿼럼과 충분한 용량을 유지해야 합니다. 애플리케이션 이중화가 없는 일반 로드 밸런서나 노드 하나가 중지될 때 쿼럼을 잃는 2노드 클러스터는 충분하지 않습니다. 서버가 독립형인 경우, 연결성을 유지하기 위해 병렬 SP6 호스트와 테스트를 거친 워크로드/데이터 전환을 사용하십시오. 그렇지 않으면 서버 재부팅을 위해 다운타임을 예약하십시오.
클러스터를 변경하기 전에 시작 릴리스, 등록, 저장소 및 지원되는 확장 기능을 확인하십시오. SUSE는 SLES 15 SP5에서 SP6까지의 마이그레이션 경로를 지원합니다. 온라인 마이그레이션을 위해서는 해당 시스템이 SUSE 고객 센터 또는 로컬 RMT 서버에 등록되어 있어야 합니다. SUSE Manager 클라이언트는 zypper migration직접 실행하는 대신 Manager 클라이언트 마이그레이션 절차를 사용해야 합니다. 사용 가능한 대상은 등록된 제품 및 확장 기능에 따라 달라질 수 있습니다.
2026년 1월 1일 기준으로 SUSE의 릴리스 정보에 따르면 SLES 15 SP6이 LTSS로 전환되었습니다. 이 특정 마이그레이션을 예약하기 전에 구독 및 등록 소스에서 SP6 대상이 제공되는지 확인하십시오. SP6 대상이 제공되지 않는 경우 지원되는 마이그레이션을 모방하기 위해 저장소 변경을 강제로 수행하지 마십시오.
애플리케이션에서 지원하는 방법을 사용하여 애플리케이션 데이터와 구성을 백업하고 복원이 가능한지 확인하십시오. 확장 기능, 데이터베이스, 스토리지 및 하드웨어에 대한 SLE HA 업그레이드 가이드와 SP6 릴리스 노트를 검토하십시오. 가상의 클러스터에서 운영자는 쿼럼, 펜싱, 복제 상태, 예비 용량, 로드 밸런서 상태 점검 및 각 노드에서 트래픽을 분산시키는 검증된 방법도 확인합니다. 스냅샷은 지원되는 Btrfs 루트 구성에서 롤백에 도움이 될 수 있지만 애플리케이션 또는 데이터베이스 백업을 대체하지는 않습니다.
각 노드에 대해 SLE HA 롤링 업그레이드 절차와 클러스터 실행 설명서를 따르십시오. 제품별 절차에서 명시적으로 허용하지 않는 한 여러 노드를 한 번에 업그레이드하지 마십시오.
sudo crm cluster stop
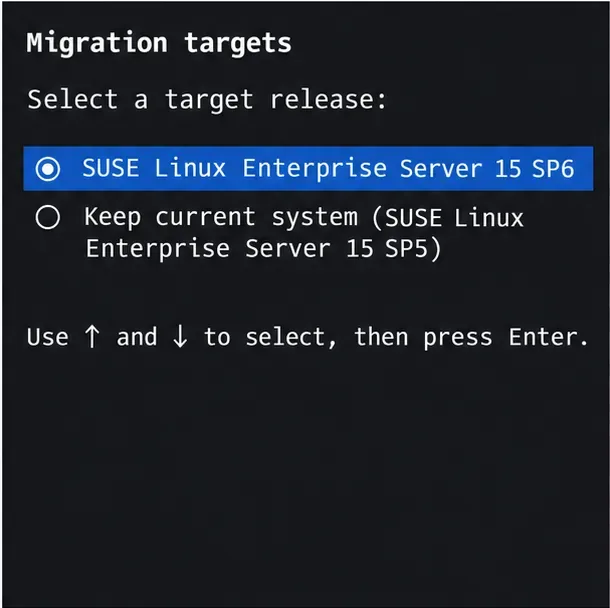
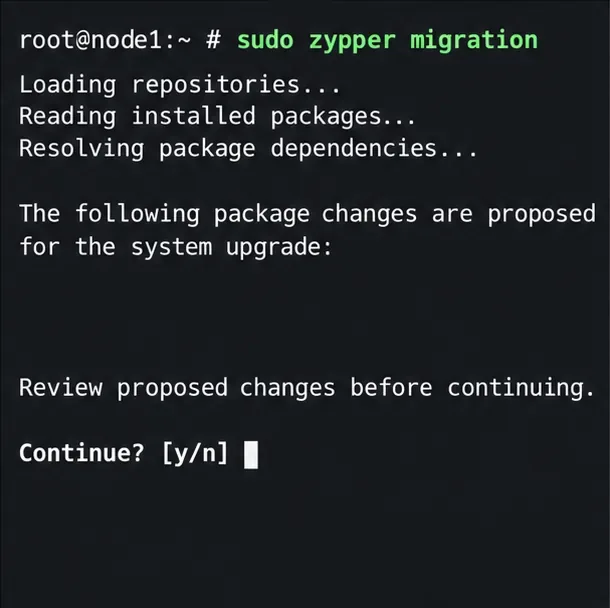
sudo zypper migrationSLES 15 SP6이 사용 가능한 대상으로 표시되는 경우에만 선택하십시오. 저장소 및 패키지 계획, 특히 제거 또는 다운그레이드가 제안된 패키지를 자세히 읽고 변경 사항이 예상치 못한 경우 중단하십시오. 검토하지 않은 계획은 수락하지 마십시오. 정확한 패키지 목록은 설치된 소프트웨어 및 등록된 확장 프로그램에 따라 다릅니다.
sudo reboot
sudo crm cluster start
sudo crm status
클러스터에서 노드가 클러스터에 참여했고 리소스가 정상 상태라고 보고할 때까지 기다린 후, 실행 지침에 따라 노드를 서비스로 복원하십시오. 클러스터 외부에서 애플리케이션이 정상적으로 작동하는지 확인한 후 다음 노드에 대해 동일한 과정을 반복하십시오. SUSE는 롤링 업그레이드 중에만 버전 혼합 사용을 허용하며, 관리자에게 일주일 이내에 클러스터 업그레이드를 완료하도록 안내합니다.
모든 노드 업그레이드가 완료되면 `install_discrete_status` 명령으로 릴리스를 확인하고 cat /etc/os-release, `install_sluster_health` 명령으로 클러스터 상태를 점검하고 crm status, `install_sluster_health_status` 명령으로 실패한 systemd 유닛을 확인합니다 systemctl --failed. 그런 다음 클라이언트에 직접 접근하는 주소를 통해 실제 애플리케이션을 테스트합니다. 테스트에는 상태 점검, 데이터베이스 또는 스토리지 접근, 사용자에게 중요한 예약된 작업 등이 포함됩니다. 마이그레이션 로그를 검토하고 예상되는 저장소와 확장 프로그램이 모든 노드에서 활성화되어 있는지 확인합니다.
OS 마이그레이션이 성공적으로 완료되었다고 해서 모든 애플리케이션 종속성이 호환되거나 요청이 중단되지 않았다는 것을 보장하는 것은 아닙니다. 애플리케이션이 노드 장애 조치를 허용할 수 없는 경우, 검증된 데이터 복제 및 제어된 엔드포인트 스위치를 사용하는 블루-그린 배포 방식을 사용하거나 유지 관리 기간을 계획하십시오. 정확한 명령 옵션 및 지원 조건에 대해서는 SUSE의 SLES 15 SP6 온라인 업그레이드 가이드 , 지원되는 업그레이드 경로 , SLE HA 롤링 업그레이드 절차 및 SP6 수명 주기 전환에 대한 SUSE Multi-Linux Manager 5.1 릴리스 노트를 참조하십시오.
SLES 16.0 또는 15 SP7에 맞는 라이브 패치 경로를 설정하고, 적용 가능한 커널 수정 사항을 적용하고, 재부팅이 필요한 커널 업데이트와 혼동하지 않고 현재 활성화된 항목을 확인하십시오.
SLES 15 SP5는 SP6으로 온라인 마이그레이션이 가능하지만, 각 노드를 재부팅해야 합니다. 워크로드에 계속 액세스할 수 있도록 테스트를 거친 롤링 업그레이드 또는 블루-그린 컷오버 방식을 사용하십시오.
SLES 15 SP7에서 최소 권한 AppArmor 프로필을 생성, 개선 및 검증하고, SLES 16의 SELinux 기본 설정에 대한 명확한 설명을 추가합니다.
SUSE에서 지원하는 STIG 프로파일을 사용하여 SLES 15를 스캔하고, 수정 사항을 테스트하고, 남아 있는 문제점을 검토하고, 평가 증거를 보존하십시오.
SUSE의 최신 지침에 따라 DNS, 포트 9090, systemd 소켓, firewalld, TLS 및 로그인 설정을 통해 Cockpit 연결 실패 원인을 추적하십시오.
YaST와 Wicked를 사용하여 SLES 15에서 이중화 이더넷 연결을 생성하고, 액티브-백업 본딩을 구성한 다음, 두 포트와 페일오버를 모두 확인합니다.
기존 SLES 15 시스템을 검토를 거친 AutoYaST 프로파일로 변환하고, 유효성을 검사한 후, 수동 작업을 줄여 테스트 서버를 배포하는 데 사용하세요.
SLES 15 KVM 및 libvirt 도구를 설치하고, 올바른 호스트 서비스를 활성화하고, 재부팅 후 선택한 가상 머신이 시작되도록 구성하십시오.
systemd 작업과 이전 부팅 저널을 사용하여 속도가 느린 서비스, 마운트 또는 스토리지 종속성을 찾아낸 다음 원인을 숨기지 않고 수정합니다.
firewall-cmd를 사용하여 활성 영역을 검사하고, HTTP를 안전하게 허용하고, SSH 액세스를 유지하고, SLES 15에서 재로드 후에도 규칙이 유지되는지 확인하십시오.







