SLES 라이브 패칭을 활성화하고 커널 수정 사항을 검증하세요.

SLES 16.0 또는 15 SP7에 맞는 라이브 패치 경로를 설정하고, 적용 가능한 커널 수정 사항을 적용하고, 재부팅이 필요한 커널 업데이트와 혼동하지 않고 현재 활성화된 항목을 확인하십시오.
예시 시나리오: 관리자가 랩 웹 서비스를 위해 두 번째 SLES 15 가상 머신을 프로비저닝해야 합니다. 이 예시에서는 참조 머신을 사용하여 AutoYaST XML 프로파일을 생성하고, 해당 파일을 검토 및 검증한 다음, 해당 프로파일을 사용하여 일회용 대상 가상 머신을 부팅합니다. 이는 실제 배포 보고서가 아닌 예시 워크플로입니다.
이번 소규모 배포에서는 참조 프로필을 생성하고 sudo yast clone_system, 시스템별 설정이나 민감한 설정을 제거한 다음, 프로필의 유효성을 검사하고 autoyast=부팅 매개변수를 사용하여 SLES 설치 프로그램이 해당 프로필을 가리키도록 설정하십시오. 첫 번째 테스트에서는 설치 프로그램의 확인 화면을 활성화된 상태로 유지하십시오. AutoYaST는 스토리지를 구성하고 데이터를 덮어쓸 수 있으므로 검토되지 않은 프로필을 운영 환경의 디스크에 절대 지정하지 마십시오.
AutoYaST는 일반적으로 .yaST라는 이름의 XML 제어 파일에 설치 정보를 저장합니다 autoinst.xml. SUSE의 SLES 15 SP7 AutoYaST 가이드에서는 설치된 시스템에서 참조 프로파일을 생성하거나 YaST의 자동 설치 구성 모듈을 사용하는 것을 권장합니다. 가상의 랩 VM에서는 명령줄 방식이 편리합니다.
sudo yast clone_system
sudo ls -l /root/autoinst.xml
클론은 참조 시스템의 구성을 캡처합니다. 이 클론은 범용으로 사용 가능한 템플릿이 아니라 시작점으로 간주해야 합니다. 디스크 장치 이름, 파티션 크기, 부팅 모드, 네트워크 설정, 패키지 선택, 사용자 및 등록 데이터를 대상 시스템과 비교하여 확인하십시오. 새 VM과 로컬 디스크 레이아웃이 다른 소스 호스트는 안전하지 않은 스토리지 제안을 생성할 수 있습니다. 소스 시스템에 비밀 정보나 시스템별 식별자가 있는 경우 프로파일을 배포하기 전에 제거하거나 다른 것으로 교체하십시오.
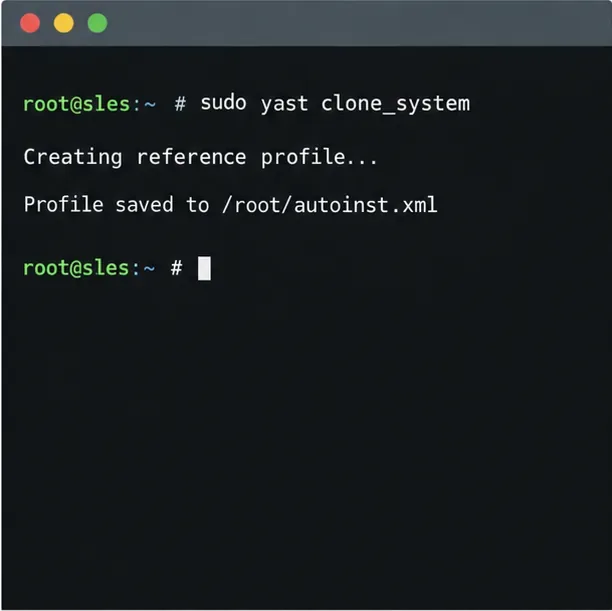
텍스트 편집기에서 파일을 열고 /root/autoinst.xml설치 프로그램에서 사용할 수 있도록 하기 전에 각 섹션을 검사하십시오. 파티션 설정을 우선시하십시오. 프로필은 드라이브를 초기화하고 기존 내용을 지울 수 있습니다. 실습 예제에서는 대상 VM에 의도한 크기의 일회용 가상 디스크가 있는지, 그리고 프로필의 장치 선택 규칙이 해당 VM과 일치하는지 확인하십시오. 또한 호스트 이름, IP 구성, 사용자 자격 증명 및 등록 설정이 참조 시스템과 다른 경우 해당 설정을 변경하십시오.
AutoYaST 프로필에는 암호 해시, 등록 키, 스크립트 또는 기타 기밀 값이 포함될 수 있습니다. 파일 접근을 제한하고 공개 URL, 부팅 명령 기록 또는 보호되지 않은 저장소에 기밀 정보를 저장하지 마십시오. 접근 제어가 가능한 프로필 서버와 HTTPS를 사용하십시오. 설치 프로그램이 서버 인증서를 신뢰하고 부팅 중에 호스트에 연결할 수 있는지 확인하십시오.
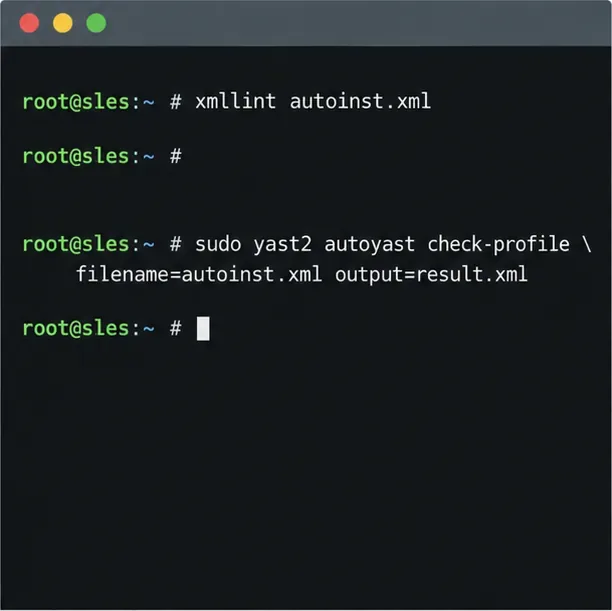
먼저 문서가 올바른 형식의 XML인지 확인한 다음 AutoYaST에 해당 문서를 처리하고 가져오도록 요청하십시오.
xmllint /root/autoinst.xml
sudo yast2 autoyast check-profile \
filename=/root/autoinst.xml output=/root/autoinst-checked.xmlxmllint이 명령은 닫히지 않은 태그와 같은 XML 구조 오류를 감지하지만, 모든 AutoYaST 설정이 유효한지 확인하는 것은 아닙니다. SLES AutoYaST 명령은 check-profile추가적인 프로필 검사를 수행합니다. 검사 결과는 아키텍처, 미디어 및 YaST 패키지 버전에 따라 다를 수 있으므로, 대표적인 테스트 VM에 설치하는 것을 대체할 수는 없습니다. 신뢰할 수 없는 프로필의 경우 이 옵션을 활성화하지 마십시오 run-scripts=true. 프로필 내의 스크립트가 루트 권한으로 실행될 수 있습니다.
랩 설치를 위해 파일을 접근 가능한 HTTPS 서버에 배치하고 해당 주소를 SLES 설치 미디어의 부팅 옵션에 추가하십시오.
autoyast=https://provision.example.test/profiles/lab-sles.xmlexample.test는 예약된 예시 이름입니다. 실제 프로필 서버 이름으로 바꾸십시오. SUSE는 NFS, USB, 부팅 미디어의 파일 등 다른 프로필 위치도 문서화하고 있습니다. 프로필이 원격에 있는 경우 설치 프로그램은 프로필을 가져오기 위해 충분히 일찍 네트워크 연결이 필요합니다. 네트워크 설정이 다른 방식으로 시작되지 않는 경우, SUSE는 ifcfg=eth0=dhcpAutoYaST 부팅 옵션과 함께 linuxrc 네트워크 매개변수를 사용하는 방법을 문서화하고 있습니다. eth0를 설치 프로그램의 실제 인터페이스 이름으로 바꾸십시오. SUSE는 또한 ifcfg=eth*=dhcp모든 인터페이스에서 DHCP를 구성하는 방법을 문서화하고 있습니다. 고정 IP 주소를 사용하려면 환경에 맞는 부팅 시 네트워크 구성이 필요합니다.
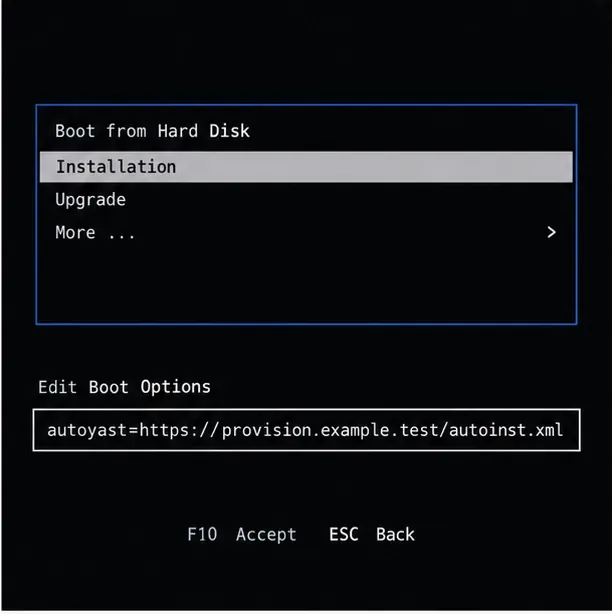
SLES 15 SP7에서는 설치 프로그램이 변경 사항을 저장하기 전에 구성 요약을 표시할 수 있습니다. 제품, 네트워크, 소프트웨어, 등록, 특히 대상 디스크가 랩 플랜과 일치하는지 확인하십시오. 요약은 최종적인 안전 장치 역할을 합니다. 초기 테스트 중에는 확인 기능을 활성화해 두고, 프로파일이 대표적인 일회용 대상에서 검토 및 검증된 후 무인 실행 시에만 비활성화하십시오. 정확한 부팅 메뉴와 사용 가능한 프로파일 소스는 설치 미디어와 부팅 방법에 따라 다릅니다.

의도한 아키텍처, 부팅 모드 및 디스크 레이아웃과 일치하는 일회용 가상 머신으로 시작하십시오. 프로필 매개변수를 사용하여 SLES 15 설치 미디어에서 해당 가상 머신을 부팅하고 설치 프로그램의 요약 지침을 따르십시오. 콘솔 또는 시리얼 출력에서 검색, 등록, 저장 또는 패키지 오류가 발생하는지 확인하십시오. AutoYaST는 기본 시스템 설치 후 추가 구성이 필요한 경우 설치된 시스템으로 부팅해야 하는 두 번째 단계를 실행할 수 있습니다. SLES 15 SP7 설명서에 따르면 이 단계에는 autoyast2및 autoyast2-installation패키지가 필요합니다.
설치 후 새 VM에서 호스트 이름, 주소, 스토리지 마운트, 활성화된 서비스, 예상 패키지 및 등록 상태를 확인하십시오. 이러한 결과를 프로필과 비교하고, 다시 설치하기 전에 프로필을 수정하십시오. XML 검사가 성공했다고 해서 대상이 올바르게 설치된다는 것을 보장할 수는 없습니다. 사용 가능한 저장소, 하드웨어, 디스크 열거, 네트워크 액세스 및 서비스 팩 미디어 모두 중요합니다.
가상의 랩 환경에서는 테스트 VM이 부팅되고 의도한 구성이 계획과 일치하는 경우에만 프로필을 재사용할 수 있습니다. 유사한 머신이 몇 대 이상인 경우, AutoYaST 규칙 및 클래스를 사용하여 공유 구성과 머신별 설정을 분리하는 것을 고려해야 합니다. 이러한 방식은 추가 파일을 생성하고 병합 동작을 수행하므로 별도로 테스트해야 합니다. 대상 그룹을 안전하게 포괄할 수 있는 가장 간단한 프로필부터 시작하십시오.
프로필 생성, 유효성 검사, 프로필 위치 및 설치 동작에 대한 자세한 내용은 SUSE SLES 15 SP7 AutoYaST 가이드를 참조하십시오 . SLES 15 SP7 부팅 매개변수 참조 문서도 참고하십시오 autoyast=. SLES 15 SP7 linuxrc 네트워크 설정 참조 문서에서는 원격 프로필 검색을 위한 초기 네트워크 구성에 대해 설명합니다. AutoYaST 옵션 및 프로필 스키마는 서비스 팩 및 설치된 YaST 패키지에 따라 다를 수 있으므로 배포할 설치 미디어에 해당하는 문서를 확인하십시오.
SLES 16.0 또는 15 SP7에 맞는 라이브 패치 경로를 설정하고, 적용 가능한 커널 수정 사항을 적용하고, 재부팅이 필요한 커널 업데이트와 혼동하지 않고 현재 활성화된 항목을 확인하십시오.
SLES 15 SP5는 SP6으로 온라인 마이그레이션이 가능하지만, 각 노드를 재부팅해야 합니다. 워크로드에 계속 액세스할 수 있도록 테스트를 거친 롤링 업그레이드 또는 블루-그린 컷오버 방식을 사용하십시오.
SLES 15 SP7에서 최소 권한 AppArmor 프로필을 생성, 개선 및 검증하고, SLES 16의 SELinux 기본 설정에 대한 명확한 설명을 추가합니다.
SUSE에서 지원하는 STIG 프로파일을 사용하여 SLES 15를 스캔하고, 수정 사항을 테스트하고, 남아 있는 문제점을 검토하고, 평가 증거를 보존하십시오.
SUSE의 최신 지침에 따라 DNS, 포트 9090, systemd 소켓, firewalld, TLS 및 로그인 설정을 통해 Cockpit 연결 실패 원인을 추적하십시오.
YaST와 Wicked를 사용하여 SLES 15에서 이중화 이더넷 연결을 생성하고, 액티브-백업 본딩을 구성한 다음, 두 포트와 페일오버를 모두 확인합니다.
기존 SLES 15 시스템을 검토를 거친 AutoYaST 프로파일로 변환하고, 유효성을 검사한 후, 수동 작업을 줄여 테스트 서버를 배포하는 데 사용하세요.
SLES 15 KVM 및 libvirt 도구를 설치하고, 올바른 호스트 서비스를 활성화하고, 재부팅 후 선택한 가상 머신이 시작되도록 구성하십시오.
systemd 작업과 이전 부팅 저널을 사용하여 속도가 느린 서비스, 마운트 또는 스토리지 종속성을 찾아낸 다음 원인을 숨기지 않고 수정합니다.
firewall-cmd를 사용하여 활성 영역을 검사하고, HTTP를 안전하게 허용하고, SSH 액세스를 유지하고, SLES 15에서 재로드 후에도 규칙이 유지되는지 확인하십시오.







