SLES 15 KVM 설정: 선택한 가상 머신을 부팅 시 자동으로 시작하도록 설정

SLES 15 KVM 및 libvirt 도구를 설치하고, 올바른 호스트 서비스를 활성화하고, 재부팅 후 선택한 가상 머신이 시작되도록 구성하십시오.
예시 시나리오: 가상의 SLES 15 서버(web01)를 설정하여 소규모 공개 웹사이트를 호스팅하는 관리자를 가정해 보겠습니다. 목표는 기존 SSH 관리 경로를 유지하면서 TCP 포트 80을 통한 HTTP 인바운드 트래픽을 허용하는 것입니다. 이는 설명 목적으로 제시된 예시이며, 모든 SLES 15 설치 환경에서 인터페이스 이름이나 서비스가 동일하다는 테스트 결과나 주장을 의미하는 것은 아닙니다.
SLES 15에서는 firewalldfirewalld가 기본 방화벽 프레임워크이며, firewall-cmd이를 제어합니다. 먼저 활성 영역을 식별하고 원격 액세스를 확인한 다음, 해당 영역에 필요한 최소 서비스를 영구 구성에 추가하고 시스템을 재부팅합니다. SUSE의 SLES 15 SP7 보안 및 강화 가이드에는 이 영역 기반 모델과 런타임 규칙과 영구 규칙의 차이점이 설명되어 있습니다. 이러한 단계는 firewalld가 설치되어 실행 중이라고 가정합니다. 이전 버전으로 업그레이드된 시스템의 경우 별도의 마이그레이션 확인이 필요할 수 있습니다.
서버 콘솔 또는 네트워크 연결이 중단될 경우 복구할 수 있는 관리 세션을 통해 연결하십시오. SSH로 연결된 경우 방화벽을 변경하는 동안 해당 세션을 열어 두십시오. firewalld가 실행 중인지 확인하고 인터페이스를 소유하는 영역을 확인하십시오.
sudo firewall-cmd --state
sudo firewall-cmd --get-active-zones
sudo firewall-cmd --get-default-zone
첫 번째 명령은 를 보고해야 합니다 running. active-zones 명령은 인터페이스 또는 소스 주소가 할당된 영역을 나열하며, 하나 이상 표시될 수 있습니다. 가상의 web01 예시에서, public와 인터페이스 가 보고되었다고 가정해 보겠습니다 ens192. 이후 명령에서는 수신 네트워크 인터페이스에 연결된 영역을 사용하십시오. 인터페이스 이름이 라고 가정하거나 eth0, 일반적인 기본값이라고 해서 가 활성 상태라고 가정하지 마십시오 public.

서비스가 실행 중이 아니면 시작하기 전에 상태를 확인하십시오 sudo systemctl status firewalld. 표준 SLES 15 설치에서는 firewalld가 기본적으로 설치 및 활성화되어 있지만 이미지 프로필, 업그레이드 또는 로컬 정책에 따라 다를 수 있습니다. firewalld가 설치되어 있지만 중지된 경우, 현재 정책이 필요한 액세스를 유지하는지 확인한 후에만 시작하고 활성화하십시오 sudo systemctl enable --now firewalld. 원격으로 관리되는 호스트에서는 현재 규칙을 알 수 없는 방화벽을 활성화하기 전에 콘솔 액세스 및 SSH 허용 여부를 확인하십시오.
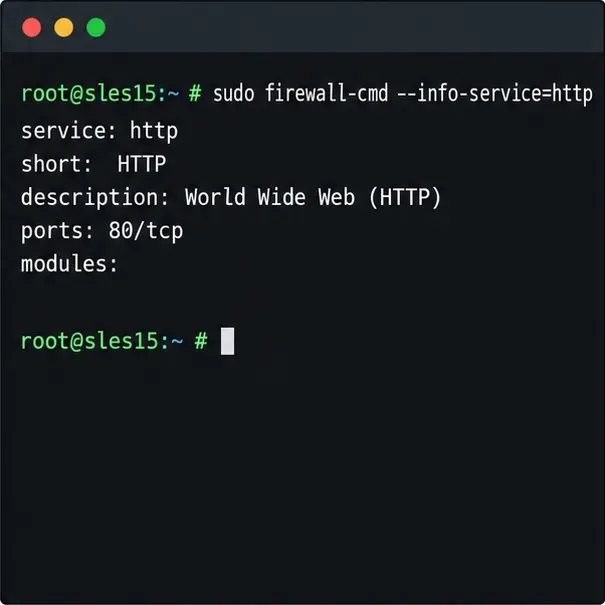
firewalld 서비스는 이름이 지정된 포트 및 프로토콜 묶음입니다. 포트를 열기 전에 로컬 정의를 확인하십시오.
sudo firewall-cmd --info-service=http
sudo firewall-cmd --zone=public --list-all
SLES에서 사전 정의된 http서비스는 TCP 포트 80에 해당합니다. 영역 목록을 통해 현재 허용된 서비스와 포트를 확인할 수 있습니다. public찾은 활성 영역으로 교체하십시오. SSH를 사용하여 서버를 관리하는 경우, ssh진행하기 전에 해당 영역에서 SSH가 허용되어 있는지 확인하십시오. SLES 설치 동작 및 기존 정책은 다를 수 있으므로 추측에 의존하기보다는 확인하십시오. 설치된 SSH 데몬이 표준 포트가 아닌 다른 포트에서 수신 대기하는 경우, 일반 ssh서비스 항목이 일치하지 않을 수 있습니다. 먼저 데몬의 실제 수신 포트와 기존 방화벽 정책을 확인하십시오.
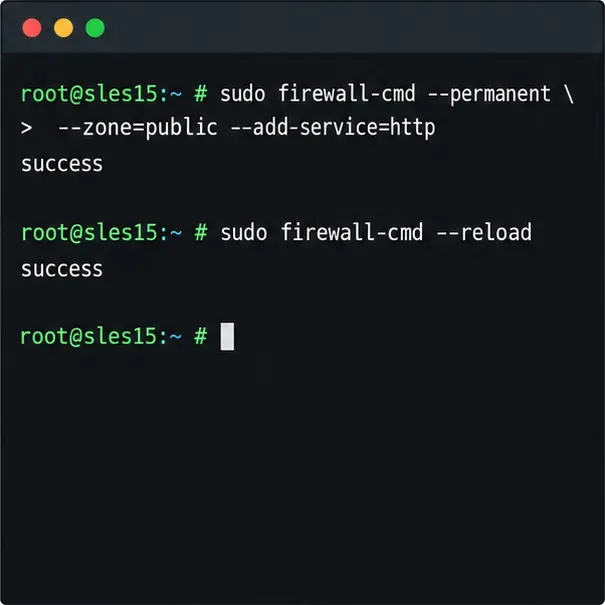
Firewalld는 런타임 구성과 영구 구성을 별도로 관리합니다. 일반 명령은 활성 런타임 규칙만 변경하고 --permanent저장된 구성을 기록하지만 변경 사항을 즉시 적용하지는 않습니다. web01의 경우, 해당 공용 인터페이스를 소유하는 영역에 HTTP 서비스를 추가하십시오.
sudo firewall-cmd --permanent --zone=public --add-service=http
sudo firewall-cmd --reload--zone의도치 않은 기본 영역에 규칙이 적용되지 않도록 명시적으로 사용하십시오 . 재로드 시 영구 규칙이 런타임에 적용됩니다. 저장되지 않은 런타임 전용 변경 사항은 재로드 중에 삭제되므로 실행하기 전에 의도적으로 필요한 임시 규칙을 검사하고 보존하십시오. 서비스를 영구화하기 전에 테스트하려면 먼저 규칙 sudo firewall-cmd --zone=public --add-service=http없이 실행해 --permanent보고 정상적으로 작동하면 영구 규칙을 추가하고 재로드하십시오. 런타임 전용 테스트는 재로드 또는 방화벽 재시작 후 손실됩니다.
미리 정의된 서비스가 아닌 단일 포트가 필요한 경우, 포트와 프로토콜을 모두 지정하십시오(예: `--port-for-service`) --add-port=8080/tcp. 단, 애플리케이션이 실제로 해당 포트에서 수신 대기하는 경우에만 이렇게 하십시오. 방화벽 허용만으로는 웹 서버가 시작되거나, 클라우드 보안 그룹 규칙이 생성되거나, 상위 라우터가 구성되지 않습니다. 모든 네트워크 계층에서 트래픽을 허용해야 합니다.
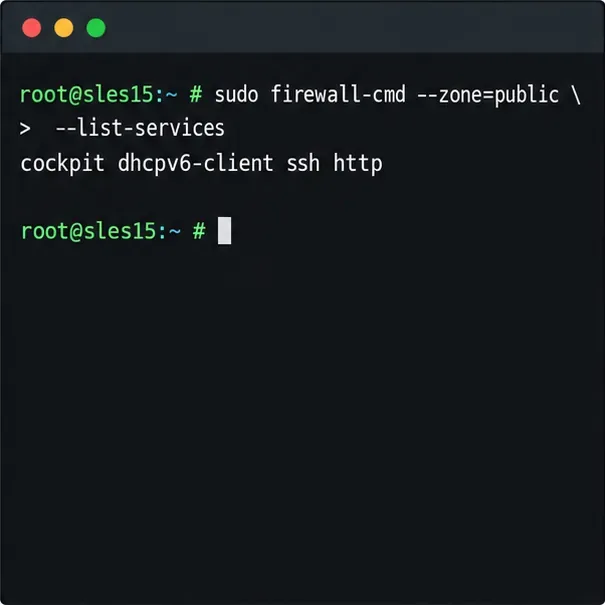
실행 중인 구성과 저장된 구성을 확인하세요.
sudo firewall-cmd --zone=public --list-services
sudo firewall-cmd --permanent --zone=public --list-services
sudo firewall-cmd --check-config
출력 결과 http에는 두 서비스 목록 모두에 해당 항목이 포함되어야 하며, 구성 검사는 오류 없이 완료되어야 합니다. 또한, 예를 들어 `npm install` 명령어를 사용하여 애플리케이션이 로컬에서 수신 대기 중인지 확인하고, sudo ss -lntp의도한 네트워크의 클라이언트에서 사이트를 테스트하십시오. 방화벽 목록은 규칙 적용 여부를 확인하는 것이지, 종단 간 연결성을 보장하는 것은 아닙니다. DNS, 클라우드 방화벽, 라우팅 및 웹 서버 자체에서 요청을 차단하거나 실패시킬 수 있습니다.
HTTP가 더 이상 필요하지 않은 경우 저장된 규칙을 삭제하고 다시 로드하세요 . sudo firewall-cmd --permanent --zone=public --remove-service=http그런 sudo firewall-cmd --reload다음 런타임 목록과 영구 목록을 다시 확인하십시오. 단일 액세스 문제를 해결하기 위해 모든 규칙을 새로 고치거나 신뢰 영역으로 전환하지 마십시오. 이러한 광범위한 변경으로 인해 관련 없는 서비스가 노출될 수 있습니다.
릴리스별 지침은 SUSE SLES 15 SP7 보안 및 강화 가이드를 참조하십시오 . firewalld 버전별 명령 동작에 대한 자세한 내용은 상위 firewall-cmd 설명서 와 런타임 구성과 영구 구성 참조를 확인하십시오 . 사용 가능한 옵션은 특정 SLES 서비스 팩에 포함된 firewalld 버전에 따라 다를 수 있으므로 firewall-cmd --help명령을 사용할 수 없는 경우 로컬 도움말을 확인하십시오.
SLES 15 KVM 및 libvirt 도구를 설치하고, 올바른 호스트 서비스를 활성화하고, 재부팅 후 선택한 가상 머신이 시작되도록 구성하십시오.
systemd 작업과 이전 부팅 저널을 사용하여 속도가 느린 서비스, 마운트 또는 스토리지 종속성을 찾아낸 다음 원인을 숨기지 않고 수정합니다.
firewall-cmd를 사용하여 활성 영역을 검사하고, HTTP를 안전하게 허용하고, SSH 액세스를 유지하고, SLES 15에서 재로드 후에도 규칙이 유지되는지 확인하십시오.
PAM 오류의 원인을 서비스, 계정 정책 또는 ID 공급자까지 추적한 다음, 관리자 세션을 유지하면서 올바른 SLES 구성을 복구합니다.
원격 클라이언트 한 명을 위해 Debian 12 기반 WireGuard VPN 서버를 설정합니다. 키, IPv4 포워딩, nftables NAT, 방화벽 액세스 및 연결 확인을 구성합니다.
Nextcloud 파일과 MariaDB를 함께 백업하고, cron을 사용하여 암호화된 Restic 스냅샷을 예약하고, 운영 서버에 위험을 초래하지 않고 복구를 검증하세요.
데비안에서 SSH 키, fstab, systemd 자동 마운트를 사용하여 SSHFS 부팅 마운트를 구성하는 방법입니다. 재부팅 확인, 권한 설정, 타임아웃 및 문제 해결 기능도 포함되어 있습니다.
Zimbra Community Edition 개별 사서함을 내보내고, TGZ 백업의 유효성을 검사하고, 기존 메일을 덮어쓰지 않고 누락된 항목을 복원할 수 있습니다.
Keycloak 및 토큰 인증을 사용하여 승인된 계정만 Jitsi Meet 회의실을 시작할 수 있도록 허용하고, 필요한 경우 게스트 참여도 허용합니다.
ONLYOFFICE DocSpace를 Active Directory 또는 OpenLDAP에 연결하고, 사용자 및 그룹을 안전하게 가져오고, 계정 필드를 매핑하고, 안정적인 동기화를 예약하세요.







