SLES 라이브 패칭을 활성화하고 커널 수정 사항을 검증하세요.

SLES 16.0 또는 15 SP7에 맞는 라이브 패치 경로를 설정하고, 적용 가능한 커널 수정 사항을 적용하고, 재부팅이 필요한 커널 업데이트와 혼동하지 않고 현재 활성화된 항목을 확인하십시오.
SUSE Linux Enterprise Server 15 호스트에 이더넷 어댑터가 두 개 있는데, 한쪽 케이블에 문제가 생기면 네트워크 연결이 끊어지는 경우 YaST에서 bond0 인터페이스를 구성하고 두 어댑터를 모두 추가한 다음, 활성-백업 모드 를 선택하십시오 miimon=100. 서버의 IP 구성은 물리적 포트가 아닌 bond 인터페이스에 설정해야 합니다. 이렇게 하면 LACP를 지원하는 스위치 없이도 링크 이중화를 제공할 수 있습니다.
아래 단계에서는 일반적으로 SLES 서버 워크로드에 사용되는 Wicked 네트워킹 서비스를 사용합니다. SSH 세션을 전달하는 인터페이스를 변경하면 연결이 끊어질 수 있으므로 로컬 콘솔, 원격 관리 콘솔 또는 복구 경로가 있는 승인된 유지 관리 기간에 변경 작업을 수행하십시오.
사용 가능한 네트워크 카드 두 개가 자동으로 페일오버 쌍을 형성하지는 않습니다. 본딩을 사용하지 않으면 각 인터페이스가 개별적으로 관리되므로 특정 경로를 사용하는 애플리케이션은 해당 링크가 다운될 때 연결이 끊어질 수 있습니다. Linux 본딩은 여러 물리적 포트를 하나의 논리적 인터페이스로 제공합니다.
변경 작업을 진행하기 전에 실제 인터페이스 이름을 확인하고, 호스트의 현재 IPv4/IPv6 주소, 게이트웨이, VLAN 및 DNS 설정을 기록하고, 스위치의 두 포트 모두 의도한 네트워크에 연결되는지 확인하십시오.
ip -br link
ip -br addr
ip route
systemctl status network
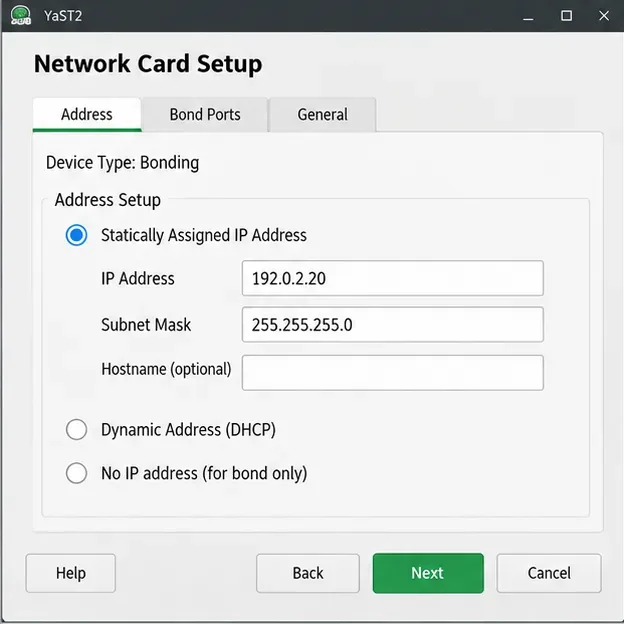
예시 화면에서 두 개의 물리적 인터페이스는 enp1s0와 입니다 enp2s0. 이 이름은 예시일 뿐이며, 실제 서버는 다른 이름을 가질 수 있습니다. 샘플 주소는 192.0.2.20/24문서화용으로만 제공되는 주소이며, 네트워크에 배포할 값이 아닙니다.
포트 또는 케이블 장애 발생 시 서비스를 유지하려면 액티브-백업(모드 1)을 사용하십시오 . 한 포트가 데이터를 전송하는 동안 다른 포트는 장애 조치에 대비하여 사용 가능한 상태를 유지합니다. 802.3ad(LACP, 모드 4) 는 네트워크 스위치가 호환되는 속도 및 이중화 설정으로 일치하는 LACP 집계 그룹에 대해 명시적으로 구성된 경우에만 선택하십시오. LACP는 서로 다른 트래픽 흐름을 링크 간에 분산할 수 있지만, 단일 연결의 두 배 속도를 보장하지는 않습니다. SUSE는 스위치 공급업체에서 해당 구성을 지원하지 않는 한 여러 스위치에 걸쳐 일반적인 본딩을 사용하는 것을 권장하지 않습니다. SUSE 네트워크 본딩 절차 및 제한 사항을 참조하십시오 .
YaST를 로컬에서 실행 sudo yast2하거나 열고, 시스템 > 네트워크 설정 으로 이동합니다 . 개요 탭에서 결합할 두 이더넷 인터페이스를 확인합니다. 현재 한 인터페이스에 서버 관리 주소가 할당되어 있는 경우, 구성을 변경하기 전에 콘솔 액세스를 설정하십시오. 무선 인터페이스 또는 관련 없는 브리지에 이미 할당된 인터페이스는 토폴로지를 먼저 계획하지 않고는 선택하지 마십시오.

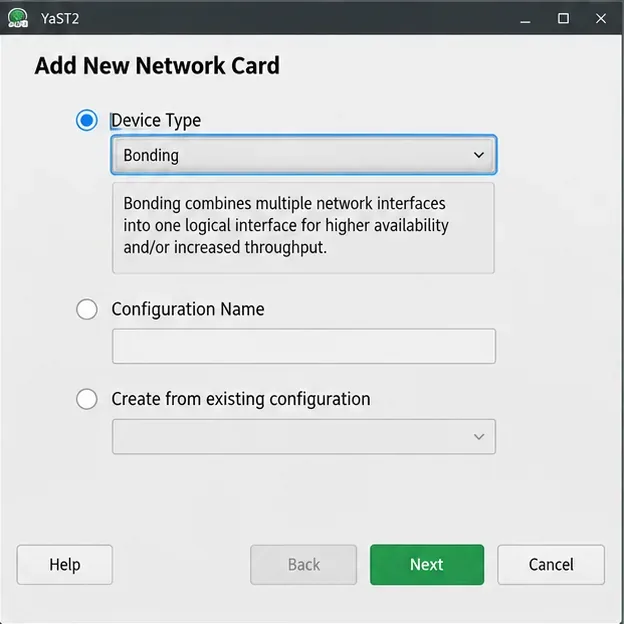
[추가]를 클릭하고 [장치 유형]을 [본딩] 으로 변경한 다음 [다음]을 클릭합니다 . YaST가 새 논리적 본딩을 위한 네트워크 카드 설정 창을 엽니다. 두 물리적 어댑터가 각각 동일한 고정 IP 주소를 갖도록 설정하지 마십시오.
주소 탭 에서 인프라에서 적절한 DHCP 임대를 제공하는 경우 동적 주소를 선택하고, 고정 IP 주소를 사용하는 서버의 경우 정적 할당 IP 주소를 선택합니다 . 정적 IP 주소 배포 시에는 이전 관리 주소와 서브넷을 본딩된 IP 주소로 이동하고, 이전 물리적 인터페이스에 중복된 IP 주소가 남아 있지 않은지 확인합니다. 라우팅 탭에서 기본 게이트웨이를, 호스트 이름/DNS 탭에서 DNS 설정 을 적절하게 확인합니다. 정적 주소 지정 시 이러한 설정이 자동으로 채워지지 않으므로 주의해야 합니다.
본드 포트를 열고 사용할 두 개의 어댑터를 선택합니다. 본드 드라이버 옵션active-backup 에서 단순 이중화를 선택 하고 유지를 선택합니다 miimon=100. 이렇게 하면 100밀리초 간격으로 멤버 링크 상태를 확인하지만, 모든 업스트림 장애가 감지된다는 보장은 없습니다. 다음을 선택하고 , 이전 개별 인터페이스 구성을 적용할지 묻는 메시지가 나타나면 계속을 선택하여 수락 한 다음 확인을 클릭하여 새 본드를 적용합니다. IP 주소가 bond0으로 이동하는 동안 잠시 접속이 불가능할 수 있습니다.
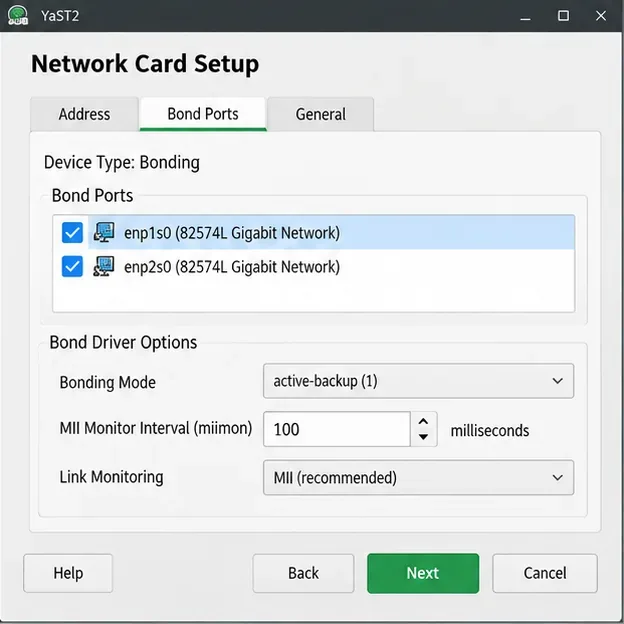
이 화면 보기에서는 SUSE의 SLES 15 SP7 YaST 본딩 지침 에 설명된 제어 기능에 중점을 둡니다 . 정확한 레이아웃이나 문구는 설치된 YaST 버전 및 그래픽 또는 텍스트 인터페이스에 따라 다를 수 있습니다.
YaST를 사용할 수 없는 관리자를 위해 수동 구성이 대안으로 제시되어 있습니다. SUSE는 /etc/sysconfig/network/ifcfg-*Wicked로 관리되는 호스트의 구성 형식을 문서화해 놓았습니다. 진행하기 전에 원본 네트워크 파일을 운영 디렉터리 외부에 백업하고 /etc/sysconfig/network콘솔 액세스 권한을 유지하십시오.
sudo mkdir -p /root/network-bond-backup
sudo cp -a /etc/sysconfig/network/ifcfg-enp1s0 /root/network-bond-backup/
sudo cp -a /etc/sysconfig/network/ifcfg-enp2s0 /root/network-bond-backup/
지정된 소스 파일이 없는 경우, 디렉터리를 검사하고 파일 이름을 추측하지 말고 실제 파일을 백업하십시오. 이 예시 고정 IP 구성/etc/sysconfig/network/ifcfg-bond0 에서는 다음 내용을 사용하여 파일을 생성하되 , 인터페이스 이름과 주소를 실제 값으로 바꾸십시오.
STARTMODE='auto'
BOOTPROTO='static'
IPADDR='192.0.2.20/24'
BONDING_MASTER='yes'
BONDING_SLAVE0='enp1s0'
BONDING_SLAVE1='enp2s0'
BONDING_MODULE_OPTS='mode=active-backup miimon=100'
각 멤버의 ifcfg파일에는 더 이상 개별 IP 구성이 없어야 합니다. 예를 들어, 와 에 다음 줄만 추가 ifcfg-enp1s0하십시오 ifcfg-enp2s0.
BOOTPROTO='none'
STARTMODE='hotplug'
새로운 본드에 맞춰 필요한 시스템 전체 라우트 및 리졸버 구성을 일관되게 유지하십시오. 구성을 검사하고 Wicked를 사용하여 논리 인터페이스를 활성화하십시오.
sudo wicked show-config
sudo wicked ifup all bond0
실행 중인 본드에 대한 후속 편집 후에 사용하십시오 . 개별 본드 장치를 시작하거나 중지하는 데 sudo wicked ifreload bond0사용하지 마십시오 . SUSE는 해당 작업에 대한 별도의 기능을 제공합니다. 지원되는 파일 매개변수에 대한 자세한 내용은 SUSE 매뉴얼 본드 구성 참조 및 로컬에 설치된 페이지를 참조하십시오 .systemctlwickedman 5 ifcfg-bonding
본드는 존재하지만 IP 주소가 없습니다. 주소가 멤버가 아닌 bond0에 할당되었는지 확인하고 DHCP 서버 또는 고정 IP 주소 설정을 확인하십시오. 게이트웨이가 없거나 VLAN이 잘못되면 두 포트 모두 통신이 연결되었다고 보고하더라도 서버에 연결할 수 없습니다. ip route네트워크를 반복적으로 재시작하기 전에 스위치 포트 구성을 점검하십시오.
본드에서 멤버 다운이 보고되었습니다. 케이블, 스위치 포트 상태, 인터페이스 선택 및 드라이버 메시지를 확인하십시오. 멤버 이름이 일치하는지 확인하십시오 BONDING_SLAVE0. BONDING_SLAVE1링크 ip -br link모니터링은 관련 인터페이스/캐리어 변경 사항을 감지하지만 직접 연결된 스위치 외의 모든 가능한 오류를 감지하지는 못합니다.
802.3ad로 전환 후 트래픽 오류가 발생하는 경우, 스위치의 LACP 그룹 및 포트 설정을 먼저 확인하십시오. 스위치 포트가 일반 독립 포트로 유지된 상태에서 LACP로 본딩이 설정된 경우 구성이 일치하지 않는 것입니다. 단순히 장애 조치가 목적이라면 불필요하게 스위치 집계를 도입하는 대신 액티브-백업 구성으로 되돌리는 것이 좋습니다.
활성 본드, 멤버 인터페이스 및 라우팅을 확인하십시오.
sudo wicked ifstatus --verbose bond0
ip -br addr show bond0
ip route
cat /proc/net/bonding/bond0
본딩된 인터페이스는 의도한 IP 주소를 가져야 하고, 링크가 활성화되어 있어야 하며, 커널 상태 파일에는 두 멤버 인터페이스가 모두 나열되어 있어야 합니다. 액티브-백업 모드에서는 현재 활성 슬레이브 필드와 각 멤버의 MII 상태를 확인하십시오 . 정확한 출력은 드라이버 및 구성에 따라 다르며, Linux 커널 본딩 설명서에서 이 상태 인터페이스에 대한 설명을 확인할 수 있습니다.
마지막으로, 실제 기본 게이트웨이와 호스트에 연결해야 하는 서비스 클라이언트에 대한 연결 상태를 확인하십시오. 승인된 유지 관리 시간 동안 현재 활성화된 링크만 잠시 연결을 끊거나 비활성화하고, 연결 상태를 지속적으로 모니터링하고 연결 테스트를 수행하십시오. 그러면 대기 멤버가 연결을 인계받아 연결이 복구될 것입니다. 이후 링크를 복원하고 두 멤버 모두 정상 상태인지 확인하십시오. 네트워크에 계속 연결할 수 없는 경우, SSH를 통해 무작정 변경하는 대신 콘솔에 접속하여 백업된 멤버 구성을 복원하십시오.
SLES 16.0 또는 15 SP7에 맞는 라이브 패치 경로를 설정하고, 적용 가능한 커널 수정 사항을 적용하고, 재부팅이 필요한 커널 업데이트와 혼동하지 않고 현재 활성화된 항목을 확인하십시오.
SLES 15 SP5는 SP6으로 온라인 마이그레이션이 가능하지만, 각 노드를 재부팅해야 합니다. 워크로드에 계속 액세스할 수 있도록 테스트를 거친 롤링 업그레이드 또는 블루-그린 컷오버 방식을 사용하십시오.
SLES 15 SP7에서 최소 권한 AppArmor 프로필을 생성, 개선 및 검증하고, SLES 16의 SELinux 기본 설정에 대한 명확한 설명을 추가합니다.
SUSE에서 지원하는 STIG 프로파일을 사용하여 SLES 15를 스캔하고, 수정 사항을 테스트하고, 남아 있는 문제점을 검토하고, 평가 증거를 보존하십시오.
SUSE의 최신 지침에 따라 DNS, 포트 9090, systemd 소켓, firewalld, TLS 및 로그인 설정을 통해 Cockpit 연결 실패 원인을 추적하십시오.
YaST와 Wicked를 사용하여 SLES 15에서 이중화 이더넷 연결을 생성하고, 액티브-백업 본딩을 구성한 다음, 두 포트와 페일오버를 모두 확인합니다.
기존 SLES 15 시스템을 검토를 거친 AutoYaST 프로파일로 변환하고, 유효성을 검사한 후, 수동 작업을 줄여 테스트 서버를 배포하는 데 사용하세요.
SLES 15 KVM 및 libvirt 도구를 설치하고, 올바른 호스트 서비스를 활성화하고, 재부팅 후 선택한 가상 머신이 시작되도록 구성하십시오.
systemd 작업과 이전 부팅 저널을 사용하여 속도가 느린 서비스, 마운트 또는 스토리지 종속성을 찾아낸 다음 원인을 숨기지 않고 수정합니다.
firewall-cmd를 사용하여 활성 영역을 검사하고, HTTP를 안전하게 허용하고, SSH 액세스를 유지하고, SLES 15에서 재로드 후에도 규칙이 유지되는지 확인하십시오.







