SLES 15에서 FIPS 모드를 활성화하고 부팅 상태를 확인하십시오.

SUSE의 SP7 절차에 따라 FIPS 모드를 활성화하고, 안전하게 재부팅하고, 활성 정책을 확인하고, 규정 준수 요구 사항에 검증된 모듈이 필요한지 확인하십시오.
SUSE Linux Enterprise Server에서 새 데이터 볼륨을 생성할 때, SUSE에서 암호화된 파티션과 마운트 구성을 한 번에 생성하도록 하려면 YaST Expert Partitioner를 사용하십시오. cryptsetup반복 가능한 명령줄 설정이 필요하고, 파티션 생성 /etc/crypttab, /etc/fstab마운트, 부팅 테스트까지 관리할 수 있는 경우에 사용하세요. 두 방법 모두 기존 볼륨을 안전하게 암호화하는 것은 아닙니다. 파티션에 LUKS를 생성하면 기존 내용이 덮어쓰여집니다.
이 내용은 SLES 15 SP7 설명서를 따릅니다. 이전 서비스 팩 버전은 다를 수 있습니다. 적용 범위: 루트 파티션이 아닌 새 데이터 파티션 /boot또는 변경 계획이 없는 프로덕션 데이터베이스 디스크. 시작하기 전에 데이터를 백업하고 복구 대상 및 암호를 확인하십시오.
| 선택 | 가장 적합한 | 주요 절충점 |
|---|---|---|
| YaST Expert Partitioner | SLES 호스트에 새 데이터 볼륨 하나 생성 | 수동 설정 편집 횟수가 줄어듭니다. 사용 가능한 옵션과 레이블은 설치된 SLES 서비스 팩에 따라 다릅니다. |
cryptsetup | 자동화 또는 명시적인 제어를 원하는 관리자 | 운영 환경으로 재부팅하기 전에 잠금 해제 및 마운트 동작을 직접 구성하고 테스트해야 합니다. |
| LUKS1 | 기존 도구 또는 시스템과의 호환성 | LUKS2보다 헤더 형식이 구형이고 키 슬롯 수가 적습니다. |
| LUKS2 | 전체 소프트웨어 스택이 이를 지원하는 새로운 배포 환경 | YaST를 사용하려면 LUKS2 지원을 명시적으로 활성화해야 합니다. PBKDF 선택은 호환성 및 메모리 사용량에 영향을 미칩니다. |
YaST는 SLES 15 SP4부터 LUKS2를 지원하지만, SUSE는 해당 선택기를 실험적 기능으로 분류하고 명시적으로 활성화해야 한다고 안내합니다. LUKS2를 활성화하기 위해 운영 체제 부팅 매개변수를 변경하지 마십시오. 실행 중인 시스템 파티셔너가 LUKS2를 지원하지 않는 경우, 검증된 CLI 방식이나 YaST의 기본 설정을 사용하십시오. LUKS2는 최신 헤더를 사용하고 최대 32개의 키와 레이블을 지원하며, 더 많은 메모리를 사용하는 Argon2를 사용할 수 있습니다. 이전 버전과의 호환성을 위해서는 LUKS1을 선택하고, 서비스 팩, 복구 도구 및 백업을 테스트한 후에만 LUKS2를 선택하십시오. 정확한 옵션은 SUSE의 YaST Expert Partitioner 참조 설명서를 확인하십시오.
lsblk -fp의 findmnt암호화 워크플로는 선택한 파티션을 포맷합니다./etc/fstab시작 시 자동으로 마운트할지 또는 수동 마운트를 위해 계속 사용할지 선택하십시오. SUSE는 메시지가 표시될 때 필요한 암호화 소프트웨어를 설치해야 할 수 있다고 안내합니다.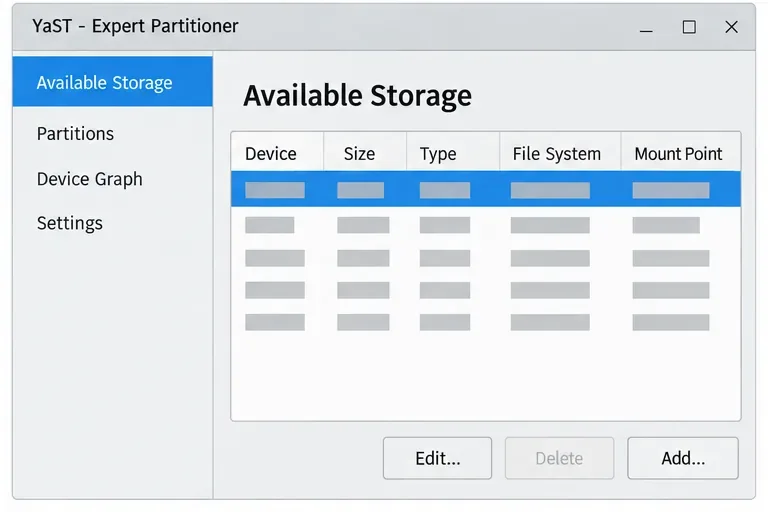
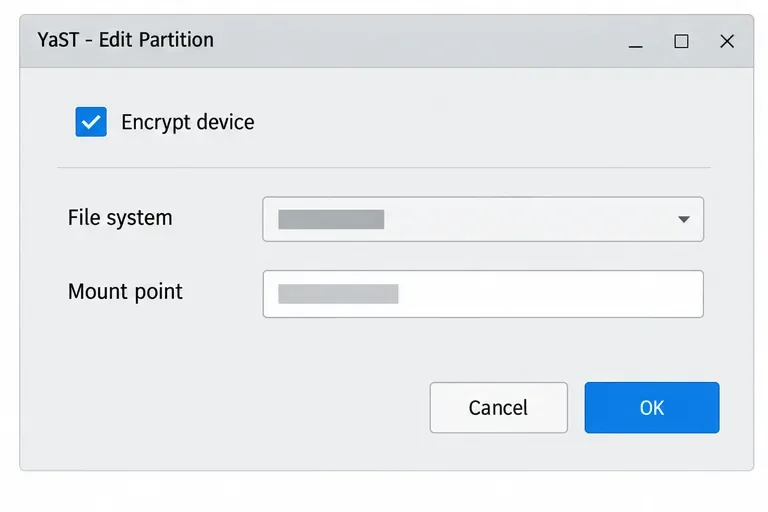
cryptsetup: 더 많은 제어 권한, 더 많은 수작업이 대안은 검증 및 백업을 완료한 새롭고 마운트되지 않은 파티션에만 사용하십시오. `yaST`가 cryptsetup설치되어 있는지 확인하십시오 cryptsetup --version. 설치되어 있지 않으면 승인된 SLES 저장소와 조직의 패키지 관리 프로세스를 사용하십시오. `.` 아래의 자리 표시자를 확인된 안정적인 경로로 바꾸십시오 /dev/disk/by-id/. 포맷 명령은 해당 대상의 데이터를 삭제하므로 추측된 이름으로는 절대 실행하지 마십시오 /dev/sdX. SUSE의 SLES 15 SP7 암호화 가이드에서 YaST 워크플로 및 제한 사항을 확인할 수 있습니다.
DEVICE=/dev/disk/by-id/REPLACE_WITH_VERIFIED_ID
sudo cryptsetup luksFormat --type luks2 "$DEVICE"
luksFormatLUKS 헤더를 초기화하고 대상의 기존 내용을 덮어씁니다. 확인하기 전에 장치 식별자를 검증하십시오./dev/mapper/appdata_crypt 암호를 입력하면 아래와 같은 매핑 이름이 생성됩니다 .sudo cryptsetup open "$DEVICE" appdata_crypt
/srv/appdata파일 시스템을 사용합니다. 파일 시스템을 생성하면 매핑된 장치의 데이터가 지워지므로, 새 매핑된 장치에서만 실행해야 합니다.sudo mkfs.xfs /dev/mapper/appdata_crypt
sudo mkdir -p /srv/appdata
sudo mount /dev/mapper/appdata_crypt /srv/appdata
/etc/crypttab하고 매퍼 마운트를 에 추가하십시오 /etc/fstab. 를 사용하여 LUKS UUID를 가져온 sudo cryptsetup luksUUID "$DEVICE"다음 구성의 예제 자리 표시자를 바꿉니다.# /etc/crypttab
appdata_crypt UUID=PASTE_LUKS_UUID_HERE none luks
# /etc/fstab
/dev/mapper/appdata_crypt /srv/appdata xfs defaults 0 2재부팅하기 전에 매핑 및 마운트를 테스트하십시오. cryptsetup status appdata_crypt예상되는 매핑이 보고되고, findmnt /srv/appdata의도한 경로에 XFS가 표시되며, lsblk -f암호화된 컨테이너와 매핑된 파일 시스템이 표시되는지 확인하십시오. 서버가 헤드리스인 경우 부팅 시 암호 입력 프롬프트로 인해 자동 마운트가 불가능할 수 있습니다. 평문 키를 동일한 호스트에 저장하지 마십시오. 중앙에서 관리되는 서버 키의 경우, SUSE의 cryptctl 설명서에서 자체적인 가용성, 백업 및 신뢰 요구 사항을 갖춘 별도의 키 서버 설계에 대해 설명합니다.
LUKS는 전원이 꺼진 서버에서 분리된 디스크와 같이 잠긴 장치의 데이터를 보호합니다. 마운트되면 호스트 권한에 따라 액세스가 제어됩니다. 백업은 별도로 암호화하고, 보호된 복구 자료와 함께 LUKS 헤더 백업을 저장하십시오. LUKS는 잠금 해제된 볼륨이나 손상된 실행 중인 시스템을 보호하지 않습니다.
SLES 데이터 볼륨이 하나인 경우, 사용 가능한 형식이 요구 사항을 충족한다면 YaST를 사용하는 것이 좋습니다. cryptsetup추가 구성 관리가 자동화에 유리한 경우에만 사용하십시오. 서비스 재개 전에 잠금 해제, 마운트, 애플리케이션 액세스 및 복구 기능을 확인하십시오.
SUSE의 SP7 절차에 따라 FIPS 모드를 활성화하고, 안전하게 재부팅하고, 활성 정책을 확인하고, 규정 준수 요구 사항에 검증된 모듈이 필요한지 확인하십시오.
YaST와 cryptsetup을 사용하여 새로운 암호화된 SLES 데이터 볼륨을 생성하고, LUKS1 또는 LUKS2 암호화 방식을 선택한 후, 잠금 해제 및 마운트 동작이 안전한지 확인하십시오.
SLES 15에 RMT를 설정하고, 권한이 부여된 저장소를 미러링하고, 테스트 클라이언트에서 HTTPS 등록 및 패키지 액세스를 확인합니다.
YaST의 SSSD 기반 로그온 관리를 사용하여 SLES 15를 AD에 연결한 다음 디렉터리 조회, 도메인 로그인 및 Kerberos 티켓을 확인하십시오.
SLES 16.0 또는 15 SP7에 맞는 라이브 패치 경로를 설정하고, 적용 가능한 커널 수정 사항을 적용하고, 재부팅이 필요한 커널 업데이트와 혼동하지 않고 현재 활성화된 항목을 확인하십시오.
SLES 15 SP5는 SP6으로 온라인 마이그레이션이 가능하지만, 각 노드를 재부팅해야 합니다. 워크로드에 계속 액세스할 수 있도록 테스트를 거친 롤링 업그레이드 또는 블루-그린 컷오버 방식을 사용하십시오.
SLES 15 SP7에서 최소 권한 AppArmor 프로필을 생성, 개선 및 검증하고, SLES 16의 SELinux 기본 설정에 대한 명확한 설명을 추가합니다.
SUSE에서 지원하는 STIG 프로파일을 사용하여 SLES 15를 스캔하고, 수정 사항을 테스트하고, 남아 있는 문제점을 검토하고, 평가 증거를 보존하십시오.
SUSE의 최신 지침에 따라 DNS, 포트 9090, systemd 소켓, firewalld, TLS 및 로그인 설정을 통해 Cockpit 연결 실패 원인을 추적하십시오.
YaST와 Wicked를 사용하여 SLES 15에서 이중화 이더넷 연결을 생성하고, 액티브-백업 본딩을 구성한 다음, 두 포트와 페일오버를 모두 확인합니다.







