WebSocket 연결을 깨뜨리지 않고 Collabora를 Nginx 뒤에 설치하는 방법
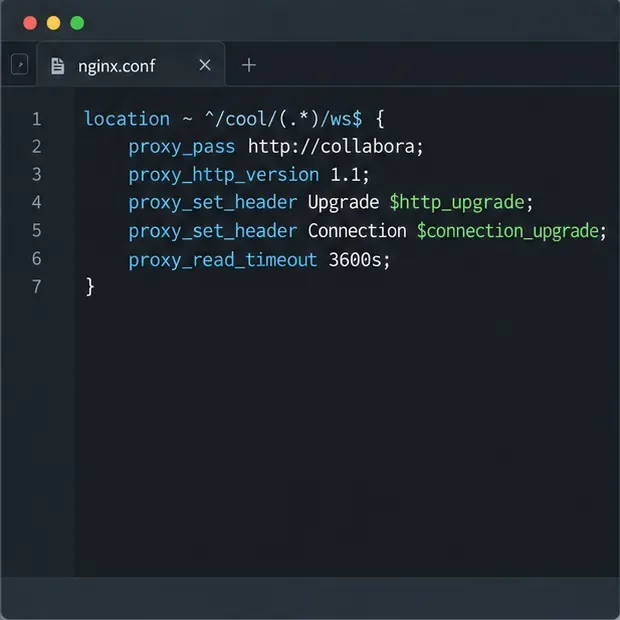
Nginx TLS 종료, Collabora 라우팅 및 WebSocket 헤더를 구성한 다음 실제 문서를 열기 전에 공개 엔드포인트를 테스트하십시오.
Seafile과 Collabora Online을 연결하려면 Seafile에서 HTTPS를 활성화하고 Collabora를 배포한 다음 Seafile의 Office 통합 기능을 Collabora의 검색 엔드포인트로 지정해야 합니다. 두 서비스가 동일한 Docker 네트워크에서 실행되는 경우 Seafile의 최신 통합 가이드에서는 내부 URL을 사용합니다 http://collabora:9980/hosting/discovery. Collabora가 별도의 호스트에서 실행되는 경우 해당 서비스의 공개 HTTPS URL을 사용하십시오.
최신 Seafile 관리자 매뉴얼에는 collabora.ymlCompose 통합 및 설정에 대한 자세한 설명이 나와 seahub_settings.py있습니다. 배포 파일은 Seafile 버전에 따라 다를 수 있으므로, 이 예제를 적용할 때는 설치된 버전에 맞는 매뉴얼을 참조하십시오.
seahub_settings.py.Seafile과 Collabora는 WOPI를 사용하여 통신합니다. Seafile은 문서 접근 정보를 제공하고, Collabora는 Seafile에 파일을 요청합니다. 검색 URL은 Seafile에게 어떤 Collabora 서비스를 사용해야 하는지, 그리고 해당 서비스가 어떤 편집기 기능을 제공하는지 알려줍니다.
브라우저에서 Seafile을 열고 일반 주소가 로 시작 https://하고 인증서가 유효한지 확인하십시오. Seafile의 Docker 배포의 경우, 최신 설명서에는 파일 SEAFILE_SERVER_PROTOCOL=https에 설정을 한 .env다음 구성된 역방향 프록시를 통해 HTTPS 설정을 완료하는 방법이 나와 있습니다. 일반 HTTP를 사용하는 공개 Seafile 엔드포인트를 설정하지 마십시오.
# In the Seafile deployment .env file
SEAFILE_SERVER_PROTOCOL=https
실제 인증서와 개인 키는 TLS 프록시 또는 인증서 관리자의 관리 하에 두십시오. 이 설정만으로는 인증서가 발급되거나 역방향 프록시가 구성되지 않습니다. 온라인 오피스 편집을 활성화하기 전에 배포에 필요한 HTTPS 단계를 완료하십시오.
문서화된 동일 호스트 Docker 설정의 경우, 별도의 컨테이너 정의를 작성하는 대신 Seafile에서 제공하는 Collabora Compose 파일을 사용하십시오. Seafile 배포 디렉터리에서 해당 수동 버전에 맞는 파일을 다운로드하고 collabora.yml기존 COMPOSE_FILE목록 에 추가하십시오 .env. 설치에 이미 사용 중인 Compose 파일은 그대로 두십시오.
# Example for a Seafile 14.0 deployment
wget https://manual.seafile.com/14.0/repo/docker/collabora.yml
Seafile에 문서화된 Collabora 변수를 설정하세요 .env.
COLLABORA_IMAGE=collabora/code
COLLABORA_PORT=6232
COLLABORA_USERNAME=your_admin_username
COLLABORA_PASSWORD=use_a_long_unique_secret
COLLABORA_ENABLE_ADMIN_CONSOLE=true
COLLABORA_ENABLE_FILE_LOGGING=false
자격 증명이 포함되어 있으므로 고유하고 강력한 암호를 사용하고 파일 접근을 제한하십시오 .env. 예시 포트는 Seafile 통합 구성에서 노출된 포트이며, 리버스 프록시의 공용 포트라고 가정하지 마십시오. collabora.yml사용 중인 릴리스에 맞는 파일과 프록시 설정을 따르십시오.
배포에 서비스를 추가한 후에는 일반적인 Seafile 절차에 따라 Compose 스택을 시작하거나 업데이트하십시오. 설계상 명시적으로 필요하고 엔드포인트 보안이 확보된 경우가 아니라면 Collabora의 내부 포트를 인터넷에 직접 공개하지 마십시오.
활성 seahub_settings.py파일을 편집하고 통합 설정을 추가합니다. 동일 호스트 Compose 설정의 경우 Seafile 설명서에서는 서비스 이름과 Collabora 내부 포트를 사용합니다.
OFFICE_SERVER_TYPE = 'CollaboraOffice'
ENABLE_OFFICE_WEB_APP = True
OFFICE_WEB_APP_BASE_URL = 'http://collabora:9980/hosting/discovery'
WOPI_ACCESS_TOKEN_EXPIRATION = 30 * 60

OFFICE_WEB_APP_FILE_EXTENSION = (
    'odp', 'ods', 'odt', 'xls', 'xlsb', 'xlsm', 'xlsx',
    'ppsx', 'ppt', 'pptm', 'pptx', 'doc', 'docm', 'docx'
)

ENABLE_OFFICE_WEB_APP_EDIT = True
OFFICE_WEB_APP_EDIT_FILE_EXTENSION = (
    'odp', 'ods', 'odt', 'xls', 'xlsb', 'xlsm', 'xlsx',
    'ppsx', 'ppt', 'pptm', 'pptx', 'doc', 'docm', 'docx'
)
여기에 있는 URL은 http://Seafile의 공식 Docker 네트워크에서 서비스 간 내부 연결 주소입니다. 웹 브라우저에서 접속하는 Seafile 사이트는 여전히 HTTPS를 사용해야 합니다. 이 내부 주소를 별도의 호스트에 배포할 때 복사하지 마십시오.
다른 호스트에서 Collabora를 사용하려면 표준 공용 포트에서 HTTPS를 통해 Collabora를 구성하고, 리버스 프록시가 Collabora의 수신 포트로 요청을 전달하도록 설정하십시오. 기본 URL을 실제 공용 호스트 이름으로 설정하세요(예: ).
OFFICE_WEB_APP_BASE_URL = 'https://office.example.com/hosting/discovery'
URL의 호스트 이름이 문서를 열어야 하는 클라이언트에서 유효한 인증서를 표시하고 정상적으로 해석되는지 확인하십시오. 또한 Collabora의 WOPI 허용 목록에 Seafile 서버 호스트를 추가하십시오. Collabora의 공식 Docker 문서에는 aliasgroup허용된 WOPI 호스트를 선언하는 환경 변수에 대한 설명이 나와 있습니다. Seafile에서 사용하는 정확한 호스트 및 스키마와 일치하도록 설정하고, 프로덕션 서버에서는 광범위한 와일드카드 액세스를 피하십시오.
Seahub가 새 Python 설정을 로드하도록 Seafile을 재시작하세요. 패키지, Compose 스택 또는 Kubernetes 설정에 따라 재시작 절차를 따르세요. 서비스 이름과 명령은 배포 환경에 따라 다를 수 있습니다. 새 Compose 파일을 추가한 경우 브라우저 워크플로를 테스트하기 전에 Collabora 컨테이너가 실행 중인지 확인하세요.
Seafile의 웹 인터페이스에서 지원되는 Office 문서를 엽니다. 해당 파일은 Collabora 편집기에서 열리고 내용이 표시되며, 간단한 테스트 변경 사항이 Seafile에 저장됩니다. 문서가 성공적으로 열리는 것을 확인하는 것은 검색 페이지만 확인하는 것보다 훨씬 유용합니다. 브라우저, Seafile, Collabora 및 WOPI 파일 전송 기능을 모두 테스트할 수 있기 때문입니다.
OFFICE_WEB_APP_BASE_URL에 접근할 수 있는지 확인하십시오. 두 컨테이너가 해당 네트워크를 공유하는 경우에만 내부 Docker 서비스 이름을 사용하십시오.OFFICE_WEB_APP_FILE_EXTENSION및 OFFICE_WEB_APP_EDIT_FILE_EXTENSION. 이러한 목록은 사용자가 필요로 하고 Collabora 배포에서 지원하는 형식으로만 제한하십시오.seahub_settings.py하고 올바른 서비스를 재시작했는지 확인하십시오.독립형 Collabora 노드의 경우, Seafile은 관리자에게 번들로 제공되는 파일을 사용하는 대신 Collabora의 배포 문서를 참조하도록 명시적으로 안내합니다 collabora.yml. 번들 파일은 위에서 설명한 것과 동일한 Docker 호스트/네트워크 구성을 기준으로 작성되었습니다.
Nginx TLS 종료, Collabora 라우팅 및 WebSocket 헤더를 구성한 다음 실제 문서를 열기 전에 공개 엔드포인트를 테스트하십시오.
10분 동안 지속되는 CODE 연결 끊김 현상을 프록시, 로드 밸런서 또는 WebSocket 경로에서 추적한 다음, 타임아웃을 수정하고 세션 연결이 유지되는지 확인합니다.
Collabora 공식 Helm 차트를 설치하고, WOPI 액세스 및 인그레스 선호도를 구성하고, 일반적인 설정 오류 없이 배포를 확인합니다.
Collabora에서 빈 문서가 열리는 이유를 찾으려면 브라우저 요청, WOPI 로그 및 대상 프록시 검사를 사용하고, 증거에 맞는 해결책을 선택하십시오.
CODE Docker 사전을 구성하고 문서 구절에 올바르게 태그를 지정하여 영어, 프랑스어 및 기타 지원되는 언어에 대해 올바른 맞춤법 검사가 적용되도록 하십시오.
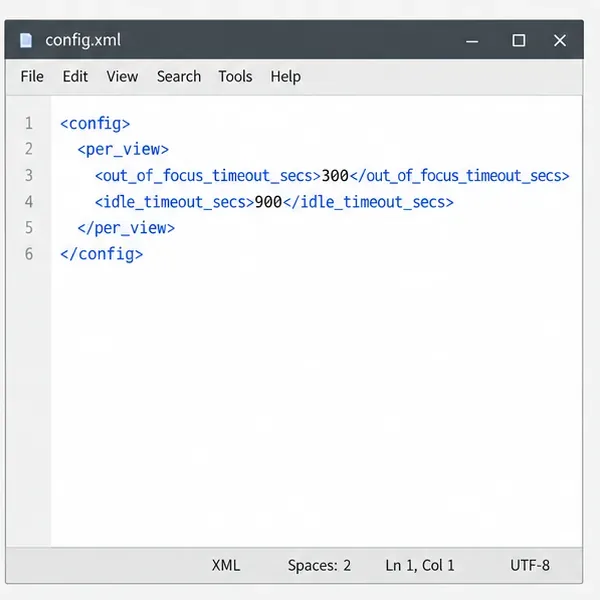
coolwsd에서 보기별 비활성 임계값을 조정하고, 이를 배경 탭 밝기 조절, 문서 언로드, 자동 저장 및 로그인 만료와 구분합니다.
예약된 CODE 업데이트 확인을 중지하고, 선택적 원격 서비스를 검토하고, 문서 편집을 중단하지 않고 아웃바운드 네트워크 제어를 사용하십시오.
Seafile에서 안전한 문서 편집을 활성화하려면 Collabora의 검색 URL, HTTPS 및 WOPI 액세스를 배포 환경에 맞게 구성하십시오.
시스템 클립보드를 테스트하고, 브라우저 권한을 조정하고, 내장된 Collabora 통합에 iframe 정책 변경이 필요한 시점을 파악합니다.
글꼴 파일을 Docker 및 Collabora의 시스템플레이트에 마운트하여 사용자 지정 글꼴이 편집기에 표시되고 문서에서 올바르게 렌더링되도록 합니다.