Let's Encrypt와 Nginx를 사용하여 ownCloud를 HTTPS에 연결하세요.

HTTP-01 또는 DNS-01을 선택하고 ownCloud 역방향 프록시를 구성한 다음 Certbot이 HTTPS 인증서를 자동으로 갱신하는지 확인하십시오.
ownCloud 서버 앞에 있는 리버스 프록시에서 TLS 연결을 종료한 다음, Certbot을 사용하여 Let's Encrypt 인증서를 발급받고 갱신하십시오. 공용 호스트 이름이 하나인 경우, 프록시가 80번 포트에서 인바운드 연결을 수락할 수 있다면 HTTP-01 챌린지를 사용하는 Nginx가 일반적으로 가장 간단한 방법입니다. 80번 포트를 노출할 수 없거나 와일드카드 인증서가 필요한 경우, 자동 DNS 통합을 통해 DNS-01을 사용하십시오.
이 문서에서는 동일한 Linux 호스트에서 Nginx와 함께 Docker 컨테이너로 실행되는 ownCloud Classic Server 11을 다룹니다. 현재 ownCloud 문서에서는 TLS 연결을 프록시 서버로 지정합니다. 아래 인터페이스 예제에서는 호스트 이름을 예시로 사용했으므로, 실제 호스트 이름으로 바꿔야 합니다.
이미 TLS 종료 프록시를 실행 중인 경우, 별도의 프록시를 추가하는 대신 기존 프록시에서 인증서 관리를 유지하세요. Certbot의 Nginx 플러그인은 인증서를 발급받고 가상 호스트를 수정하지만, Nginx 설정을 변경합니다. 설정을 직접 관리하려면 Certbot의 인증서 전용 모드를 사용하고 프록시에 인증서 경로를 수동으로 연결하세요.
| 선택 | 가장 적합한 | 주요 절충점 |
|---|---|---|
| Nginx 및 Certbot을 사용한 HTTP-01 | 수신 TCP 80 포트를 사용할 수 있는 공용 단일 호스트 이름 | 간단하며 DNS API 비밀 키가 필요하지 않습니다. 올바른 공용 DNS와 80번 포트 연결 가능 여부에 따라 작동합니다. 와일드카드 인증서를 발급할 수 없습니다. |
| DNS 제공업체 플러그인이 포함된 DNS-01 | 포트 80이 닫혀 있거나, 서비스가 비공개이거나, 와일드카드가 필요합니다. | 공개 웹 인증 절차 없이도 작동하지만, 자동 갱신을 위해서는 DNS API 접근 권한이 필요합니다. 제한된 범위의 자격 증명을 사용하고 이를 안전하게 보호하십시오. |
| 기존 프록시의 ACME 통합 | 프록시 서버는 이미 다른 사이트의 인증서를 관리하고 있습니다. | 구성 요소가 적고, 갱신 동작 및 구성은 해당 프록시에 특화되어 있습니다. |
Let's Encrypt의 선택적 tlsserver 프로필은 2026년 5월 13일부터 45일 인증서를 발급하기 시작했으며, 기본 클래식 인증서는 2027년 2월 10일까지 90일 동안 유효하다가 64일로 변경됩니다. Certbot은 정기적으로 갱신 일정을 예약하므로 갱신 일정을 확인하세요.
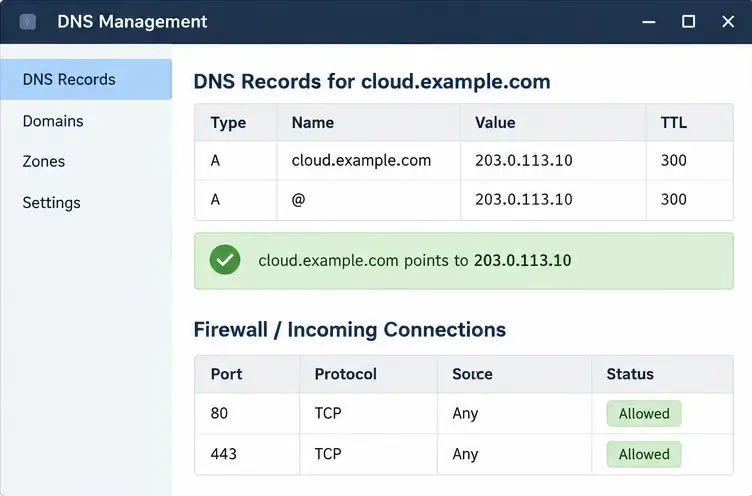
cloud.example.com. IPv6 연결이 동일한 프록시에 올바르게 연결된 경우에만 AAAA 레코드를 추가합니다. 호스트 방화벽과 클라우드 방화벽 또는 라우터 모두에서 HTTP-01 유효성 검사를 위한 TCP 80 포트와 사용자 HTTPS 연결을 위한 TCP 443 포트를 허용합니다. 네트워크 외부에서 DNS 설정을 확인합니다..env파일에서 예시 호스트 이름을 바꾸고 관련 값을 설정하세요.OWNCLOUD_DOMAIN=cloud.example.com
OWNCLOUD_TRUSTED_DOMAINS=cloud.example.com
OWNCLOUD_OVERWRITE_CLI_URL=https://cloud.example.com
OWNCLOUD_OVERWRITE_HOST=cloud.example.com
OWNCLOUD_OVERWRITE_PROTOCOL=https
OWNCLOUD_TRUSTED_PROXIES=PROXY_SOURCE_IP
HTTP_PORT=127.0.0.1:8080PROXY_SOURCE_IP`.`은 자리 표시자입니다. 가정된 루프백 주소가 아닌 ownCloud가 실제로 인식하는 프록시 주소를 사용하십시오. Docker 네트워킹은 ownCloud가 인식하는 소스 주소를 변경합니다. 프록시 주소 또는 필요한 최소 주소 집합만 신뢰하십시오. 광범위한 신뢰는 클라이언트가 전달된 정보를 위조할 수 있도록 합니다. 공식 Compose 예제는 ownCloud를 8080 포트에서 실행합니다. 제공된 포트 매핑에서 `.`을 사용하는 경우 호스트 측을 루프백에 바인딩하면 앱의 HTTP 리스너가 공용 인터페이스에 접근하지 않도록 할 수 있습니다 ${HTTP_PORT}:8080. Nginx가 컨테이너 내에 있는 경우 이 호스트-루프백 예제 대신 개인 공유 Docker 네트워크와 해당 서비스 주소를 사용하십시오.
기존 데이터베이스, Redis 및 볼륨 설정을 유지하세요. 파일을 편집한 후, 업데이트된 환경을 읽도록 ownCloud 서비스를 다시 생성하세요 docker compose up -d owncloud.
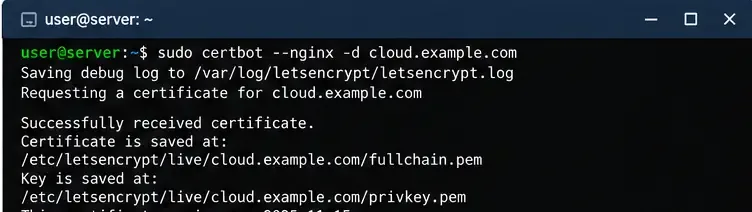
server {
    listen 80;
    server_name cloud.example.com;

    location / {
        proxy_pass http://127.0.0.1:8080;
        proxy_set_header Host $host;
        proxy_set_header X-Real-IP $remote_addr;
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header X-Forwarded-Proto $scheme;
    }
}
배포판의 Nginx 레이아웃을 사용하여 사이트를 활성화한 다음, 명령어를 사용하여 Nginx를 확인하고 다시 로드하십시오 sudo nginx -t. sudo systemctl reload nginx사이트 활성화 경로는 배포판에 따라 다릅니다. ACME HTTP 챌린지에 접근할 수 있도록 유지하고, 인증서를 발급하는 동안 챌린지 경로 앞에 인증 게이트나 포괄적인 리디렉션 규칙을 추가하지 마십시오.
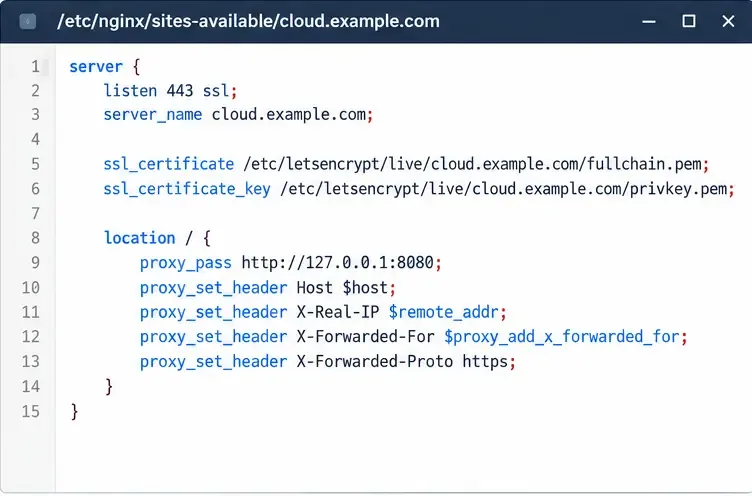
sudo certbot --nginx -d cloud.example.com --redirectCertbot의 Nginx 설치 프로그램은 인증서를 발급받고 HTTPS 및 HTTP-HTTPS 리디렉션을 구성합니다. Nginx 변경 사항을 적용하기 전에 검토하십시오. Nginx를 수정하지 않고 Certbot에서 인증서를 발급받으려면, 옵션을 사용한 다음 결과 로 생성된 경로를 sudo certbot certonly --nginx -d cloud.example.com사용하여 TLS 가상 호스트를 수동으로 구성하고 Nginx를 다시 시작하십시오. 개인 키 파일은 절대 게시하거나 붙여넣지 마십시오.fullchain.pemprivkey.pem
외부 네트워크에서 접속하세요 https://cloud.example.com. 브라우저에서 유효한 인증서가 표시되는지, ownCloud가 리디렉션 루프 없이 로드되는지, 생성된 링크가 HTTPS를 사용하는지 확인하세요. ownCloud에서 신뢰할 수 없는 도메인이 표시되거나 HTTP 링크가 생성되는 경우, OWNCLOUD_TRUSTED_DOMAINS, OWNCLOUD_OVERWRITE_HOST, OWNCLOUD_OVERWRITE_PROTOCOL, 그리고 신뢰할 수 있는 프록시 주소를 확인하세요.
sudo certbot renew --dry-run
sudo systemctl list-timers --all | grep -i certbot
사전 테스트가 성공적으로 완료되면 실제 인증서를 교체하지 않고 갱신 경로를 확인합니다. Nginx 설치 프로그램은 갱신 통합 기능을 통해 갱신된 인증서를 배포해야 합니다. 인증서 전용 모드 또는 웹루트 모드를 사용하는 경우, 갱신이 성공적으로 완료된 후 Nginx가 다시 로드되도록 설정해야 합니다. Certbot은 이러한 목적을 위한 갱신 배포 후크에 대한 문서를 제공합니다. 설치 또는 마이그레이션 후 스케줄러를 다시 확인하고, 사람이 수동으로 갱신하는 대신 갱신 실패 시 알림을 받도록 설정하십시오.
DNS-01의 경우, DNS 제공업체에서 제공하는 플러그인을 사용하고, 변경해야 하는 레코드로 제한된 API 토큰을 생성한 다음, 동일한 Certbot 모의 실행을 통해 자동 갱신을 테스트하십시오. Let's Encrypt는 DNS-01이 와일드카드 이름과 비공개 서비스를 지원하지만, 웹 서버에서 광범위한 DNS 자격 증명을 사용하면 침해의 심각성이 커질 수 있다고 경고합니다.
버전별 세부 정보는 ownCloud Server 11 Docker 설치 가이드 , 역방향 프록시 구성 및 환경 변수 참조를 확인하세요 . 유효성 검사 및 갱신 옵션에 대해서는 Let's Encrypt의 챌린지 문서 , 인증서 수명 일정 및 운영 체제에 맞는 Certbot 지침을 참조하세요 .
HTTP-01 또는 DNS-01을 선택하고 ownCloud 역방향 프록시를 구성한 다음 Certbot이 HTTPS 인증서를 자동으로 갱신하는지 확인하십시오.
배포 전에 oCIS LDAP 로그인을 구성하고, 사용자 및 그룹 조회를 일치시키고, TLS 및 스키마 설정을 확인하십시오.
ownCloud 10에 Amazon S3 버킷을 추가하고, 호환되는 자격 증명 및 엔드포인트를 준비하고, 마운트와 기본 스토리지를 혼동하지 않고 액세스를 확인하세요.
ownCloud 서버에 대한 보호된 MariaDB 덤프를 예약하고, 유지 관리 모드를 안전하게 처리하며, 사용하기 전에 각 백업을 검증합니다.
지원되는 앱, 순서대로 실행되는 명령, 신원 확인 절차, 그리고 별도로 처리해야 할 데이터 목록을 명확하게 작성하여 ownCloud 10에서 oCIS로의 마이그레이션을 계획하십시오.
업그레이드 및 무결성 검사 관련 문제를 피하면서 테마 앱을 사용하여 ownCloud Classic 10 로고를 교체하고 웹 UI 색상을 조정하세요.
역할별로 새로운 ownCloud Infinite Scale 사용자에게 바이트 기반 스토리지 제한을 할당하는 방법을 안내합니다. proxy.yaml 예제와 안전성 검증 체크리스트가 포함되어 있습니다.
TLS 인증을 비활성화하지 않고 서버 호스트 이름, 인증서 체인, 개인 CA 신뢰 및 캡티브 포털 문제를 확인하여 ownCloud 데스크톱 동기화를 복원하세요.
잘못된 파일 보고서를 사용하여 코어 파일이나 앱 서명이 일치하지 않는 부분을 식별하고, 올바른 릴리스 파일을 복원하고, 무결성 검사를 안전하게 확인할 수 있습니다.
ownCloud Infinite Scale을 공식 Compose 예제를 사용하여 배포하고, 도메인 및 영구 스토리지를 구성한 다음, TLS, 컨테이너 및 첫 로그인을 확인합니다.



