Gooroom OS의 정책을 변경하지 않고 Chrome을 설치하는 방법

Gooroom OS에 공식 Chrome 패키지를 안전하게 설치하고, 호환성을 확인하고, 기기 제어 기능을 유지하고, 사용 전에 브라우저 정책을 확인하세요.
Gooroom OS 정책을 위반하지 않고 Google Chrome을 설치하려면 먼저 기기가 타사 소프트웨어 설치를 허용하는지 확인하세요. 관리되거나 보안이 강화된 기기의 경우, 관리자에게 Google 공식 패키지를 설치해 달라고 요청하세요. Gooroom 보호 기능을 비활성화하거나, 정책 파일을 수정하거나, 패키지 설치를 강제로 진행하지 마세요. 본인이 관리하는 기기의 경우, OS 버전과 CPU 아키텍처를 확인한 후 승인된 패키지 관리자를 통해 해당 버전에 맞는 Google 공식 .deb 파일을 설치하세요.
이 차이점은 중요합니다. Google Chrome의 브라우저 정책과 Gooroom의 운영 체제 제어는 별개의 계층입니다. 설치가 기술적으로 가능하더라도 조직의 소프트웨어, 저장소 또는 엔드포인트 규칙을 위반할 수 있습니다.
컴퓨터가 고용주, 학교 또는 정부 기관 소유인 경우, 먼저 해당 기관의 소프트웨어 요청 절차를 확인하십시오. 권한이 없는 관리자 계정은 사용하지 마십시오. IT 부서에 Google Chrome 사용 승인 여부, 기기가 중앙 관리 시스템에 등록된 상태를 유지해야 하는지, Chrome 업데이트 저장소를 내부적으로 관리해야 하는지 문의하십시오.
Gooroom의 공개 소스 조직에는 OS 보호 프로젝트가 포함되어 있지만, 그것만으로는 기기에서 어떤 보호 기능이 활성화되어 있는지 또는 패키지 설치가 차단되는지 여부를 알 수 없습니다. 현재 동작은 이미지와 로컬 정책에 따라 다릅니다. 패키지 관리자가 설치를 거부하거나, 알 수 없는 예외를 요청하거나, 시스템이 보호되고 있다고 보고하는 경우, 작업을 중단하고 관리자에게 메시지를 보내십시오. 보호 기능을 끄거나 제한이 덜한 모드로 부팅하여 문제를 해결하지 마십시오.
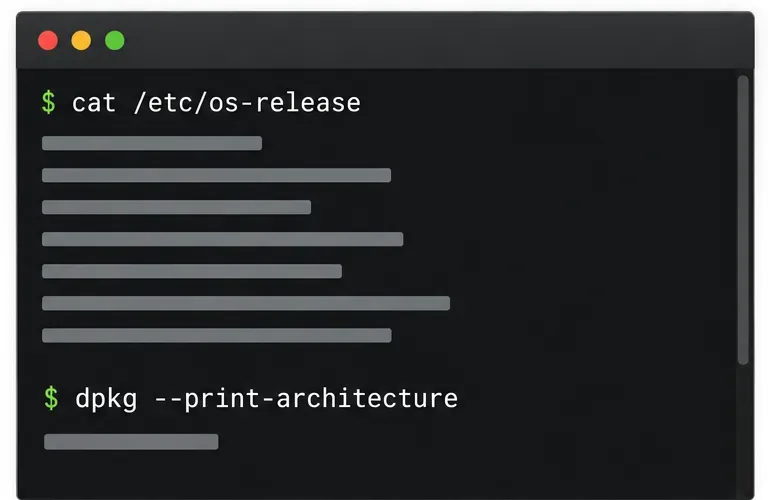
관리자 권한이 있는 기기에서 터미널을 열고 다음 읽기 전용 명령을 실행하세요.
cat /etc/os-release
dpkg --print-architecture
첫 번째는 설치된 배포판 정보를 보고하고, 두 번째는 일반적으로 amd64x86-64 시스템 또는 arm6464비트 ARM 시스템의 경우를 반환합니다. dpkg이 정보가 없으면 해당 시스템은 이 절차에 필요한 데비안 패키지 툴링을 사용하지 않는 것입니다. 임의의 패키지를 다운로드하여 테스트하지 마십시오. 시스템 관리자에게 지원되는 패키지 형식과 저장소를 문의하십시오.
결과를 Google의 현재 시스템 요구 사항과 비교하십시오. Google에서 정확한 Gooroom 버전을 명시하지 않은 경우 공식 요구 사항에 따른 호환성이 보장되지 않습니다. IT 팀에 요청하여 먼저 중요하지 않은 기기에서 해당 패키지를 테스트해 보십시오.
.debGoogle의 공식 Chrome 다운로드 페이지를 엽니다. 기기에 맞는 Linux 패키지를 선택하세요 . x86-64는 amd64, ARM64는 입니다 arm64. 타사 다운로드 사이트나 다른 아키텍처용으로 제작된 패키지는 사용하지 마세요..deb시스템 패키지 설치 관리자로 열고 패키지 세부 정보를 확인하세요. 공식 Chrome 패키지이고 관리자 권한으로 승인 메시지가 표시될 경우에만 계속 진행하세요. Gooroom이 다른 설치 관리자를 사용하거나 패키지를 차단하는 경우, 시스템 보호 설정을 변경하지 말고 설치를 중지하세요.Gooroom 정책 설정을 수정하거나, 엔드포인트 관리 에이전트를 제거하거나, 승인되지 않은 저장소를 추가하거나, 강제 설치 명령을 실행하지 마십시오. 이러한 작업은 보안 상태를 변경하거나 관리되지 않는 업데이트 경로를 생성할 수 있습니다. 관리자가 터미널 기반 배포를 원하는 경우, 해당 Gooroom 버전에 맞는 공식 패키지 관리 절차를 따르도록 하십시오.
설치 후 Chrome을 실행하고 정상적으로 열리는지 확인하세요. 주소 표시줄에 `<Chrome 정책>`을 입력하고 '정책 다시 로드'를chrome://policy 선택한 다음 표시되는 상태와 값을 검토하세요. Google은 Linux에서 Chrome 정책을 확인하는 방법으로 이 페이지를 안내하고 있습니다. 정책에 오류가 있거나 예상치 못한 값이 있는 경우 IT 부서에 문의해야 하며, 정책 파일을 삭제해서는 안 됩니다.
Google은 관리되는 정책 폴더에 저장된 필수 정책과 권장 사용자 정책을 구분합니다. 관리형 설치 환경에서는 필수 정책 파일에 관리자가 아닌 사용자는 쓰기 권한이 없어야 하며, Google은 동일한 정책을 여러 파일에 정의하지 않도록 경고합니다. /etc/opt/chrome/policies/지정된 Chrome 관리자가 아닌 경우 해당 폴더에 파일을 생성하거나 편집하지 마십시오. 자세한 내용은 Google의 Linux 정책 구성 가이드 및 배포/테스트 지침을 참조하십시오 .
chrome://policy오류가 발생하거나 정책 값이 승인된 구성과 다르다는 메시지가 표시됩니다.안전한 설치가 완료되면 Chrome이 실행되고, 기기는 관리 시스템에 계속 등록되어 있으며, 정책이 예상 값과 함께 표시됩니다. 이러한 검사 중 하나라도 실패하면 배포를 일시 중지하고 관리자에게 패키지 또는 정책 문제를 해결하도록 요청한 후 업무용으로 Chrome을 사용하십시오.
Gooroom OS에 공식 Chrome 패키지를 안전하게 설치하고, 호환성을 확인하고, 기기 제어 기능을 유지하고, 사용 전에 브라우저 정책을 확인하세요.
DNS 설정 및 시간 준비를 완료하고, Pardus를 realmd 및 SSSD에 등록하고, 도메인 멤버십 및 사용자 조회를 확인한 후 AD 로그인을 사용하십시오.
Pardus XFCE에서 가로 방향 화면 찢김 현상을 줄이려면 디스플레이 세션을 확인하고, 컴포지터 동기화를 활성화하고, 활성 드라이버가 지원하는 경우에만 Intel의 Xorg TearFree 옵션을 적용하십시오.
Pardus의 NetworkManager에 OpenVPN 프로필을 추가하고, 올바른 플러그인을 설치하고, 자격 증명을 보호하고, VPN이 활성화되었는지 확인하십시오.
부팅 가능한 USB를 준비하고, 64비트 하드웨어 호환성을 확인하고, 기존 파일을 보호하고 일반적인 레거시 BIOS 문제점을 피하면서 Pardus 23 XFCE를 설치하세요.
Pardus 클라이언트에 사용자 지정 배경화면을 배포하고, Xfce 또는 GNOME 데스크톱을 구성하고, 안전 파일럿 검사를 통해 Lider Ahenk 사용자 정책을 적용합니다.
SPICE, 가상 비디오, 게스트 채널 및 spice-vdagent를 확인하여 1024 × 768 해상도 제한을 해결하세요. Pardus에 적합한 패키지가 없는 경우 안전한 검사를 수행합니다.
Lider 서버를 설정하고, 설치 프로그램을 안전하게 구성하고, Ahenk 엔드포인트를 등록하고, 중앙 관리 기능을 확장하기 전에 파일럿 테스트를 검증하십시오.
Pardus 23 공식 데스크톱 ISO 파일을 다운로드하고, Rufus를 사용하여 안전하게 기록한 다음, Windows PC를 임시 라이브 세션으로 부팅하십시오.
Pardus 23이 사운드 카드를 감지하지 못하는 이유를 파악한 다음, ALSA, 펌웨어, PipeWire 또는 PulseAudio 검사를 통해 재생 기능을 복원하세요.








