썬더버드에서 안전한 이메일 사용을 위한 S/MIME 인증서 설정하기
썬더버드에서 S/MIME 인증서를 가져오거나 요청하고, 서명 및 암호화에 할당하고, 개인 키를 백업하고, 보안 이메일을 확인하세요.
Mozilla Thunderbird에서 S/MIME을 구성하려면 개인 이메일 인증서와 해당 개인 키를 설치한 다음, 계정 설정 → 종단 간 암호화 에서 해당 인증서를 디지털 서명 및 암호화에 사용하도록 선택하십시오 . 아직 인증서가 없는 경우 Thunderbird 128 이상 버전에서는 인증 기관에 제출할 인증서 서명 요청(CSR)을 생성할 수 있습니다.
아래 절차는 두 가지 상황 모두를 다루며, 마지막에는 서명되고 암호화된 테스트 메시지를 전송합니다. 메뉴 이름은 Mozilla 데스크톱 Thunderbird 설명서를 따르며, 정확한 위치는 버전 및 운영 체제에 따라 약간씩 다를 수 있습니다.
S/MIME (Secure/Multipurpose Internet Mail Extensions)은 이메일 서명 및 암호화를 위한 표준입니다. 디지털 서명은 수신자가 발신자를 확인하고 메시지가 변조되었는지 여부를 판단하는 데 도움이 됩니다. 암호화는 메시지 본문을 보호하여 적절한 개인 키를 가진 사람만 내용을 읽을 수 있도록 합니다. 서명 과 암호화는 별개의 작업이며, 서명만으로 메시지 내용이 자동으로 숨겨지는 것은 아닙니다.
인증 기관(CA)은 신원 또는 이메일 주소를 확인하고 해당 신원과 공개 키를 연결하는 인증서를 발급합니다 . 이 인증서에 해당하는 개인 키는 사용자가 직접 관리해야 합니다. Thunderbird에서 설정하려는 이메일 주소 또는 신원과 연결된 인증서가 필요합니다.
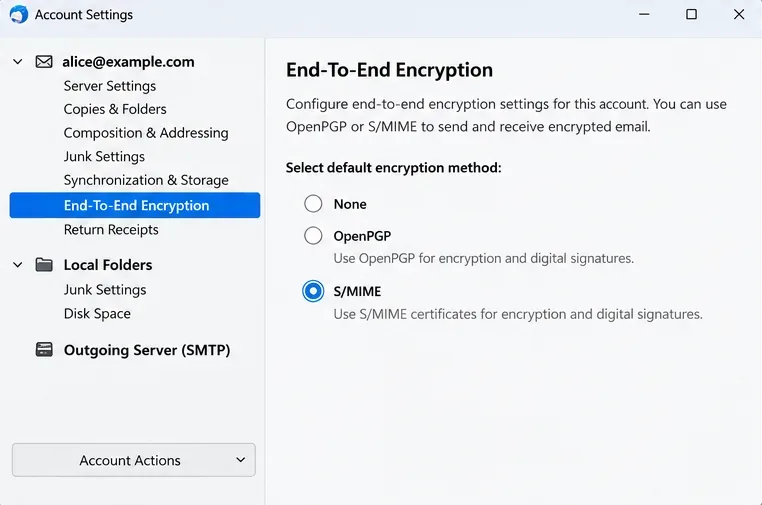
Thunderbird를 열고 애플리케이션 메뉴 ≡ → 계정 설정을 선택한 다음 보호할 이메일 주소를 선택합니다. 계정 왼쪽 탐색 메뉴에서 종단 간 암호화를 클릭합니다 . 별칭이나 다른 ID를 사용하는 경우, 다른 발신자 주소가 아닌 의도하는 ID를 구성해야 합니다.
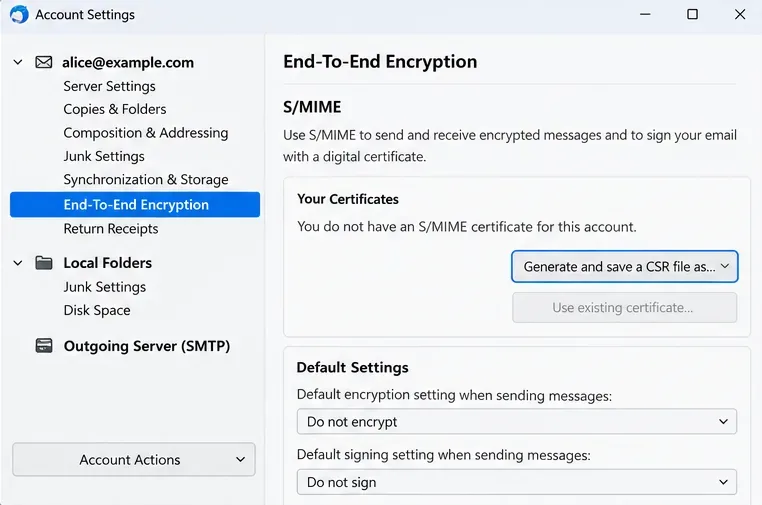
S/MIME 항목 으로 스크롤하여 "CSR 파일 생성 및 저장"을 선택하세요 . 인증서 서명 요청(CSR)은 CA(인증 기관)에서 인증서를 발급할 때 사용할 공개 키와 관련 정보가 포함된 파일입니다. Thunderbird는 키 쌍을 로컬에서 생성하고 개인 키를 인증서 저장소에 보관합니다.
Mozilla는 Thunderbird 128 이상 버전 에 내장된 CSR(인증서 서명 요청) 기능을 문서화하고 있습니다 . 외부 키 생성 도구가 항상 필요하다고 언급하는 이전 도움말 페이지는 최신 워크플로에는 적용되지 않습니다. CA(인증 기관) 또는 관리자가 지원되는 다른 대안을 지정하지 않는 한 화면에 표시되는 암호화 기본 설정을 따르십시오.
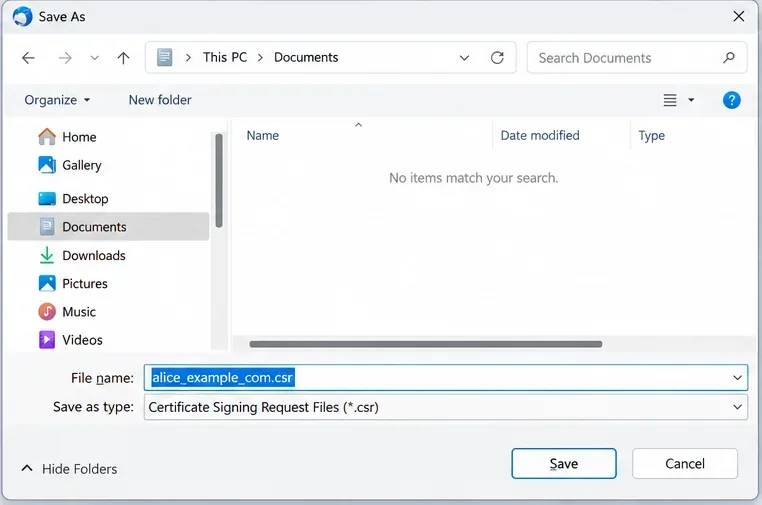
CSR 파일 이름은 alice_example_com.csr 처럼 명확하게 지정하고 저장 위치를 정하십시오 . 또한 인증서 발급이 진행되는 동안 Thunderbird 프로필을 그대로 유지하십시오. 저장된 CSR은 개인 키 백업이 아닙니다 . 첫 번째 요청과 관련된 인증서를 아직 받지 못한 경우 불필요하게 두 번째 키 쌍을 생성하지 마십시오.
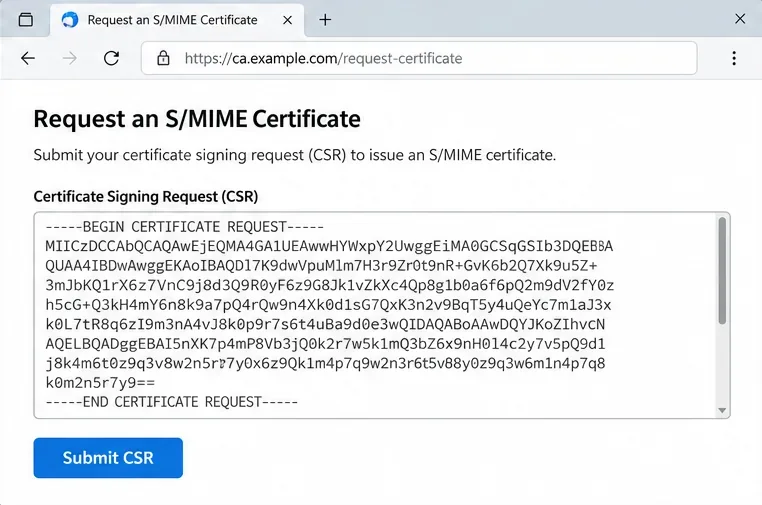
이메일 주소 소유권을 증명하고 CSR을 제출하려면 CA의 지침을 따르십시오. 텍스트를 입력하라는 메시지가 나타나면 CSR을 열고 "BEGIN CERTIFICATE REQUEST" 및 "END CERTIFICATE REQUEST" 줄을 포함한 전체 내용을 복사하십시오. 발급된 인증서와 발급자가 제공하는 모든 중간 CA 인증서를 다운로드하십시오.
CA가 예기치 않게 별도의 개인 키를 생성하는 대신 CSR을 수락했는지 확인하십시오. Mozilla에서 언급했듯이 CSR을 제출한 후 .p12 또는 .pfx 파일을 받았다면 발급자가 다른 키 쌍을 생성했을 가능성이 있습니다. 가져오기 전에 발급자에게 확인하십시오. 아래에 표시된 CA 웹사이트 주소는 예시이며, 실제 주소 형식은 제공업체에 따라 다릅니다.
계정 설정 → 종단 간 암호화 → S/MIME 인증서 관리 로 돌아가십시오 (일부 빌드에서는 인증서 관리자 레이블이 축약될 수 있습니다).
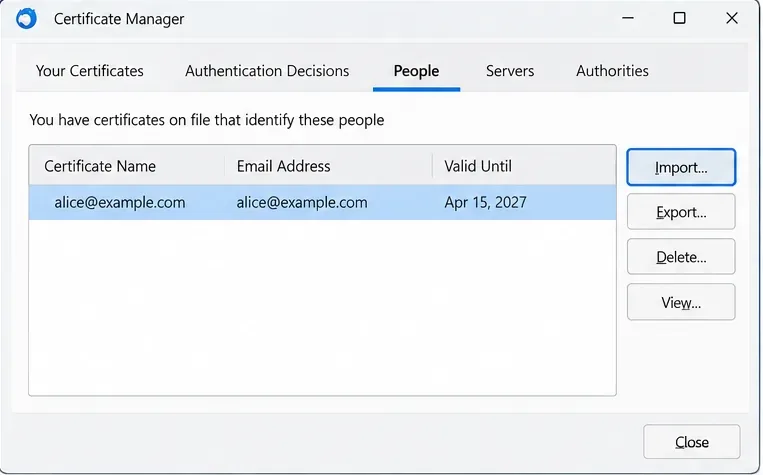
Thunderbird에서 CSR을 생성한 경우, [사용자] 탭을 열고 [가져오기]를 선택한 다음 CA에서 받은 인증서를 선택하세요. Thunderbird는 이미 해당 개인 키를 보유하고 있으므로 발급된 인증서를 사용자의 ID와 연결합니다. 발급자가 중간 인증서를 제공한 경우 [권한]에서 해당 인증서를 가져오세요. Mozilla 는 중간 인증서를 가져올 때 명시적 신뢰 확인란을 선택 해제하는 것을 권장합니다 . 인증서 체인을 가져오는 것만으로는 새로운 신뢰 앵커를 부여할 필요가 없습니다.
이미 .p12 또는 .pfx 파일이 있는 경우, '인증서' 탭에서 ' 가져 오기' 옵션을 선택하고 해당 파일을 선택한 다음, 메시지가 표시되면 내보내기 암호를 입력하십시오. 일치하는 개인 키가 없는 인증서로는 메시지에 서명하거나 암호를 해독할 수 없습니다.
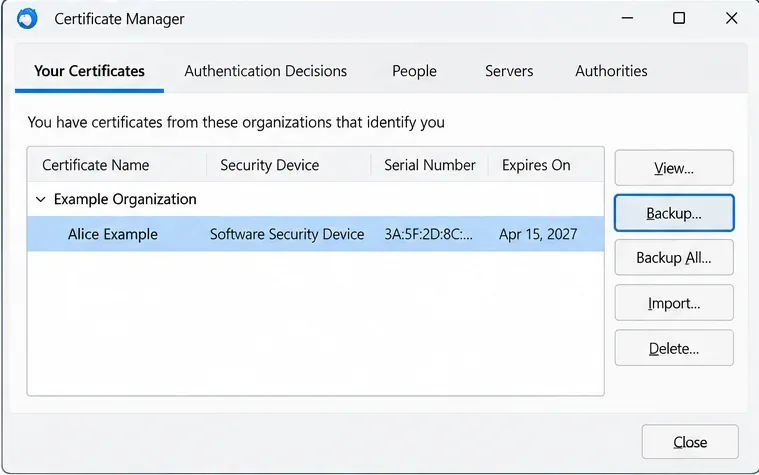
'인증서'를 열고 새 개인 인증서가 표시되는지 확인하십시오. 해당 인증서를 선택하고 '백업'을 클릭한 다음 안전하고 별도의 저장 위치를 선택하십시오. 내보낸 백업 파일은 암호 관리자에 저장된 강력하고 고유한 암호로 보호하십시오. 보호되지 않은 개인 키 파일을 자신에게 이메일로 보내지 마십시오.
이는 재설치 이상의 중요한 문제입니다. 개인 키를 분실하면 파일은 남아 있더라도 이전에 수신한 암호화된 메시지를 읽을 수 없게 될 수 있습니다. 여러 대의 컴퓨터에서 암호화된 메일을 읽는 경우, 각 장치에 서로 관련 없는 계정을 생성하는 대신 동일한 개인 인증서와 개인 키의 안전하게 전송된 사본을 가져오세요.
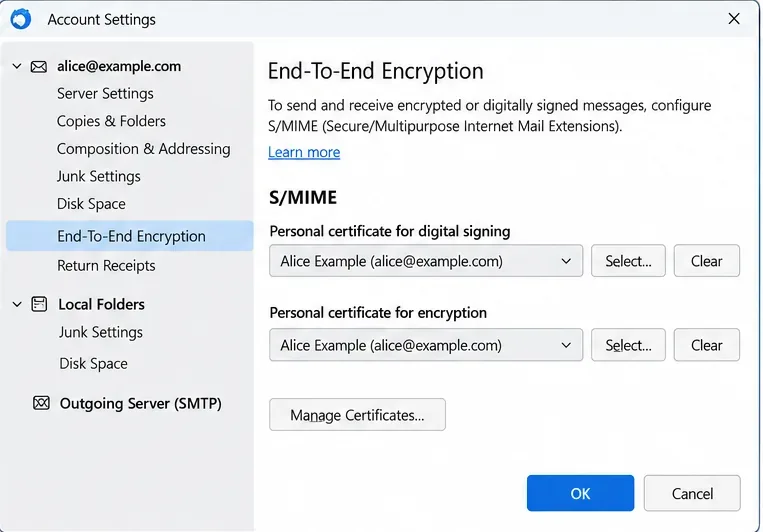
종단 간 암호화 로 돌아가서 '디지털 서명용 개인 인증서' 와 '암호화용 개인 인증서' 라고 표시된 S/MIME 옵션을 찾습니다 . 각각 [선택…]을 클릭 하고 새 인증서를 선택합니다. Thunderbird에서 두 기능에 동일한 인증서를 사용할지 묻는 메시지가 나타날 수 있습니다. 인증서가 두 기능을 모두 지원하고 조직 정책에서 허용하는 경우에만 수락합니다.
초기 테스트 시에는 메시지에 디지털 서명을 먼저 활성화하고, 모든 발신 메시지에 암호화를 의무화하기보다는 특정 메시지에만 암호화를 적용하는 것이 좋습니다. 다른 사람에게 암호화된 메시지를 보내 려면 각 수신자에 대해 사용 가능하고 신뢰할 수 있는 S/MIME 인증서가 필요합니다. OpenPGP와 S/MIME이 모두 구성된 경우, 메시지 작성기에서 선택한 보안 기술을 전송 전에 확인하십시오.
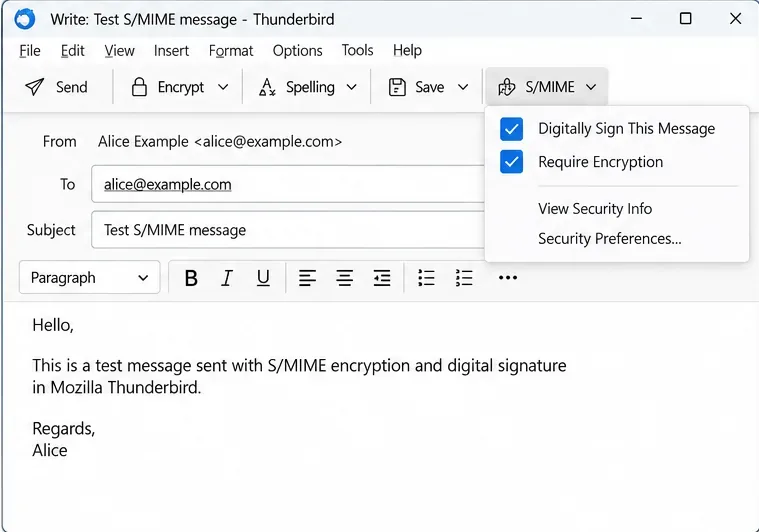
테스트가 실패하면 인증서를 반복적으로 가져오는 대신 증상을 사용하여 다음 검사를 선택하세요.
| 보이는 것 | 먼저 확인하세요 |
|---|---|
| Select에서 해당 인증서를 제공하지 않습니다… | 발신자 주소, 인증서 만료일, 키 사용 내역, 개인 키 일치 여부 및 필수 CA 체인을 확인하십시오. |
| .p12 또는 .pfx 파일 가져오기가 실패합니다 | 파일과 내보내기 암호를 확인하고, 필요한 경우 발급 기관에 새롭고 완전한 PKCS#12 내보내기 파일을 요청하십시오. |
| 서명은 성공했지만, 연락처 암호화에는 실패했습니다. | 해당 연락처의 S/MIME 인증서를 발급받아 유효성을 검사하십시오. 본인의 인증서만으로는 충분하지 않습니다. |
| 다른 기기에서 메시지를 해독할 수 없습니다. | 동일한 개인 키가 설치되어 있는지 확인하십시오. 새 인증서를 생성하여 이 문제를 해결하지 마십시오. |
이메일 헤더와 라우팅 정보는 종단 간 암호화로 완벽하게 보호되지 않는다는 점을 기억하세요. 디지털 서명은 유용한 신원 확인 수단이지만, 민감한 데이터를 전송하기 전에 신뢰할 수 있는 채널을 통해 예상치 못한 인증서나 발신자를 확인해야 합니다.
설정이 완료되면 Thunderbird의 '내 인증서' 목록에 개인 인증서가 표시되고 , S/MIME 기능에 해당 인증서를 사용할 수 있으며, 서명되고 암호화된 테스트 이메일을 자신에게 보낼 때 올바르게 인증서를 확인하고 복호화할 수 있어야 합니다. 암호로 보호된 개인 키 백업을 복구 가능한 상태로 유지하고, 인증서 만료 전에 갱신하십시오.
공식 참조: Mozilla의 S/MIME CSR 및 가져오기 절차(2025년 8월 29일 업데이트) 및 Thunderbird 계정 종단 간 암호화 설정 . 암호화 동작 및 개인 키 복구 제한 사항에 대해서는 Mozilla의 종단 간 암호화 소개를 참조하십시오 .
썬더버드에서 S/MIME 인증서를 가져오거나 요청하고, 서명 및 암호화에 할당하고, 개인 키를 백업하고, 보안 이메일을 확인하세요.
Ubuntu 24.04에서 절전 모드 후 Wi-Fi 연결 끊김 현상을 NetworkManager, 무선 차단, 업데이트, 절전 모드 및 드라이버 점검을 통해 해결하고, 절전 모드 해제 시마다 작동 여부를 확인합니다.
BitLocker를 사용하여 Windows 11과 함께 Ubuntu 24.04를 안전하게 설치하세요. 별도 드라이브 및 공유 드라이브 경로, 복구 키, 파티셔닝 및 부팅 검사를 비교해 보세요.
Ubuntu GNOME 환경에서 tracker-miner-fs-3가 높은 CPU 사용량을 보이는 이유와 인덱싱 상태 확인, 폴더 제외, Ubuntu 업데이트, 또는 검색 인덱스를 안전하게 재구축하는 방법을 알아보세요.
클리핑, ALSA 형식 변환 또는 HDA 절전 모드가 Ubuntu 24.04 오디오 왜곡을 유발하는지 추적한 다음, 해당되는 복구 가능한 수정 사항을 적용하십시오.
pactl 스크립트를 사용하여 기본 싱크를 업데이트하고 이미 재생 중인 스트림을 재라우팅함으로써 Debian 오디오를 지정된 PipeWire 출력 간에 전환할 수 있습니다.
블루투스 헤드셋 마이크를 작동시키려면 올바른 입력 소스를 선택하고, 핸즈프리 오디오 프로필을 사용하고, Ubuntu의 PipeWire 경로를 확인하세요.
Flatpak 앱이 Ubuntu 24.04 GTK 테마를 무시하는 이유를 알아보고, 테마 확장 프로그램을 확인하고, Flatpak 앱을 새로 고치고, 포털 문제를 진단하는 안전한 단계를 따르세요.
우분투 커널 업데이트 후 NVIDIA 드라이버 오류를 진단합니다. DKMS 및 보안 부팅을 확인하고, 해당 모듈을 재구축하고, MOK를 등록하고, 수정 사항을 검증합니다.
Debian을 재설치하지 않고도 부팅 모드, EFI 시스템 파티션, GRUB 파일 및 펌웨어 부팅 순서를 확인하여 Debian의 UEFI 부팅 오류를 해결할 수 있습니다.